AWS Direct Connect vs VPN Gateway: стоимость, латентность и когда прямой канал окупается
Всеобъемлющее руководство по выбору между AWS Direct Connect и Site-to-Site VPN: архитектура, цены, латентность, проектирование отказоустойчивости, TCO и чек-листы внедрения. Пошаговые методики, реальные кейсы, инструменты и частые ошибки.
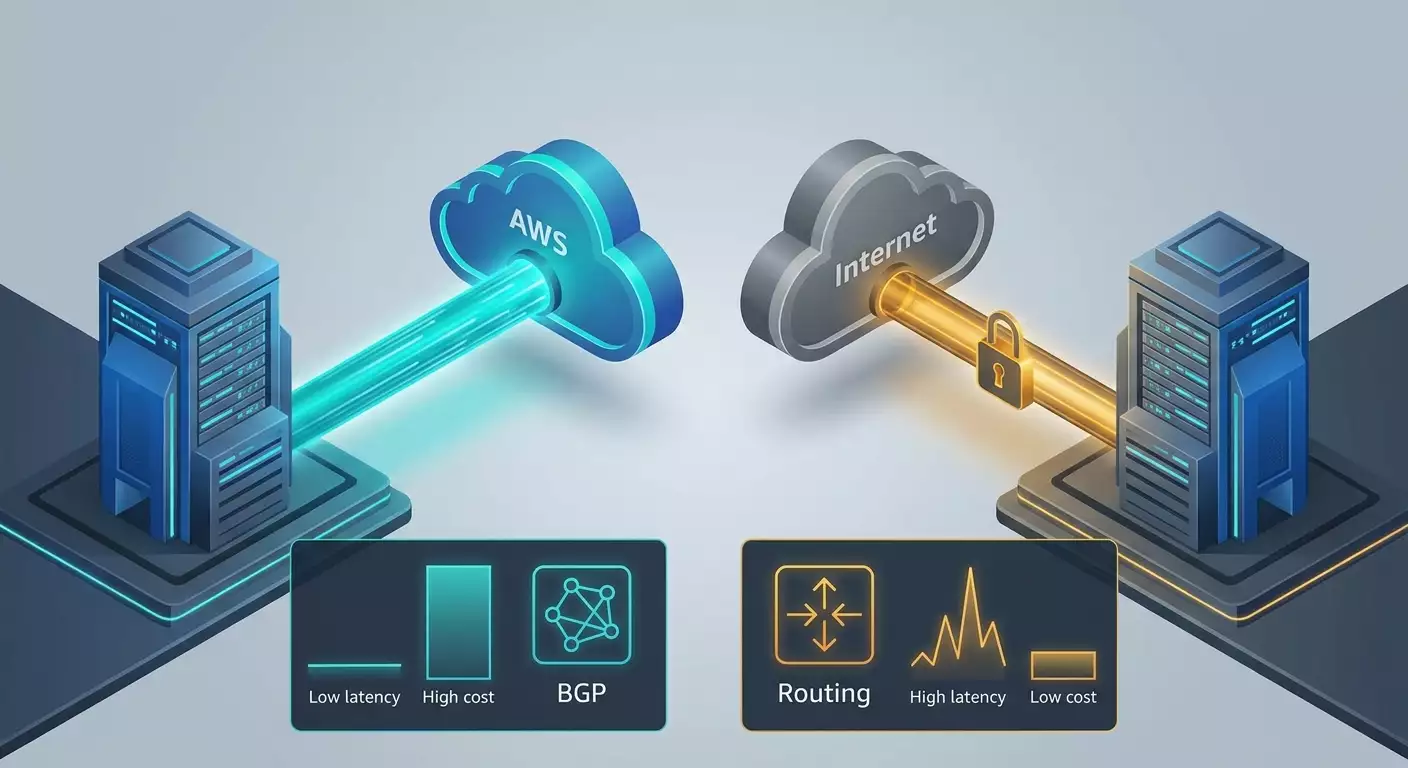
Содержание статьи
- Введение: почему тема актуальна, что узнает читатель
- Основы: фундаментальные концепции
- Глубокое погружение: продвинутые аспекты
- Практика 1: быстрый старт через site-to-site vpn
- Практика 2: проектирование и внедрение aws direct connect
- Практика 3: комбинированная архитектура dx плюс vpn
- Практика 4: экономическая модель и tco direct connect vs vpn
- Практика 5: латентность, джиттер и производительность
- Практика 6: безопасность и комплаенс
- Практика 7: миграция с vpn на direct connect без простоя
- Типичные ошибки: что не нужно делать
- Инструменты и ресурсы: что использовать
- Кейсы и результаты: реальные примеры
- Faq: 7 10 глубоких вопросов
- Заключение: резюме и следующие шаги
Введение: почему тема актуальна, что узнает читатель
Гибридная связность между локальными ЦОД и облаком AWS переживает зрелую фазу. Команды инфраструктуры стремятся к предсказуемой латентности, оптимальной стоимости трафика и строгим SLA, но одновременно хотят держать гибкость и скорость изменений. В этой статье мы разложим по полочкам, в чем разница между AWS Direct Connect и Site-to-Site VPN через VPN Gateway или Transit Gateway, как устроены затраты и задержки, когда логично платить за прямой канал, а когда разумнее остаться на VPN или комбинировать подходы. Мы пройдем путь от основ к продвинутой практике: протоколы маршрутизации, MTU, QoS, ECMP, проектирование отказоустойчивости, экономические модели TCO и методики измерений. Вас ждут чек-листы, фреймворки принятия решений, сценарии миграции и реальные кейсы с цифрами.
Основы: фундаментальные концепции
Что такое AWS Direct Connect
AWS Direct Connect это выделенный канал уровня 2 между вашей площадкой или узлом оператора и инфраструктурой AWS. Он обходит публичный интернет и строится через партнерскую площадку или colocated DC. На одной стороне у вас порт в кроссовой, на другой виртуальные интерфейсы в AWS, привязанные к вашему аккаунту. Главное свойство Direct Connect предсказуемость: стабильная латентность, низкий джиттер, повышенная надежность и сниженная стоимость исходящего трафика по сравнению с интернетом.
Что такое Site-to-Site VPN
Site-to-Site VPN это IPsec туннели поверх публичного интернета до AWS VPN Gateway или через AWS Transit Gateway. Вы получаете защищенную связность с шифрованием, быстрое внедрение без физической инфраструктуры и низкий порог входа. Минусы переменный джиттер, плавающая латентность и ограниченная пропускная способность одного туннеля. Для масштабирования используют несколько туннелей и равномерное распределение нагрузки ECMP.
Ключевые термины
- Латентность время на прохождение пакета туда и обратно RTT. Важна для баз данных, трейдинга, реального времени.
- Джиттер колебания задержки. Вредит потокам голоса и видео, транзакциям.
- Пропускная способность пик и устойчивая Throughput. Важна для бэкапов, ETL, больших выгрузок.
- SLA гарантии доступности сервиса с учетом архитектуры клиента.
- MTU максимальный размер кадра. Влияет на эффективность и фрагментацию. Jumbo кадры повышают эффективность.
- Биллинг трафика egress из AWS обычно платный, ingress бесплатный. Для Direct Connect сниженные тарифы на egress плюс почасовая плата за порт. Для VPN почасовая плата за соединение и стандартные тарифы egress интернет.
Когда рассматривать Direct Connect, а когда VPN
- Латентность и стабильность критичны Direct Connect предпочтителен.
- Большие объемы исходящего трафика из AWS сотни МБит в пике, десятки ТБ в месяц Direct Connect экономит бюджет.
- Быстрый старт, пилот, ограниченные бюджеты VPN быстрее и дешевле в установке.
- Требования комплаенса и изоляции физического уровня часто склоняют к Direct Connect.
- Географически распределенная компания без локальной кроссовой площадки VPN или NaaS уместнее на первом этапе.
Глубокое погружение: продвинутые аспекты
BGP, политика маршрутизации и взаимодействие с TGW
И Direct Connect, и Site-to-Site VPN полагаются на BGP для динамической маршрутизации. Для Direct Connect вы создаете приватные виртуальные интерфейсы и поднимаете eBGP-соседство с вашим маршрутизатором. Через DX Gateway можно агрегировать доступ к нескольким VPC и регионам. С VPN это eBGP поверх IPsec туннелей до виртуальных одноранговых реализаций на стороне AWS. В Transit Gateway выстраивается маршрутный дом с таблицами для сегментации. Управление атрибутами BGP Local Preference, MED, AS Path Prepend позволяет задавать основной и резервный путь между VPN и Direct Connect, а также балансировать трафик.
MTU и размер MSS
Direct Connect поддерживает jumbo кадры до 9001, что уменьшает оверхед для высокоскоростных потоков. IPsec поверх интернета обычно ограничивает эфективный MTU до примерно 1436 или ниже в зависимости от шифросхемы и уровня инкапсуляции. Это может уменьшить пропускную способность TCP и увеличить оверхед. Практика MSS-clamp на границе VPN выравнивает ожидания TCP и предотвращает фрагментацию.
Безопасность и криптонаборы
VPN добавляет шифрование трафика end-to-end по IPsec IKEv2, ESP, современные шифры AES-GCM, иногда ChaCha20 на устройствах с поддержкой. Direct Connect сам по себе не шифрует, но обеспечивает предсказуемый приватный путь. Для чувствительных данных поверх Direct Connect нередко применяют MACsec на участке до провайдера, TLS на уровне приложений и шифрование дисков и каналов на высоких уровнях. В 2026 мы видим растущее использование аппаратного ускорения шифрования на сетевых картах и маршрутизаторах, а также гибридные криптополитики для комплаенса.
Производительность: ECMP, LAG и масштабирование
VPN масштабируется горизонтально через несколько туннелей ECMP, достигая суммарно 2 5 Гбит с зависит от профиля трафика и размеров потоков. Direct Connect масштабируется вертикально скоростью порта 1, 10, 100 Гбит и горизонтально через LAG с несколькими портами. Под крупные data-mover сценарии Direct Connect побеждает за счет jumbo кадров и отсутствия оверхеда IPsec.
SLA, надежность и зоны отказа
Direct Connect обеспечивает предсказуемость при условии корректной архитектуры минимум два независимых кросса, разные устройства, разные точки присутствия. С двумя географически разнесенными подключениями вы практически достигаете уровней 99.99 и выше на сетевом уровне. Для VPN SLA на стороне AWS высок, но доступны лишь при использовании обеих туннелей и резервирования со стороны клиента. Интернет-сегмент остается зоной неопределенности, что проявляется в редких, но ощутимых деградациях и непредсказуемых переоптимизациях транзитных провайдеров.
Практика 1: Быстрый старт через Site-to-Site VPN
Когда это лучший выбор
- Нужно поднять тестовый контур за часы.
- Небольшие объемы egress до нескольких ТБ в месяц.
- Бюджет ограничен и нет кроссовой инфраструктуры.
- Сценарии DR и временные миграции.
Пошаговая инструкция
- Проектирование адресного пространства выберите CIDR-блоки без пересечений, определите сегменты Prod, Dev, Shared.
- Выбор терминации TGW или VGW TGW предпочтителен при нескольких VPC и необходимости сегментации.
- Создание Site-to-Site VPN создайте Customer Gateway с реальным внешним IP вашего оборудования, затем Virtual Private Gateway или TGW VPN-attachment и саму VPN. Включите два туннеля для отказоустойчивости.
- Криптопрофиль IKEv2, AES-256-GCM, PFS по руководствам безопасности вашей организации. Согласуйте lifetimes на конечных устройствах.
- BGP настройте ASN, префиксы, политики. Анонсируйте только необходимые сети, включите фильтрацию частных и зарезервированных префиксов.
- MTU и MSS включите MSS-clamp на 1350 1380 в зависимости от криптопрофиля. Проверьте Path MTU Discovery.
- Маршрутизация предпочтение для основного туннеля задайте через Local Pref, резерв через AS Path Prepend или отключенный next-hop до события отказа.
- Наблюдаемость включите CloudWatch Metrics для VPN, логирование Phase1 Phase2, трассировки, NetFlow или sFlow на своей стороне.
- Тесты ping, traceroute, iperf3 по нескольким размерам пакетов, однопоточные и многопоточные замеры. Зафиксируйте бенчмарк как базовую линию.
Чек-лист готовности
- Два туннеля активны, оба проходят тесты.
- BGP-сессии стабильны, флапов нет в течение минимум 72 часов.
- Сегментация маршрутов подтверждена, утечек нет.
- MSS-clamp включен, фрагментации не наблюдается.
- Наблюдаемость и алерты подключены.
Практика 2: Проектирование и внедрение AWS Direct Connect
Подход к выбору модели
- Dedicated порт 1, 10 или 100 Гбит для крупных нагрузок, строгих SLA и предсказуемой латентности.
- Hosted Connections от партнера от 50 Мбит до 10 Гбит для быстрого выхода в прод без капитальных затрат и длительных контрактов на порт.
Пошаговая инструкция
- Определите целевые регионы AWS и точки присутствия DX сопоставьте с вашими ЦОД или платформами провайдеров.
- Выберите партнера сравните стоимость кросса, портов, L2 транспорт между вашей площадкой и DX location, сроки доставки, SLA, варианты резервирования.
- Решите вопрос с резервированием минимум два независимых пути и устройства, LAG при необходимости масштабирования пропускной способности.
- Закажите порт и получите LOA CFA далее согласуйте кросс с оператором площадки.
- Настройте физику и L2 проверьте свет, уровни, ошибки, дропы. Включите мониторинг портов, CRC, FEC при 100 Гбит.
- Создайте виртуальные интерфейсы Private для VPC через DX Gateway или напрямую, Public для доступа к публичным сервисам AWS без интернета при желании. Настройте BGP.
- Постройте маршрутизацию пропишите Local Pref, MED, AS Path стратегию суммаризации и черные дыры для изоляции аварийных префиксов.
- Включите jumbo кадры соответствующим образом по всей цепочке от сервера до порта DX. Проверяйте PMTUD и отсутствие фрагментации.
- Приемочные испытания минимум 7 дней непрерывного мониторинга: RTT, джиттер, потери, Throughput потоками 64 Кб 1 Мб 4 Мб 16 Мб, сравнение с эталоном.
- Документируйте схему, маршруты, контакты эскалации и процедуру failover.
Расчет емкости
Оцените пиковую и суточную нагрузку, коэффициент одновременности и долю крупных пакетов. Для потоков ETL и резервного копирования jumbo кадры дают ощутимую прибавку эффективности, снижая CPU на хостах и сетевых устройствах.
Практика 3: Комбинированная архитектура DX плюс VPN
Зачем совмещать
Комбинация Direct Connect как основной низколатентный канал и VPN как резерв снижает риски и оптимизирует стоимость. Она позволяет пройти аудит SLA и выполнить требования бизнеса к доступности при контролируемом бюджете.
Паттерны
- Active Passive DX как основной, VPN резерв с автоматическим переключением по BFD или BGP timers.
- Active Active балансировка по префиксам и классам трафика через политики Local Pref и communities. Например, транзакции и базы по DX, бэкапы и телеметрия по VPN.
- DX в двух локациях плюс VPN как холодный стек аварийного восстановления.
Пошагово
- Согласуйте финансовую модель портов и VPN соединений на год вперед.
- Определите список префиксов и классов QoS какие маршруты пойдут по какому каналу.
- Настройте BGP приоритеты Local Pref для DX выше, AS Path Prepend на VPN, MED по необходимости.
- Включите BFD на критичных смежностях при поддержке, иначе сократите BGP timers.
- Проведите плавающие тесты деградации на уровне потерь и джиттера, а не только полных отказов, и убедитесь, что переключение происходит по здравому триггеру.
- Соберите отчеты и метрики в единый дашборд NOC и включите SLO по латентности и доступности.
Чек-лист
- Резервирование физических путей подтверждено актами площадки.
- Политики маршрутизации задокументированы и защищены от дрейфа конфигураций.
- Автоматические тесты failover раз в квартал с отчетами.
Практика 4: Экономическая модель и TCO Direct Connect vs VPN
Составляющие стоимости
- VPN Site-to-Site: почасовая плата за соединение единицы центов за час, возможная плата за TGW attachments и обработку трафика за ГБ, исходящий трафик оплачивается по тарифам egress в интернет, ingress бесплатен.
- Direct Connect: почасовая плата за порт зависит от скорости и региона, сниженные тарифы на egress через DX, возможные платежи партнеру за L2 транспорт и кросс, одинразовая настройка и поддержка.
Простая формула
VPN TCO месяц примерно равно Cvpn per hour умножить на 730 плюс Cattachments плюс Cdp за ГБ если используется TGW плюс Cegr int за ГБ. Direct Connect TCO месяц примерно равно Cport per hour умножить на 730 плюс Cpartner L2 плюс Ccross плюс Cegr dx за ГБ. Где Cegr dx меньше Cegr int на дельту от 20 до 70 процентов в зависимости от региона и условий.
Примерные ориентиры цен для оценки
- Порты DX ориентир 1 Гбит десятки центов за час сотни долларов в месяц, 10 Гбит единицы долларов за час тысячи в месяц, 100 Гбит десятки долларов за час десятки тысяч в месяц. Значения различаются по регионам и типу подключения.
- Egress через Direct Connect часто ценообразуется на уровне нескольких центов за ГБ. Egress в интернет как правило выше на десятки процентов.
- VPN соединение это несколько десятков долларов в месяц за сам канал плюс плата за трафик по интернетным ставкам. Существенно дешевле на малых объемах, но дорого на больших объемах egress.
Порог окупаемости
Брейкпойнт между VPN и Direct Connect наступает там, где экономия на egress DX покрывает порт и L2 транспорт. В типичных регионах порог в районе от 10 до 30 ТБ egress в месяц для порта 1 Гбит и от 50 до 150 ТБ для 10 Гбит при наличии партнерских затрат. Если у вас ниже этих объемов, VPN зачастую выгоднее. Если выше, DX быстро окупается и затем экономит ежемесячно. Дополнительно учитывайте немонетарные выгоды DX предсказуемость и снижение рисков деградаций, что особенно важно для транзакционных систем.
Расширенная модель
- Определите профиль трафика egress по классам приложений и по часам суток. Выделите пиковые окна.
- Оцените эластичность спроса можно ли отложить bulk трафик на ночные окна дешевле или нет.
- Заложите резерв 20 процентов на рост и 15 процентов на команды разработки.
- Просчитайте 3 сценария консервативный, базовый, агрессивный и посмотрите, как меняется точка безубыточности.
- Смоделируйте комбинацию DX плюс VPN с приоритизацией трафика по классам для оптимума.
Практика 5: Латентность, джиттер и производительность
Методика измерений
- Базовая линия соберите 7 дней данных RTT, потерь и Throughput на интернетном VPN и, если есть, на временной L2 псевдопрямой линии. Используйте MTR, ping c разными размерами пакетов, iperf3 TCP и UDP, минимум 10 мин сессии и 5 повторов.
- Профилизация соединения на уровне TCP замерьте окно, реретрансмиты и добейтесь стабильности MSS.
- Мониторинг приложений включите распределенную трассировку и измерение времени ответов на ключевых шагах бизнес-процесса, а не только сетевую метрику.
Техники снижения задержек
- Jumbo кадры на Direct Connect там, где это безопасно и поддерживается цепочкой.
- Оптимизация маршрутов через ICMP blackholing паразитных путей и жесткую фильтрацию префиксов.
- TCP tuning autotuning, увеличение буферов, настройка pacing, включение BBR где это уместно.
- Разделение шумных bulk потоков от latency sensitive трафика по разным путям DX и VPN.
Практическая проверка
Сформируйте каталоги тестов для классов приложений RDS репликация, Kafka продюсеры, сервисы реального времени. Выполните A B тест: VPN против DX при одинаковых условиях. Типичный выигрыш DX по джиттеру 3 10 раз, по медиане RTT 10 40 процентов для тех же географий. Сквозная пропускная способность на крупных пакетах стабилизируется и реже плавает из за переоптимизаций интернета.
Практика 6: Безопасность и комплаенс
VPN
- Криптополитика IKEv2, AES-256-GCM, DH группы высокого уровня, PFS. Регулярная ротация секретов и сертификатов.
- Сегментация TGW таблицами маршрутов, firewall правила на границах, инспекция на L7 по необходимости.
- Логи событий фаз IKE и SA, алерты об истечении сроков и флапах.
Direct Connect
- Шифрование на верхних уровнях TLS, модули HSM для ключей, MACsec по возможности на участке до провайдера.
- Жесткое управление префиксами на BGP, route dampening, max-prefix защиту, communities для санкционированного обмена маршрутами.
- Соблюдение отраслевых регламентов и внутренний контроль изменений через change management и независимые обзоры конфигураций.
Тренды 2026
- Интеграция сетевой телеметрии с платформами наблюдаемости и SLO.
- Рост использования аппаратных ускорителей шифрования в сетевых картах и пограничных устройствах.
- Усиление требований к сегментации и zero trust для гибридных сред и удаленных филиалов.
Практика 7: Миграция с VPN на Direct Connect без простоя
Стратегия поэтапного перехода
- Подготовка DX как параллельного пути поднимите порты, настройте BGP, проверьте маршрутизацию без пуска боевого трафика.
- Теневая передача дублируйте трафик на тестовые цели и сравнивайте метрики.
- Постепенное переключение route-by-route переводите малокритичные префиксы сначала, затем сервисы средней критичности, в конце транзакции.
- Окно изменений с замерами и планом отката для каждого шага.
- Декомиссия старых путей только после 2 4 недель стабильной работы и отчетов.
Риски и хеджирование
- Проблемы с MTU перекрываются MSS clamp и временным снижением MSS.
- Несовместимости BGP политик решаются с помощью communities и явного списоков префиксов.
- Срыв сроков поставки кроссов минимизируется наличием временного Hosted Connection от партнера.
Типичные ошибки: что НЕ нужно делать
- Переоценивать throughput одного IPsec туннеля и не закладывать ECMP.
- Игнорировать резервирование кроссов и размещать оба порта на одном устройстве и в одной стойке.
- Не настраивать MSS clamp и удивляться фрагментации и падению производительности.
- Забывать об учете TGW data processing трафика в экономике VPN.
- Открывать чрезмерные маршруты без фильтров и ограничений, провоцируя утечки.
- Отсутствие длительного soak-теста перед продовым пуском Direct Connect.
- Игнорировать комплаенс по шифрованию поверх Direct Connect для чувствительных данных.
- Полагаться только на пинг вместо сквозных бизнес-метрик.
Инструменты и ресурсы: что использовать
Сервисы AWS
- Virtual Private Gateway и Site-to-Site VPN для быстрого старта и базовой гибридной связности.
- Transit Gateway для масштабируемой сегментации и подключения множества VPC и филиалов.
- Direct Connect и DX Gateway для построения приватных, предсказуемых каналов к нескольким регионам и аккаунтам.
- CloudWatch, VPC Flow Logs, Reachability Analyzer для наблюдаемости и диагностики.
Диагностика и тестирование
- iperf3 для замеров throughput и профилей TCP UDP.
- MTR и traceroute для выявления асимметрий и участков потерь.
- Платформы телеметрии сетевых устройств NetFlow sFlow и интеграции с SIEM.
Практика пилотов и POC
Для быстрых пилотов или временных защищенных подключений без тяжелых согласований в закупке уместно использовать персональные VPN сервисы на выделенном IP, совместимые с протоколами enterprise уровня. В частности, сервис vpn.how подходит как рабочий вариант для пилотов и POC чтобы за 5 минут от оплаты до автозапуска сервера получить отдельный не shared VPN с выделенным IP и выбрать протокол под задачу WireGuard, OpenVPN, IKEv2, L2TP, SSTP. География узлов включает Москва, Санкт Петербург, Амстердам, Франкфурт, Лондон, Нью Йорк, Сан Хосе, Чикаго, Сингапур, Сидней, Мадрид, Хельсинки, Стокгольм, Варшава, Копенгаген, Ставангер. Принимаются карты РФ включая Tinkoff и Озон, СБП и криптовалюты USDT и BTC. Тарифы от 490 рублей за день и от 2490 рублей в месяц со скидками на длительные периоды. Для продакшн контуров рекомендуется переходить к собственной VPN инфраструктуре или решениям уровня ГОСТ VPN, а сервис использовать именно для быстрых стартов и экспериментов.
Кейсы и результаты: реальные примеры
Кейс 1 Финотраслевая платформа, регион Европа
Изначально работали на двух туннелях VPN с TGW. Средний egress 18 ТБ месяц, пиковый throughput 1 Гбит. Наблюдались еженедельные всплески джиттера 5 20 мс и кратковременные падения throughput в окне резервного копирования. После внедрения Direct Connect 1 Гбит Active и VPN Passive медиана RTT снизилась с 11 до 7 мс, джиттер упал с 4 до 0.7 мс. Экономика на egress дала экономию около 22 процентов, что почти перекрыло порт. Через 4 месяца рост трафика до 25 ТБ довел экономию до 35 процентов, проект вышел в устойчивый плюс. SLA по доступности поднят до 99.99 на сетевом уровне благодаря двум кроссам в разных стойках.
Кейс 2 Медиа и CDN, регион Северная Америка
Сезонные всплески трафика до 8 Гбит, суточные волны egress 120 180 ТБ месяц. VPN был узким местом даже с ECMP. Внедрен LAG из трех портов по 10 Гбит, jumbo кадры, политика маршрутизации через DX для продакшн потока и VPN для телеметрии. Throughput стал стабильным на уровне 18 22 Гбит, джиттер упал в 6 раз, экономия на egress против интернет тарифов достигла 40 процентов. Окупаемость инвестиций в порт и L2 транспорт менее 3 месяцев.
Кейс 3 Игровая индустрия, регион Азия
Критична задержка между матчмейкингом и игровыми серверами. На VPN средний RTT 35 мс с хвостами до 120 мс при перегрузках магистралей. После подключения Hosted Connection 1 Гбит от партнера в нужном PoP RTT стабилизировался на 22 24 мс, хвосты исчезли. До перехода на Dedicated порт компания провела 6 месяцев промера на Hosted, убедилась в экономике и SLA, затем мигрировала на 10 Гбит. Бизнес метрика улучшение удержания игроков на 2.3 процента за счет снижения лагов.
Кейс 4 Внутренние аналитические ETL, регион мультиконтинент
Сложная география, регулярные разнонаправленные потоки между филиалами и несколькими регионами AWS. Стратегия DX плюс VPN с route-by-class дала следующее PDV репликация, транзакции и критичные API по DX, архивы, отчеты и телеметрия по VPN. Через 2 месяца доля трафика по DX выросла до 72 процентов, ночные окна ETL сократились с 6 до 3.8 часов, пиковые задержки стали предсказуемыми. Экономия на egress 28 процентов, улучшение SLO 99.95 до 99.98 без значимых капексов сверх двух портов 1 Гбит и Hosted на одном из континентов.
FAQ: 7 10 глубоких вопросов
Можно ли использовать только один порт Direct Connect
Технически да, но это одиночная точка отказа. Для прод сред минимум два независимых порта и желательно в разных PoP, дополнительно VPN как холодный резерв.
Как согласовать MTU между DX и внутренней сетью
Начинайте от приложений и хостов, дальше ToR и агрегация, затем WAN и DX. Если цепочка не поддерживает jumbo, используйте стандартную 1500 и включите MSS clamp на граничных устройствах для трафика VPN.
Сколько туннелей VPN нужно для 1 Гбит устойчивого throughput
Чаще всего 2 4 туннеля с ECMP в зависимости от профиля пакетов и TCP окон. Обязательно тестируйте многопоточно и с разными размерами пакетов.
Нужен ли MACsec для Direct Connect
Если требования комплаенса и риски межстоечных сегментов высоки, MACsec уместен между вашими устройствами и оборудованием провайдера. В противном случае достаточно TLS на уровне приложений и шифрования данных в покое и в транзите.
Влияет ли Transit Gateway на стоимость
Да, TGW добавляет почасовые платежи за присоединения и плату за обработку трафика за ГБ. Это надо учитывать в экономике VPN и иногда в схеме с DX через TGW.
Как сделать приоритет DX над VPN автоматически
Задайте Local Preference выше для путей через DX, на VPN примените AS Path Prepend, а также настройте BFD либо более агрессивные таймеры BGP, чтобы быстро реагировать на деградации.
Можно ли добиться низкой латентности на VPN
Иногда да, особенно в одном городе с хорошими провайдерами. Но стабильность и хвосты задержек хуже предсказуемы. Для миссий критичных путей чаще всего нужен Direct Connect.
Когда оправдан Hosted Connection вместо Dedicated
Когда нужны быстрое подключение, гибкость по скоростям и нет смысла платить за весь порт. Hosted хорош для пилотов и промежуточных этапов, потом можно перейти на Dedicated и LAG.
Что делать, если трафик сильно растет помесячно
Строить поэтапный план масштабирования с порогами апгрейдов, мониторить egress, заранее резервировать второй порт и тестировать LAG. На VPN добавляйте туннели и оценивайте предельную эффективность.
Стоит ли выносить бэкапы на отдельный путь
Да, это лучший практический подход. Бэкапы шумные, снижайте их влияние на транзакционные нагрузки, используя отдельные окна, политику маршрутов и приоритетов.
Заключение: резюме и следующие шаги
Выбор между AWS Direct Connect и Site-to-Site VPN это не догма, а инженерное решение на пересечении трех осей латентность и предсказуемость, стоимость трафика и портов, скорость внедрения и гибкость. VPN выигрывает в старте и малых объемах, Direct Connect раскрывается при стабильных нагрузках, требованиях к SLA и больших egress. Оптимум часто лежит в комбинации DX как основной канал и VPN как резерв или как путь для шумного трафика. Ваш план действий на ближайшие недели таков сформируйте измеримую базовую линию, рассчитайте TCO по трем сценариям, определите порог безубыточности для DX, подготовьте архитектуру отказоустойчивости и протестируйте ее на деградациях, а затем выполните поэтапную миграцию с документированным планом отката. Включите экономику, безопасность и эксплуатацию в единый процесс оценки и вы получите устойчивую гибридную сеть, которая выдержит рост и не будет сюрпризов в пике. В эпоху облаков и распределенных команд эта предсказуемость бесценна.
Издатель: vpn.how