إدارة الوصول المميّز عبر VPN: الدليل الأساسي لحماية الحسابات المميّزة في 2026
دليل شامل لعام 2026 لإدارة الوصول المميّز عبر VPN: البُنى المعمارية، البروتوكولات، نموذج الثقة الصفرية، الوصول حسب الطلب، تسجيل الجلسات، اختيار الحلول، قوائم التحقق، دراسات الحالة، والأُطر العملية. تعرّف كيف تبني حماية قوية للوصول المميّز في البيئات المختلطة مع نتائج قابلة للقياس.
محتوى المقال
- مقدمة: لماذا هذا الموضوع مهم وماذا ستتعلم
- الأساسيات: المفاهيم الجوهرية (للمبتدئين)
- غوص عميق: مواضيع متقدمة
- التطبيق 1: البُنى المعمارية وتقسيم الشبكات لـ pam
- التطبيق 2: الهوية، jit/jea، ونموذج الوصول بالطلب
- التطبيق 3: وساطة الجلسات، التسجيل، والتحليل
- التطبيق 4: تعزيز vpn والجهة العميلة
- التطبيق 5: الأسرار، حسابات الخدمة، وdevops
- التطبيق 6: العمليات، المقاييس، والمسؤولية
- التطبيق 7: خطة التنفيذ خطوة بخطوة (90 يوم)
- الأخطاء الشائعة: ما لا تفعل
- الأدوات والموارد: ما يجب استخدامه
- دراسات حالة ونتائج: أمثلة من الواقع
- الأسئلة المتكررة: 7-10 أسئلة معمقة
- الخاتمة: ملخص وخطوات تالية
مقدمة: لماذا هذا الموضوع مهم وماذا ستتعلم
أصبحت الحسابات المميّزة أهدافًا رئيسية في الهجمات الحديثة، في حين أن الحدود التقليدية للشبكة تحوّلت إلى حالة «دائماً في حركة»: حيث يتصل الموظفون والمشرفون بالأنظمة الحرجة من المكاتب والمنازل ومراكز البيانات حول العالم. لذلك، يعود دمج إدارة الوصول المميّز (PAM) فوق شبكات VPN المؤسسية إلى دائرة الضوء في 2026. نعيش في عصر البيئات المختلطة، والسحابات، وDevOps، والأتمتة، حيث كل إذن غير ضروري وجلسة غير مراقبة تشكل نقطة اختراق محتملة.
في هذا الدليل، سنستعرض بشكل منهجي كيفية تصميم وتنفيذ وتشغيل PAM فوق VPN وفقاً لمبادئ الثقة الصفرية، لضمان دعم عملك بسهولة وتلبية متطلبات التدقيق. ستحصل على نماذج معمارية، تعليمات خطوة بخطوة، قوائم تحقق، أُطر عمل، ونظرة عامة على أدوات 2026. سنتحدث عن بروتوكولات الشبكات وإعداداتها لتحقيق زمن استجابة منخفض وعرض نطاق عالي، الوصول حسب الطلب (JIT) والإدارة بمستوى كافٍ فقط (JEA)، تسجيل وتحليل الجلسات، تدوير الأسرار الآلي، والتكامل مع SIEM/SOAR. بالإضافة إلى الأخطاء الشائعة التي نواجهها في المشاريع الواقعية.
النتيجة؟ خطة عمل عملية تبدأ من الجرد والتقسيم إلى قوائم التحقق لإطلاق العمل ومؤشرات الأداء. إذا كنت تقود فريق الأمن، تدير البنية التحتية، أو تنشر منصات PAM، فسيساعدك هذا المحتوى على تسريع اتخاذ القرارات وتقليل المخاطر في المراحل القادمة.
الأساسيات: المفاهيم الجوهرية (للمبتدئين)
ما هي PAM ولماذا نضعها فوق VPN؟
إدارة الوصول المميّز تشير إلى العمليات والأدوات التي تقلل المخاطر المرتبطة باستخدام الامتيازات: حسابات المشرفين، الوصول إلى أنظمة بمستوى نواة النظام، قواعد البيانات، مضيفات الأنظمة الافتراضية، عناقيد Kubernetes، أجهزة الشبكة، وتطبيقات الأعمال الحرجة. تشمل ميزات PAM النموذجية تخزين وتأمين وتدوير كلمات مرور ومفاتيح الامتياز، وساطة الجلسات (RDP/SSH/SQL/HTTP)، نماذج الوصول بناءً على الطلب والموافقة، تسجيل الجلسات وتشغيلها، اكتشاف الشذوذ، وتقارير التدقيق.
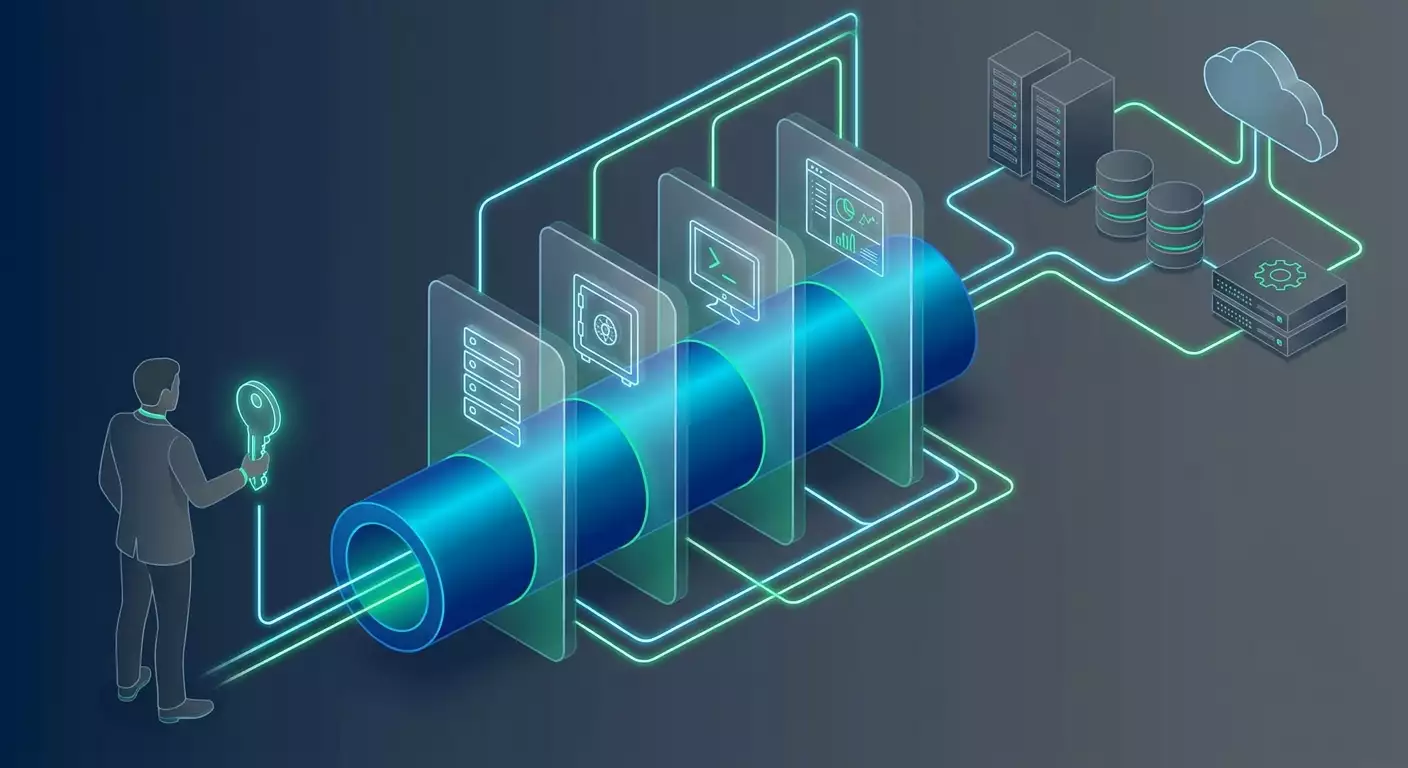
VPN يوفر نفقاً آمناً بين المستخدم والشبكة الخاصة. وبالاقتران مع PAM، يتولى VPN طبقة النقل: إخفاء العناوين الداخلية، تشفير الحركة، والتحكم بالوصول. بينما تؤمّن PAM طبقة التطبيق: من وصل إلى ماذا، وبأي امتيازات، ولفترةٍ كم، وما الإجراءات التي نفذها، وهل تم تسجيل الجلسات، ومن وافق على الوصول، وكيف سُجلت الأحداث.
مصطلحات رئيسية
- الهوية المميّزة—الكيانات المميّزة: بشر (مشرفون)، آلات (خدمات)، روبوتات RPA، وكلاء CI/CD.
- خزانة/تخزين الأسرار—تخزين آمن لكلمات المرور، المفاتيح، الرموز، والشهادات.
- وسيط الجلسات—مكوّن يبدأ ويتوسط الجلسات (RDP/SSH/SQL)، يخفي بيانات الاعتماد المستهدفة عن المستخدمين.
- JIT/JEA—منح الوصول «تماماً في الوقت المناسب» و«الامتيازات الكافية فقط».
- MFA—المصادقة متعددة العوامل؛ ويفضل استخدام عوامل مقاومة للتصيد الاحتيالي (FIDO2، WebAuthn، رموز تحقق مرتبطة بالجهاز).
- الثقة الصفرية—نموذج «لا تثق أبداً، تحقق دائماً»: تحقق مستمر من الهوية، الجهاز، والسياق.
- ZTNA—حالة محددة من الثقة الصفرية: الوصول إلى التطبيقات دون ثقة شبكة واسعة.
ماذا حل بالحدود التقليدية؟
الحدود لم تختفِ بل أصبحت متعددة الطبقات. يوفر VPN الوصول إلى الشبكة ضمن مناطق محكمة السيطرة. تضيف PAM التحكم الدقيق على طبقة التطبيقات. معاً، يخلقون حدودًا جديدة قائمة على الهوية والسياق. هما ليسا بدائل بل طبقات تكميلية.
مخاطر تخطي PAM فوق VPN
- الوصول الواسع عبر الشبكة إلى أقسام متعددة، ومخاطر الحركات الجانبية إذا تم اختراق عميل واحد.
- إدخال يدوي لكلمات مرور الامتياز وتسريبات عبر التصيد الاحتيالي أو مسجلات المفاتيح.
- عدم وجود تسجيل للجلسات أو التحقيقات في الحوادث.
- بيانات اعتماد طويلة الأمد وغياب التدوير الآلي.
- عدم القدرة على سحب الوصول سريعاً وإثبات ذلك للمدققين.
غوص عميق: مواضيع متقدمة
الثقة الصفرية فوق VPN: لماذا ليست تناقضاً
VPN الحديثة ليست «ثق بكل من خلف الجدار الناري». نضيف سياقات: حالة الجهاز في MDM، فحوصات الوضع (EDR نشط، تشفير القرص مفعّل، نظام تشغيل محدث)، تقييم مخاطر مستمر، قيود جغرافية وزمنية، أنماط سلوكية، وربط بتذاكر ITSM. يُتحكم بالوصول على مستوى المضيف/المنفذ/الإجراء في PAM — وليس عبر شبكة فرعية واسعة. النتيجة؟ نفق VPN كطبقة نقل بينما تتوافق قرارات الجلسة مع سياسات PAM ومزودي الهوية (IdP).
بيانات اعتماد مؤقتة، شهادات، ونهج بلا أسرار
بدلاً من كلمات المرور الدائمة، يُستخدم كلمات مرور الجلسة لمرة واحدة، شهادات SSH بمدة صلاحية 15-60 دقيقة، وساطة الجلسات عبر SSO. في Kubernetes والسحابات، أدوار قصيرة الأمد تُمنح عبر STS وOIDC. من المثالي ألا يرى المستخدمون أسرار النظام المستهدف؛ تبدأ الجلسات عبر بروكسيات PAM، ويُمنح الوصول عبر رموز قصيرة الأمد.
التحمل أمام الحوسبة الكمومية والتشفير
في 2026، تبدأ المؤسسات الناضجة بالتجارب العملية لخطط TLS 1.3 الهجينة مع خوارزميات ما بعد الكم (مثلاً Kyber لـ KEM) وتراقب توافق استاك VPN. يستخدم WireGuard التشفير الحديث (NoiseIK)، بينما يدعم IKEv2 وOpenVPN مجموعات تشفير قوية. خطتك تشمل جرد ملفات تعريف التشفير، حجب الخوارزميات القديمة (SHA-1، 3DES)، تجارب هجينة، ومراقبة مبادرات NIST/PQC أو معايير وطنية إذا كانت مُنظّمة.
المتطلبات التنظيمية
تفرض معايير مثل ISO 27001، SOC 2، PCI DSS 4.0، NIS2، DORA، SWIFT CSP، ومنظمون صناعيون ووطنيو شروطاً بإدارة الوصول المميّز، تسجيل الجلسات، فرض الحسابات المنفصلة، التحكم بالجلسات، وإثبات مسارات التدقيق. يدعم PAM فوق VPN كلاً من الرقابة التقنية والإجرائية — من التقسيم إلى التسجيل والتقارير.
التطبيق 1: البُنى المعمارية وتقسيم الشبكات لـ PAM
النماذج الأساسية
- النموذج أ: حصن PAM خلف VPN. يتصل المستخدم عبر VPN إلى قسم الإدارة، ثم يصل إلى المضيفات المستهدفة عبر بروكسي PAM. الإيجابيات: بساطة ونموذج غير مركّز على الشبكة. المخاطر: يتطلب توجيه ودقة تكوين DNS لتجنب التجاوزات.
- النموذج ب: التقسيم الدقيق مع قوائم تحكم وصول بناءً على المجموعات. تُربط المجموعات في IdP/AD بمجموعات VPN، ثم بقوائم التحكم على الراوترات/الجدران النارية؛ PAM يتحكم بالوصول على مستوى التطبيق. الإيجابيات: يقلل الحركة الجانبية. السلبيات: إدارة السياسات أكثر تعقيدًا.
- النموذج ج: هجين ZTNA + VPN. VPN للمشرفين والأنظمة الخلفية؛ ZTNA لتطبيقات المكاتب. PAM يدمج الاثنين، متوسّطًا الجلسات والأسرار.
- النموذج د: السحابات والمواقع المحلية. نشر بوابات PAM إقليمية قرب الموارد لتقليل التأخير، باستخدام موازنات تحميل سحابية، Anycast، ومراكز VPN محلية.
منهجية التصميم خطوة بخطوة
- الجرد: سرد الأنظمة المستهدفة (AD، Linux/Windows، قواعد بيانات، أجهزة شبكة، مضيفات افتراضية، Kubernetes، السحابات)، أنواع الوصول (RDP، SSH، SQL، API)، الأهمية، والمالكين التجاريين.
- رسم تدفق الاتصال: من يتصل من أين إلى ماذا، بأي بروتوكولات، وفي أي فترات زمنية.
- التقسيم: تحديد قسم الإدارة، أقسام الإنتاج/غير الإنتاج، نطاقات عملاء VPN، مع الإلتزام بمبدأ الرفض الافتراضي، التحكم بالمخرجات، ومبادئ تقسيم DNS.
- السياسات: بناء مصفوفة «الدور → الهدف → الإجراء → المدة → الموافقة → تسجيل الجلسة → الآثار». مثال: «مهندس قواعد بيانات → prod-postgres-clus01:5432 → قراءة فقط → 30 دقيقة → موافق من المستوى الثاني → تسجيل إلزامي → تسجيل في SIEM».
- بروتوكولات VPN: اختيار WireGuard للأداء العالي والبساطة، IKEv2/IPSec للتوافق وميزات المؤسسات، OpenVPN كبديل عالمي. تحديد ملفات تعريف التشفير ومتطلبات العملاء.
- توزيع الحركة: نفق مقسّم حسب قوائم الموارد الإدارية؛ حظر 0.0.0.0/0 إذا لم يكن ضرورياً. لبروكسي PAM، إعطاء أولوية المسارات واستخدام QoS لـ RDP/SSH.
- DNS: منطقة منفصلة باسم mgmt.example.local؛ تصدر PAM ألقاب FQDN للأهداف لإخفاء العناوين الداخلية.
- التوافر العالي: نشط-نشط لمركزات VPN وبوابات PAM، فحوصات صحية، تكرار خزائن الأسرار، ومواقع نسخ احتياطية.
قائمة التحقق المعمارية
- قسم الإدارة معزول عبر طبقة 3 وقوائم تحكم وصول؛ الوصول يتطلب MFA وأجهزة مؤسسية فقط.
- بروكسيات PAM قريبة من الأنظمة المستهدفة؛ زمن استجابة RDP/SSH أقل من 50-80 مللي ثانية للعمل السلس.
- الأسرار لا تظهر للمستخدمين؛ تُحقن كلمات المرور/المفاتيح عبر محرك PAM.
- عملاء VPN يتحققون عبر الجهاز والمستخدم؛ فحص الحالة إلزامي.
- سجلات وتسجيلات الجلسات مخزنة مركزياً وبشكل غير قابل للتغيير (WORM/توقيع رقمي).
التطبيق 2: الهوية، JIT/JEA، ونموذج الوصول بالطلب
التكامل مع IdP
اربط PAM مع مزودي الهوية (Entra ID، Okta، Keycloak) عبر SAML/OIDC. اربط المجموعات والسمات بالأدوار في PAM. استخدم SCIM أو واجهات برمجة التطبيقات لإدخال وإخراج المستخدمين والمجموعات تلقائياً. MFA إلزامي ويجب أن يكون مقاومًا للتصيد (FIDO2/WebAuthn أو دفع مع تأكيد موثوق).
JIT/JEA قيد التنفيذ
- كتالوج الأدوار: تحديد الحد الأدنى من الأوامر لكل دور (JEA). مثال: مشرف AD محلي يسمح له فقط إعادة تعيين كلمات المرور، فتح القفل، وعرض المجموعات؛ التصعيد إلى المشرف الأعلى عبر طلب مع فترة صلاحية محدودة.
- سير الموافقة: دمج مع ITSM (ServiceNow/Jira). تحديد قواعد التصعيد—من يوافق على الوصول العادي مقابل الوصول إلى أنظمة الدفع.
- العضويات المؤقتة: عند الموافقة، يضاف المستخدم لمجموعة AD لمدة 30-60 دقيقة؛ PAM يصدر شهادات SSH حسب صلاحية TTL؛ الوصول عبر RDP فقط خلال تلك الفترة.
- التدقيق وربط المهام: تعليم الجلسات بهويات التغيير/الحوادث؛ وسم تلقائي في SIEM.
مثال سياسة
«دور DevOps مستوى 2 يمكنه SSH عبر PAM إلى حصن k8s فقط مع طلب تغيير مفتوح وموافقة مالك الخدمة. صلاحية شهادة SSH 45 دقيقة؛ وكيل SSM على العقد يسمح فقط بالأوامر المعتمدة؛ تمكين تسجيل المحطة. التصدير عند الطلب مع تحكم معزز.»
قائمة تحقق الهوية
- تمكين SSO وMFA مقاوم للتصيد.
- إلغاء الوصول الكامل خلال 24 ساعة عند الإنهاء، بما في ذلك شهادات عملاء VPN.
- حملات إعادة تصديق منتظمة للأدوار والمجموعات.
- حسابات الطوارئ: تخزين غير متصل، ظرف مختوم في خزنة، مراجعات ربع سنوية.
التطبيق 3: وساطة الجلسات، التسجيل، والتحليل
اختيار آليات الاتصال
- RDP: بروكسي مع عزل الحافظة، وضع علامة مائية، تعطيل تعيين الأقراص. للخوادم—مصادقة على مستوى الشبكة، حركة مرور موقعة ومشفرة.
- SSH: بروكسي يدعم شهادات SSH، قيود الأوامر، قنوات SFTP لأغراض محدودة.
- قواعد البيانات: بروكسي SQL مع فصل الأدوار، إخفاء البيانات الحساسة، وتسجيل الاستعلامات.
التسجيل والاحتفاظ
تسجيل الشاشة/المحطة والبيانات الوصفية: من، متى، أين، رقم الطلب، الأوامر، الملفات. تُخزن بعيداً عن منصة PAM مع فحوص السلامة. مدة الاحتفاظ من 90 يوماً إلى سنة أو سنتين حسب التنظيم. الفهرسة والبحث الكامل للأوامر إلزامي.
الاكتشاف والاستجابة
- أوامر مريبة (تصدير التكوين، الحذف الجماعي، AD DCSync).
- قفزات امتياز، وصول خارج ساعات العمل، استثناءات جغرافية.
- تركيبات أحداث: VPN من جهاز غير معروف + تسجيل مميز—إيقاف الجلسة وتنبيه مركز العمليات الأمنية.
تكامل SIEM/SOAR
تغذية كل أحداث الجلسات المميزة، الطلبات، والموافقات إلى SIEM. الربط مع EDR، IDS/IPS الشبكي. مهام SOAR: إلغاء تلقائي، إعادة إصدار الشهادات، حظر الجدران النارية، تنبيه مالكي الخدمات.
قائمة تحقق المراقبة
- تسجيل مفصل للإجراءات المميزة، مع دفاتر تشغيل قابلة للتعديل.
- مراجعة أسبوعية لأطول 10 جلسات وتحقيقات الشذوذ.
- اختبارات تشغيل ربع سنوية وتوفر الآثار للتدقيق.
التطبيق 4: تعزيز VPN والجهة العميلة
البروتوكولات وملفات التشفير
- WireGuard: السرعة والبساطة؛ تشفير حديث (Curve25519، ChaCha20-Poly1305). مثالي للمشرفين الذين يحتاجون زمن استجابة منخفض وعرض نطاق عالي.
- IKEv2/IPsec: ميزات مؤسسية، استقرار، دعم النظام الأصلي. تشفيرات: AES-GCM، PFS، فترات صلاحية صارمة.
- OpenVPN: تعددية المنصات؛ TLS 1.3، ECDHE، مصادقة عملاء قوية.
تعريف الجهاز
استخدام شهادات العميل، الربط مع MDM وEDR، التحقق من إصدارات النظام. يجب أن يمنع وضع الجهاز غير المناسب إصدار المسارات. الأجهزة التي تفشل في الفحص توضع بقسم الحجر الصحي.
إعدادات الشبكة
- نفق مقسم: يصرح فقط لبوابة PAM ومضيفي الإدارة؛ حظر كل شيء آخر.
- تعديل MTU: تقليله إلى 1280-1400 إذا ظهرت مشكلات تجزئة، خصوصاً في الشبكات المحمولة أو عبر موازنات الحمل السحابية.
- QoS: أولوية لـ RDP/SSH؛ تقنين الحركة الجماعية.
التوافر والمرونة
- عنقود متاح عالي لمركزات VPN، إعدادات نشط-نشط حيثما أمكن.
- Geo-DNS وAnycast لتوزيع العملاء لأقرب موقع.
- ملفات تعريف VPN احتياطية للمشرفين (أساسية وطوارئ).
الأداء
خطط لحمل الذروة: جلسات RDP/SSH المتزامنة، تسجيلات HD/SD، عبء بروكسي. خصص 20-30% من CPU و IO لبوابات PAM. استخدم تسريع التشفير العتادي في جانب VPN إذا كان متاحاً.
قائمة تعزيز الأمان
- تعطيل التشفيرات الضعيفة؛ فرض TLS 1.2+ (ويفضل 1.3) وPFS.
- حماية من إرهاق MFA: تقليل الإشعارات المدفوعة، استخدام تأكيد موثق أو FIDO2.
- حظر بعد محاولات فشل متكررة وتفعيل قواعد قائمة على المخاطر.
التطبيق 5: الأسرار، حسابات الخدمة، وDevOps
إدارة الأسرار
إزالة كلمات المرور/المفاتيح من الإعدادات ومستودعات Git. استخدام خزائن الأسرار، بيانات اعتماد قواعد البيانات الديناميكية، تدوير مع كل استعمال. التكامل مع CI/CD: الأنابيب تحصل على رموز OIDC وتستبدلها بأسرار قصيرة الأجل.
حسابات الخدمة
- جرد حسابات الخدمة مع المالكين وأغراض الاستخدام.
- التدوير حسب الجدول الزمني وأحداث تغيير الخدمة.
- تدقيق الصلاحيات: التأكد من عدم وجود حقوق مشرف محلي غير ضرورية.
Kubernetes والسحابات
استخدام أدوار أقل امتيازاً (RBAC)، التكامل مع IdPs الخارجية، توقيع الصور، تقييد الوصول إلى kube-apiserver عبر بروكسي PAM والحصن، تسجيل أوامر kubectl exec وتحويل المنافذ. للسحابات، إصدار الأدوار عبر OIDC وSTS بسياسات IAM مقيدة.
قائمة تحقق DevOps
- الأسرار موجودة فقط أثناء وقت التشغيل، وليست في المستودعات.
- مسح بحثاً عن تسريبات الأسرار في خطوط CI.
- تدقيق صارم لوكلاء GitOps وصلاحياتهم.
التطبيق 6: العمليات، المقاييس، والمسؤولية
العمليات
- الإدخال: إنشاء الأدوار، طلب الوصول، تفعيل MFA.
- إدارة التغيير: ربط كل وصول مميّز موسع بتذاكر التغيير.
- الاستجابة للحوادث: دفاتر تشغيل آلية لعزل الجلسات، إلغاء الشهادات، والإشعارات.
- الامتثال: قواعد لحفظ السجلات، والتحقق المستمر من الرقابة.
المقاييس
- نسبة الجلسات المميزة الموجهة عبر PAM (الهدف: 95%+).
- متوسط زمن إصدار الوصول حسب الطلب (الهدف: دقائق، لا ساعات).
- نسبة كلمات مرور المشرفين المخزنة في الخزينة مع تدوير منتظم (الهدف: 100%).
- نسبة تسجيل الجلسات (الهدف: 100% للأنظمة الحرجة).
المسؤولية
إعداد تقارير تفصيلية عن من وصل إلى ماذا، متى ولماذا؛ سجلات التحليل؛ تشغيل الجلسات؛ نتائج إعادة التصديق. يشكل هذا درع تدقيقك وقاعدة للتحسين المستمر.
التطبيق 7: خطة التنفيذ خطوة بخطوة (90 يوم)
30 يوماً: الأساسيات
- جرد الوصولات المميزة والأنظمة.
- اختيار نموذج العمارة وبروتوكولات VPN.
- تجربة PAM على جزء محدود؛ دمج IdP وMFA.
- إعداد تسجيل الجلسات وتغذية SIEM.
60 يوماً: التوسع
- تمكين JIT/JEA لدورين أو ثلاثة مع الموافقات.
- ترحيل كلمات مرور المشرفين إلى الخزينة؛ تعطيل الدخول المباشر.
- تعزيز عملاء VPN، فحوصات الحالة، قوائم النفق المقسّم.
90 يوماً: الإنتاج
- تغطية 80% من السيناريوهات المميزة.
- تدوير الأسرار آلياً؛ التكامل مع CI/CD.
- تحديد إجراءات الاستجابة للحوادث، حسابات الطوارئ، التقارير، والمؤشرات.
الأخطاء الشائعة: ما لا تفعل
- منح مسارات VPN واسعة 0.0.0.0/0 بشكل افتراضي.
- تعطيل تسجيل الجلسات «أثناء الحوادث» - وهذا وقت الحاجة له بالضبط.
- تخزين كلمات مرور الامتياز في مديري كلمات شخصية.
- حسابات خدمات مشتركة بدون مالكين أو تدوير.
- الاعتماد فقط على MFA عبر الدفع دون عوامل مقاومة للتصيد أو حماية من إرهاق MFA.
- عدم وجود وصول احتياطي (طوارئ) أو اختباره بانتظام.
- أخطاء تكوين DNS تكشف العناوين الحقيقية، ممهّدة لتجاوز PAM.
- تجاهل متطلبات عرض النطاق والتأخير؛ إهمال QoS.
- غياب تكامل SIEM/SOAR—ضياع الأحداث.
- عدم مراجعة الأدوار والمجموعات بانتظام—مما يؤدي إلى أذونات «أبدية».
الأدوات والموارد: ما يجب استخدامه
فئات الحلول
- منصات PAM: إدارة الأسرار، وساطة وتسجيل الجلسات، JIT/JEA، الموافقات، تكامل SIEM.
- VPN/الوصول: WireGuard، IKEv2/IPsec، OpenVPN، سياسات النفق المقسّم، فحوص الحالة.
- الهوية: IdP (Entra ID، Okta، Keycloak)، SCIM، SAML/OIDC، FIDO2.
- الأسرار: محركات الخزائن، بيانات اعتماد ديناميكية، شهادات SSH، PKI.
- المراقبة: SIEM، IDS/IPS، EDR، UEBA، تسجيل وفهرسة الجلسات.
البائعون والمجموعات (لمحة 2026)
- PAM المؤسساتية: منتجات مثل CyberArk، Delinea، BeyondTrust، One Identity؛ توجهات منصة وساطة الوصول لقواعد البيانات، أنظمة التشغيل، أجهزة الشبكة.
- الوصول إلى البنية التحتية: Teleport، StrongDM، حلول شهادات SSH وبروكسيات قواعد البيانات.
- متاجر الأسرار: أنظمة قائمة على الخزائن وخدمات سحابية تدعم الأسرار الديناميكية والتدوير.
- VPN: WireGuard، strongSwan (IKEv2/IPsec)، OpenVPN، بوابات سحابية مُدارة.
- SIEM/SOAR: نظم رئيسية مثل Splunk، QRadar، بالإضافة إلى مجموعات مفتوحة المصدر (Elastic، Wazuh) مع الترابط المخصص للأحداث.
معايير الاختيار
- دعم JIT/JEA، تسجيل وفهرسة الأوامر، MFA عبر FIDO2، SCIM، واجهات برمجة التطبيقات.
- أداء الوساطة تحت حملك المستهدف (RDP عالي الدقة، SSH متعدد القنوات).
- الموصلات المتاحة لأهدافك: AD، أجهزة الشبكة، قواعد البيانات، k8s، السحابات.
- قابلية التوسع، التكرار، خيارات التوزيع الإقليمي.
- سجلات شفافة وتصدير إلى SIEM.
إعداد سريع لشبكة VPN المؤسسية لتجارب PAM التجريبية
للتجارب والنماذج الأولية، تقدم خدمات مثل vpn.how خوادم VPN شخصية — ليست مشتركة — مع عناوين IP مخصصة لكل عميل؛ تدعم WireGuard، OpenVPN، IKEv2، L2TP، SSTP — مما يتيح لك اختيار البروتوكولات المناسبة لاحتياجاتك والتوافق. تتوفر الخوادم في موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، وستافانجر. خيارات الدفع تشمل بطاقات روسية (كـ Tinkoff، Ozon)، SBP، وUSDT/BTC. تبدأ الأسعار من 490 ₽ يومياً و2490 ₽ شهرياً مع خصومات للعقود الطويلة؛ تُشغّل الخوادم تلقائياً خلال 5 دقائق بعد الدفع، ولا تحتفظ بسجلات. توفر هذه الطريقة أسابيع على الموافقات وتتيح لك اختبار الفرضيات عملياً (التوجيه، النفق المقسم، وساطة جلسات PAM). للإنتاج، خصوصاً في البيئات المنظمة، فكر في البنية التحتية الخاصة بك أو حلول GOST-VPN المعتمدة والمُدمجة مع مركز العمليات الأمنية.
دراسات حالة ونتائج: أمثلة من الواقع
الحالة 1: خدمة مالية، بيئة هجينة بين المحلي والسحابي
الهدف: تقييد وصول المشرف إلى نواة الدفع، قواعد البيانات، وKubernetes. الحل: النموذج أ (حصن PAM خلف VPN) مع بوابات PAM إقليمية قرب العناقيد الإنتاجية، WireGuard للمشرفين، وصول حسب الطلب لمدة 30 دقيقة، شهادات SSH. المقاييس: ارتفعت الجلسات المميزة عبر PAM من 35% إلى 96% خلال 90 يوماً؛ انخفض زمن إصدار الوصول من ساعتين إلى 7 دقائق؛ أغلقت 28 ملاحظة تدقيق بشأن تدوير كلمات المرور وتسجيل الجلسات. سجل مركز العمليات الأمنية انخفاضاً بنسبة 18% في الإنذارات الخاطئة بفضل أحداث سياق PAM.
الحالة 2: شركة تصنيع، مواقع عن بُعد
الهدف: تأمين وصول المتعاقدين لأجهزة الشبكة والخوادم في المصانع. الحل: النموذج ب (التقسيم الدقيق)، IKEv2/IPsec لتوافق الأجهزة، بروكسي PAM لـ SSH وبوابات Telnet-to-SSH، موافقات ملاك المواقع إلزامية. النتيجة: القضاء على الاتصالات المباشرة للمتعاقدين؛ تسجيل الأوامر كشف تغييرات خاطئة، مسرّعاً تحليل سبب الحوادث بـ 3 ساعات.
الحالة 3: شركة ناشئة تقنية، سحابات متعددة
الهدف: إدارة الأسرار والوصول الإداري لـ k8s وقواعد البيانات عبر السحابات. الحل: هجين ZTNA + VPN، PAM يتوسط kubectl exec وSQL، أسرار قواعد بيانات ديناميكية، إصدار أدوار عبر OIDC. النتيجة: إزالة الأسرار من Git، تحويل 100% من الوصول الإداري إلى JIT، تقارير شفافة متوافقة مع SOC 2.
الحالة 4: جهة حكومية، الامتثال التنظيمي
الهدف: الالتزام الصارم بالأنظمة، تسجيل الجلسات، وأدوات تشفير معتمدة. الحل: IKEv2/IPsec مع إضافات تشفير محلية، PAM يسجل كل RDP/SSH، عزلة قسم الإدارة. النتيجة: اجتياز التدقيق بملاحظات قليلة، تطوير إجراءات موحدة، إطلاق برنامج إعادة تصديق.
الأسئلة المتكررة: 7-10 أسئلة معمقة
1. هل PAM وZTNA بدائل أم حلفاء؟
حلفاء. يُقلّص ZTNA سطح هجوم الشبكة؛ تتحكم PAM في الامتيازات والجلسات. كلا الطبقتين مهمتان في البيئات المختلطة، خاصة للمشرفين.
2. هل VPN ضروري إذا كنت تستخدم ZTNA؟
لتطبيقات المكاتب، لا. لسيناريوهات الإدارة (RDP/SSH/SMB، الوصول للأجهزة) يبقى VPN وسيلة نقل موثوقة ومريحة—خصوصاً مع تسجيل جلسات PAM.
3. هل يجب عليّ الانتقال إلى WireGuard؟
إذا كانت منظومتك تدعمه—نعم: إعداد أسهل وأداء ممتاز. لكن التوافق والتنظيم قد يفضلان IKEv2/IPsec.
4. كيف أقلل الأخطاء البشرية بكلمات المرور؟
استخدم وساطة الجلسات لكي لا يرى المستخدمون كلمات المرور؛ دوّرها عند كل وصول؛ استعمل شهادات SSH؛ بيانات اعتماد قواعد بيانات ديناميكية؛ موافقات صارمة.
5. ما مدى أهمية تسجيل الجلسات؟
ضروري. بدونه تصبح التحقيقات والامتثال صعبة. فعّل التسجيل افتراضياً للوصولات عالية المخاطر وفهرس الأوامر.
6. كيف أسهل حياة المشرفين دون التضحية بالأمن؟
استفد من JIT/JEA، SSO، كتالوجات أدوار واضحة، الموافقات السريعة، VPN منخفض التأخير، ملفات تعريف الوصول المُعدة مسبقاً، وتدفقات تسجيل دخول آلية قابلة للتكرار.
7. ماذا عن المتعاقدين؟
امنح الوصول عبر بروكسي PAM مع الموافقات المطلوبة، الحدود الزمنية، وتسجيل الجلسات. استخدم ملفات تعريف VPN معزولة وقواعد نفق مقسم صارمة.
8. كيف أدير حسابات الخدمة؟
جردها مع المالكين، استخدم أسرار ديناميكية، دوّر بانتظام، وأزل حقوق المشرف المحلي افتراضياً، وراجع الاستخدام.
9. هل خوارزميات ما بعد الكم ضرورية الآن؟
في الإنتاج، باختيار وحذر مع مراعاة التوافق. في التجارب، نعم للتحضير. والأهم هو التوقف عن استخدام التشفير القديم بوضوح.
10. كيف أقيس نجاح PAM عبر VPN؟
راقب نسبة الجلسات عبر PAM، أوقات إصدار JIT، الأسرار تحت التدوير، تغطية تسجيل الجلسات، تقليل حوادث الحركة الجانبية، أوقات التحقيق، ومعدلات اجتياز التدقيق.
الخاتمة: ملخص وخطوات تالية
الوصول المميّز هو واحد من خطوط الدفاع الأخيرة في أمنك. في 2026، تنفذ المؤسسات الناضجة PAM فوق VPN ليس كحل وسط، بل كمزيج مدروس من حماية النقل والتحكّم في التطبيقات وفق الثقة الصفرية. مفاتيح النجاح هي JIT/JEA، تسجيل وتحليل الجلسات، التكامل مع IdP وSIEM، تعزيز VPN ونهايات الطرف، بالإضافة إلى عمليات منضبطة. ابدأ بالجرد ورسم التدفقات، اختر المعمارية والبروتوكولات، أطلق تجربة، قفل JIT والتسجيل، ثم توسّع بالأدوار والأقسام. قدّم المقاييس وطور باستمرار كل ثلاثة أشهر. للانطلاق السريع واختبار الفرضيات، من الحكمة استخدام خدمات توفر VPN شخصي في دقائق للتحقق العملي من العمارة. للإنتاج، خصوصاً في البيئات المنظمة، أبنِ بنية تحتية قوية، اضمن الامتثال، واستعد للتحديات المستقبلية: التشفير ما بعد الكم، أتمتة الحوادث المدفوعة بالذكاء الاصطناعي، وتقليص الحدود. PAM الجيد عبر VPN ليس مجرد أدوات وبرمجيات، بل برنامج يجعل الامتيازات قابلة للإدارة، المراقبة، ومؤقتة. هذا هو الفرق الذي يميز الأمن السيبراني الناضج عن الاعتماد على الحظ اليوم.