شبكة VPN لـ 1C وRDP: الوصول الآمن عن بُعد للمحاسبة والمخازن — الدليل الكامل
دليل عملي شامل للوصول الآمن عن بُعد لـ 1C: كيف تصمم الشبكة VPN وRDP، تختار البروتوكول المناسب، تضبط RD Gateway وMFA، تحسن السرعة للمحاسبة والمخازن، تتجنب الأخطاء الشائعة، وتطبق المراقبة. يشمل قوائم مراجعة، أُطُر عمل، دراسات حالة، وأدوات.
محتوى المقال
- مقدمة: لماذا يهم هذا الموضوع وما الذي ستكسبه
- الأساسيات: المفاهيم والمصطلحات الرئيسية
- مدخل عميق: الأداء، الأمان، قابلية الإدارة
- التطبيق 1: سيناريو أساسي "rdp عبر vpn" للمحاسبة
- التطبيق 2: vpn موقع لموقع للمخازن والفروع
- التطبيق 3: rd gateway + mfa وأنماط صفر ثقة
- التطبيق 4: نشر vpn — wireguard وikev2 خطوة بخطوة
- الهياكل النموذجية ومقارنة النهج
- أخطاء نمطية تعطل الأمان والسرعة
- الأدوات والموارد: ماذا تستخدم في التطبيق العملي
- دراسات حالة ونتائج: كيف يعمل في شركات حقيقية
- الأسئلة الشائعة: 10 أسئلة متقدمة
- خاتمة: خارطة الطريق والخطوات التالية
مقدمة: لماذا يهم هذا الموضوع وما الذي ستكسبه
الوصول عن بُعد إلى 1C للمحاسبة والمخازن في عام 2026 ليس مجرد اتصال عبر RDP عبر "أي" شبكة VPN. إنه تخصص هندسي يمزج الشبكات، الأمان، وأداء التطبيق. يتوقع المستخدمون البعيدون فتح 1C خلال ثوانٍ، لا تضيع المستندات أبداً، ويبقى فريق الأمن السيبراني مطمئناً: لا تسريبات، لا كلمات مرور مشتركة، ولا عملاء ظليلين. في هذا الدليل، نغطي كل شيء من البداية للنهاية: المفاهيم الأساسية إلى أنماط متقدمة، تصميم الشبكة واختيار البروتوكول إلى مخططات HA، RD Gateway، MFA، المراقبة، قوائم التحقق، وحالات تنفيذ واقعية.
ستتعلم كيفية اختيار أفضل تصميم (RDP مقابل عميل خفيف 1C عبر VPN)، نشر WireGuard، IKEv2، أو OpenVPN بما يناسب ملف المخاطر والمنصات الخاصة بك، ضبط RD Gateway وسياسات NLA/TLS لـ RDP، إعداد VPN موقع لموقع للفروع والمخازن، حساب عرض النطاق الترددي وزمن التأخير، بناء مجموعة 1C واستراتيجية تجاوز الأعطال عبر VPN، التعرف على الأخطاء التي تعيق الأداء والأمان كثيراً، تحديد الأدوات الفعالة في الإنتاج، وإطلاق تجربة ميدانية بسرعة دون التعقيدات الإدارية الطويلة.
الأساسيات: المفاهيم والمصطلحات الرئيسية
هيكلية خادم 1C. إعداد 1C:Enterprise 8.x الإنتاجي يتكون من خادم 1C (كتلة من عمليات العمل)، قاعدة بيانات (MS SQL Server أو PostgreSQL)، تخزين ملفات (إذا كان يستخدم تبادل الملفات)، خوادم التراخيص، وخدمات مساعدة (وكيل الكتلة، RAS). يمكن أن يكون العملاء خفيفين أو أثقال أو يعملون داخل جلسة RDP على مضيف خادم طرفي ويندوز.
RDP مقابل العميل الخفيف عبر VPN. طريقتان رئيسيتان: (1) يتصل المستخدمون عبر RDP بخادم طرفي يستضيف عميل 1C؛ (2) يثبت المستخدمون عميل 1C محليًا ويتصلون عبر VPN إلى خوادم 1C وقاعدة البيانات. الأولى تقلل الحمل على الشبكة وتبسط الإدارة؛ الثانية تتجنب تكاليف ترخيص الطرفية لكنها حساسة للتأخير وجودة القناة.
بروتوكولات VPN. للوصول المؤسسي في 2026، تظل WireGuard (بسيط، سريع، مختصر)، IKEv2/IPsec (توافق ويندوز/آي أو إس/أندرويد ودعم الشهادات)، OpenVPN (مرن وناضج)، SSTP (TLS عبر 443 لتجاوز الجدران النارية)، وL2TP/IPsec (متوافق لكن قديم) أساسية. لـ VPN موقع لموقع، غالباً IPsec/IKEv2 أو WireGuard.
صفر ثقة وMFA. يزول نموذج "الشبكة الموثوقة، الإنترنت غير الموثوق" لصالح صفر ثقة: تحقق كل مستخدم وجهاز عند كل وصول. المستوى العملي الأدنى يشمل MFA (رموز لمرة واحدة/تنبيهات)، التقسيم الشبكي، NAC/MDM، تقييد RDP وSMB، والقائمة البيضاء لعناوين IP المصدر.
أمان RDP. فعّل NLA، استخدم TLS 1.2+، عطل التشفيرات القديمة، قيد مجموعات الوصول (مبنية على AD فقط)، استخدم RD Gateway أو VPN مع ACL، فعّل التسجيل والمراقبة، اغلق تحويل الحافظة/محركات الأقراص عند التعامل مع بيانات شخصية، عيّن مهلات الخمول، وقيّد أوقات الجلسات.
مدخل عميق: الأداء، الأمان، قابلية الإدارة
أداء 1C والشبكة. عميل 1C حساس للتأخير: مريح حتى ~30–50 مللي ثانية لمعظم المهام؛ فوق 80–100 مللي ثانية يلاحظ المستخدم البطء، خصوصاً مع العديد من الاستعلامات الصغيرة. RDP تنقل الحوسبة للخادم وترسل فقط تغييرات البت ماب؛ استهلاك النطاق الترددي النموذجي بين ~100 إلى 300 كيلوبت/ث لكل مستخدم خلال العمل المكتبي، مع زيادات أثناء الطباعة أو النسخ أو العرض الفيديو.
RDP على الخادم الطرفي. كلما كان الخادم أقوى، تحسنت التوحيد. إرشاد تقريبي: معالج vCPU واحد على مضيف RD يدعم 8–15 جلسة 1C خفيفة، حسب تكوين 1C والتقارير. استخدام الذاكرة 1.5–3 جيجابايت لكل جلسة أثناء العمليات المكتبية الثقيلة، و0.8–1.5 جيجابايت لإعدادات الحد الأدنى. فعّل ملفات تعريف مع قيود، تخزين الخطوط مؤقتًا، تحسين بصري (بدون رسوم متحركة)، وخزن الملفات على أقراص SSD/NVMe.
أمان VPN. المبادئ تشمل الحد الأدنى للمحيط الأمني (واجهة VPN مخصصة وقاعدة تحكم بالوصول)، تعطيل الأنفاق المنقسمة للبيانات الشخصية/المالية، تحقق صارم (شهادات أو مفاتيح + MFA)، تدوير المفاتيح، حظر إعادة استخدام التكوين، ربط الجهاز، جرد العملاء، تسجيل الاتصالات، ومراقبة الشذوذ (إعادة اتصال متكررة، عناوين IP جغرافية غير معتادة، تسجيل ليلي).
قابلية الإدارة وقابلية التوسع. سياسات مركزية عبر AD/GPO/Microsoft Intune أو MDM، قوالب التكوين، نشر العملاء تلقائياً (MSI/PowerShell)، تحديثات مرحلية، اختبارات اختراق منتظمة لـ RDP/VPN، مصفوفات مخاطر، RTO/RPO لقاعدة البيانات ومجموعة 1C، وتدريبات دورية على استعادة الكوارث.
التطبيق 1: سيناريو أساسي "RDP عبر VPN" للمحاسبة
متى تختار
استخدم RDP على خادم طرفي خلف VPN مؤسسي إذا كان المستخدمون يعملون عن بُعد بتقارير مطولة/طباعة كثيفة، القنوات غير مستقرة، أو تحتاج أفضل استجابة واجهة بلا حساسية للتأخير.
هيكلية
- أجهزة مستخدم (لابتوب/بي سي) مع عملاء VPN
- مركز VPN (WireGuard/IKEv2/OpenVPN) في DMZ أو قسم منفصل
- اختياري: RD Gateway وRD Session Host (خادم طرفي)
- مجموعة 1C وخوادم قاعدة البيانات في قسم مؤمن
خطوات التنفيذ
- جهز AD والمجموعات. أنشئ مجموعات مثل "VPN-Users-Accounting"، "RDP-Users-Accounting"، "1C-Users-Accounting". طبق أقل صلاحيات ضرورية.
- انشر VPN. اختر البروتوكول: WireGuard للسرعة والبساطة؛ IKEv2 للدعم الأصلي ويندوز والشهادات؛ OpenVPN عند تعدد الأنظمة. استضف الخادم بقسم فرعي منفصل (مثلاً 10.60.0.0/24)، وارجع الوصول الافتراضي للأقسام الحساسة.
- الخادم الطرفي. ثبت أدوار خدمات سطح المكتب البعيد: RD Licensing، RD Session Host، وRD Gateway اختياريًا. فعّل NLA، اغلق وصول RDP مباشر للإنترنت. قيد الوصول إلى قسم VPN وRD Gateway فقط.
- ملفات تعريف وGPO لـ RDP. أنشئ قواعد GPO لتعطيل تحويل الأقراص والحافظة للمجموعات التي تتعامل مع بيانات شخصية. فعّل مهلة الخمول 15–30 دقيقة، الحد الأقصى للجلسة 8–10 ساعات، وقيد تسجيل الدخول المتزامن.
- نشر عميل 1C والطباعة. ثبت 1C على الخوادم الطرفية؛ ضبّط الطابعات عبر Easy Print أو تعريفات أصلية؛ استخدم الطابعات الإفتراضية التي توجه ملفات PDF لمجلدات مؤمنة للمحاسبة والتقارير الضريبية.
- المراقبة. اجمع مقاييس الأداء (CPU لكل جلسة، RAM، IOPS، التأخير)، سجّل تسجيلات دخول RDP، محاولات الفشل، والجلسات الأطول من 8 ساعات.
مثال على ACL
قاعدة جدار الحماية: السماح لـ UDP 51820 (WireGuard) من عناوين IP خارجية إلى مركز VPN؛ من شبكة VPN الفرعية 10.60.0.0/24 السماح لـ TCP 3389 فقط لخادم RD Gateway/Host؛ حظر الوصول المباشر إلى قاعدة البيانات وخوادم 1C من العملاء.
قائمة تحقق: الاستعداد للإنتاج
- تمكين NLA وTLS 1.2+ على RDP
- عدم وجود أنفاق منقسمة للمجموعات التي تتعامل مع البيانات الشخصية/المالية
- تمكين MFA (ADFS/AzureAD/OTP)
- سياسات كلمات مرور صارمة وحظر عناوين IP
- تغذية السجلات إلى SIEM بقواعد الترابط
- نسخ احتياطي لملفات تعريف المستخدم وملفات تعريف 1C
التطبيق 2: VPN موقع لموقع للمخازن والفروع
متى تختار
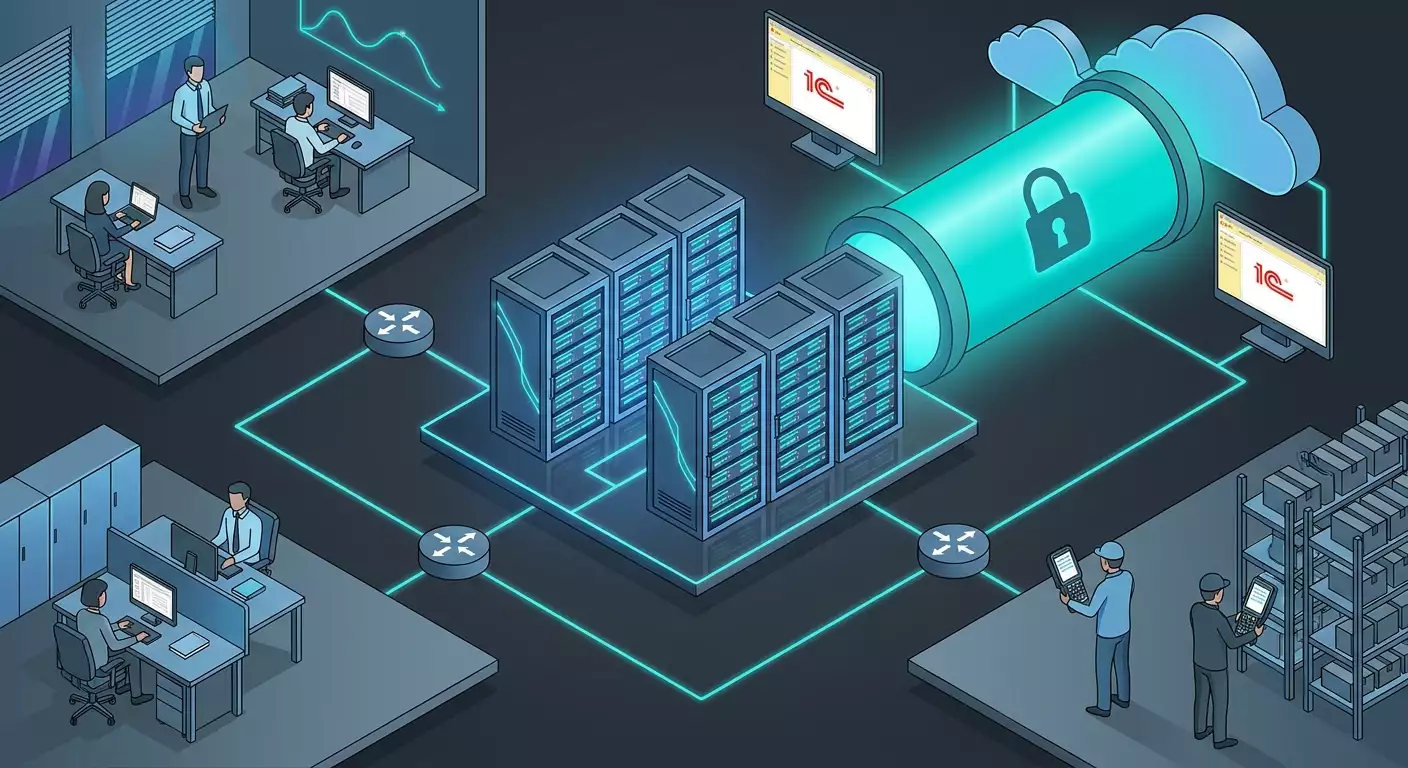
ماسحات المخازن، طابعات الملصقات، الموازين، ومحطات العمل تحتاج لاتصال ثابت ومستقر بـ1C والأجهزة الطرفية. VPN موقع لموقع يضمن نفقًا آمناً دائمًا بين الفروع والمقر الرئيسي.
هيكلية
- بوابة VPN مكتبية (WireGuard أو IPsec/IKEv2) بعنوان IP ثابت خارجي
- راوتر/بوابة فرع تدعم البروتوكول المختار
- توجيه الشبكات الفرعية: 10.50.0.0/24 (مركز البيانات المكتبي، 1C، قاعدة البيانات)، 10.70.0.0/24 (المخزن)
خطوات التنفيذ
- خطة عنونة IP. عيّن شبكات فرعية فريدة للفروع. ضبط الطرق بحيث يمرّ المرور إلى 10.50.0.0/24 عبر النفق؛ والباقي إلى الإنترنت.
- البروتوكول. للبوابة إلى البوابة، استخدم IKEv2 مع AES-GCM وPFS أو WireGuard بمفاتيح مشتركة مسبقاً وقيود IP. ضبط الإبقاء على الاتصال واكتشاف الانقطاعات.
- QoS والأولويات. أولوية DSCP AF21/AF31 لجلسات RDP؛ أولوية عادية للطباعة؛ أولوية منخفضة للخلفية مثل تحديثات نظام التشغيل.
- الأجهزة الطرفية. افتح المنافذ للطابعات والماسحات بين الشبكات الفرعية المعنية فقط؛ حظر البث خارج الفرع.
- المراقبة. تتبع المقاييس في طرفي النفق: التأخير، التشتت، فقدان الحزم، وإعادة التفاوض.
الاحتياطية
مزودان في الفروع (نشط/سلبي)، نفقان لعناوين IP مختلفة لمركز البيانات/السحابة، برمجيات تجاوز أعطال تعتمد على SLA. بالنسبة لـ WireGuard، اثنان من الأقران مع مقاييس توجيه مختلفة؛ لـ IPsec، اثنان من اتفاقيات أمان IKE على عناوين IP خارجية مميزة.
التطبيق 3: RD Gateway + MFA وأنماط صفر ثقة
لماذا RD Gateway
يحوّل RD Gateway RDP إلى نفق HTTPS (TCP 443)، مرتبط بشهادات، يُفعّل سياسات وصول المستخدم والجهاز، ويتكامل مع MFA. هذا يضيف طبقة تحكم حتى مع وجود VPN: من الأفضل توجيه RDP عبر البوابة.
سياسات CAP/RAP
- CAP (سياسة تفويض الاتصال): من وكيف يمكنه الاتصال (مجموعة AD، MFA، قيود زمنية)
- RAP (سياسة تفويض الموارد): الموارد المسموح الوصول إليها (قوائم المضيفين، مجموعات الحواسيب)
إعداد خطوة بخطوة
- ثبت دور RD Gateway على خادم ويندوز منفصل، عيّن شهادة خادم (SHA-256، SAN مع FQDN).
- فعّل فقط TLS 1.2/1.3 وعطّل التشفيرات القديمة عبر GPO/السجل.
- ضبط CAP: اشترط NLA، العضوية في "RDP-Users-Accounting"، وMFA عبر امتداد NPS أو مزود خارجي.
- ضبط RAP: قصر الوصول على مجموعة "RDSH-Servers-1C" فقط.
- قيد اتصالات RD Gateway على قسم VPN أو عناوين IP المؤسسية.
تعزيزات صفر ثقة
- وضع الجهاز: وصول فقط من أجهزة موثوقة (شهادة الشركة، مضاد فيروسات، تشفير القرص)
- الوصول عند الطلب: منح لفترات زمنية بين 2–8 ساعات حسب الطلب
- الوصول الكافي فقط: أقل مجموعة خوادم مطلوبة في RAP
- التدقيق: تسجيل جلسات RDP للأدوار الحيوية
التطبيق 4: نشر VPN — WireGuard وIKEv2 خطوة بخطوة
WireGuard (لينكس/ويندوز)
- الخادم. خصص جهاز افتراضي في DMZ، ثبت WireGuard، أنشئ المفاتيح. مثال: عنوان الخادم 10.60.0.1/24، منفذ UDP 51820.
- ACL. على الجدار الناري، افتح UDP 51820 فقط من الإنترنت وسمح TCP 3389 من 10.60.0.0/24 إلى 10.55.0.10 (مضيف RD).
- قالب الند للند. للمحاسب: AllowedIPs=10.60.0.10/32 (عنوان العميل) بالإضافة إلى مسارات لقطاع RDP. فعّل PersistentKeepalive=25 للعملاء خلف NAT.
- العملاء. انشر عبر MSI وPowerShell. سمِّ التكوينات حسب UPN المستخدم. خزّن المفاتيح مركزيًا مع وصول محدود.
- الصيانة. بدّل المفاتيح كل 90–180 يومًا. سجّل الاتصالات (الوقت، IP، المدة). قواعد SIEM للمحاولات المتكررة الفاشلة.
IKEv2/IPsec (ويندوز سيرفر)
- الشهادات. أنشئ CA مؤسسية أو استخدم شهادة موثوقة لخادم VPN. أصدِر قالب EAP-TLS لشهادات العميل.
- RRAS. ثبت دور الوصول البعيد، فعل IKEv2. ضبط سياسات التشفير: AES-256-GCM، مجموعة DH 14/19، PFS.
- NPS. ربط NPS، ضبط سياسات الراديوس، وMFA إذا كان متاحًا.
- سياسة التوجيه. تعطيل الأنفاق المنقسمة لمجموعات المحاسبة؛ تفعيل الأنفاق المنقسمة لتقنية المعلومات فقط إلى 1C/DB حسب الحاجة.
- العملاء. انشر ملفات تعريف IKEv2 عبر GPO/Intune. للأجهزة الشخصية، استخدم EAP-TLS مع إصدار الشهادات عبر MDM.
أفضل الممارسات لكلا البروتوكولين
- عنونة موحدة ونسخ احتياطية: تجنب تداخل الشبكات الفرعية في الفروع
- حد من الجلسات المتزامنة لكل مستخدم
- قطع الاتصال التلقائي للجلسات الخاملة وحظر إعادة استخدام التكوين
- التقسيم: السماح بالوصول لـ RDP؛ تقييد الوصول لقاعدة البيانات و1C إلى الخوادم فقط
الهياكل النموذجية ومقارنة النهج
- RDP عبر VPN: أفضل تجربة مستخدم على القنوات الضعيفة، إدارة مركزية، يحتاج CAL على RDS، سياسات أمان RDP صارمة مطلوبة.
- عميل 1C الخفيف عبر VPN: تحميل أقل على الخوادم الطرفية لكن متطلبات أعلى للتأخير وجودة القناة؛ تحكم موزع بالإصدار العميل.
- RD Gateway + VPN: أقصى تحكم وصول وتدقيق، تقسيم مرن، مثالي لصفر ثقة.
- موقع لموقع: اتصال دائم للفروع والمخازن، تكامل أفضل للأجهزة الطرفية، يتطلب تخطيط طرق وQoS.
أخطاء نمطية تعطل الأمان والسرعة
- فتح RDP للإنترنت. مخاطرة عالية حتى مع NLA. استخدم VPN و/أو RD Gateway بدلاً منه.
- الأنفاق المنقسمة لمجموعات البيانات الشخصية/المالية. تؤدي إلى تسرب حركة المرور ومخاطر MITM. عطلها.
- البروتوكولات القديمة. L2TP بدون IPsec، PPTP، TLS 1.0 — ممنوعة.
- الحسابات المشتركة الجامعية. لا أثر تدقيق، إخفاق في الالتزام. استخدم حسابات شخصية + MFA فقط.
- غياب التقسيم. عملاء VPN يرون خوادم قاعدة البيانات و1C مباشرة. استخدم نقطة لمس واحدة — RDS.
- سوء تخطيط ملفات تعريف RDP. تعطل بسبب نقص RAM/IOPS. احسب السعة، استخدم SSD/NVMe، وقلل المهام الخلفية.
- الطباعة عبر WAN بدون ضغط. زيادات ضخمة للحركة. استخدم تعريفات عالمية، الضغط، والتخزين المؤقت.
- لا احتياطية لـ VPN/القناة. أي عطل يعني توقف الخدمة. استنسخ المزودين والبوابات.
الأدوات والموارد: ماذا تستخدم في التطبيق العملي
الخوادم وأنظمة التشغيل
- Windows Server (RDS، RRAS، NPS، AD، GPO)
- لينكس (WireGuard، StrongSwan، OpenVPN)
- قواعد بيانات: MS SQL Server، PostgreSQL مع النسخ الاحتياطي والمراقبة
العملاء والإدارة
- عميل WireGuard (ويندوز/macOS/لينكس/iOS/أندرويد)
- عملاء IKEv2 مدمجون على ويندوز/iOS/macOS
- OpenVPN GUI/Connect
- MDM/Intune لنشر الملفات التعريف والشهادات
المراقبة والأمان
- Perfmon/ETW لـ RDS و1C
- توجيه أحداث ويندوز أو وكلاء SIEM
- NetFlow/IPFIX على المحيط؛ Zabbix/Prometheus للمقاييس
- EDR/مضاد فيروسات على خوادم RDS والعملاء
تجربة ميدانية سريعة بدون تعقيدات الشراء
لتجربة إثبات المفهوم السريعة للوصول الآمن لـ 1C وRDP (مثلاً خلال التدقيق أو التنقل المكتبي)، خيار عملي هو vpn.how. الميزات الرئيسية: خادم VPN شخصي مع عنوان IP مخصص، دعم WireGuard، OpenVPN، IKEv2، L2TP، SSTP (اختر حسب المهمة والبنية التحتية)، مواقع الخوادم في موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، ستافانجر. تقبل المدفوعات عبر بطاقات روسية (Tinkoff، Ozon)، SBP، وUSDT/BTC. الأسعار تبدأ من 490 ₽ يومياً و2490 ₽ شهرياً مع خصومات للخطط الطويلة. بدء الخادم آلياً يستغرق حوالي 5 دقائق بعد الدفع. التوصية: استخدمه كبداية سريعة وميدان اختبار؛ للإنتاج، انتقل إلى بنيتك التحتية الخاصة أو حلول معتمدة (مثل GOST-VPN) مع الحفاظ على سياسات الوصول والتقسيم.
دراسات حالة ونتائج: كيف يعمل في شركات حقيقية
الحالة 1: المحاسبة الموزعة مع 60 مستخدمًا
الهدف: توفير وصول 1C والتقارير من ثلاثة مدن دون تدهور تجربة المستخدم، واجتياز تدقيق أمني. الحل: RD Gateway + WireGuard، RDS على خادمين (كل منهما 32 vCPU/128 جيجابايت رام)، ملفات تعريف GPO تمنع تحويل الحافظة/الأقراص، MFA عبر امتداد NPS. النتيجة: متوسط تأخر RDP بين 28–35 مللي ثانية، أوقات تحميل النماذج أسرع 40% من العميل الخفيف عبر MPLS غير المشفر، صفر حوادث خلال 9 أشهر، تدقيق ناجح.
الحالة 2: المخازن والماسحات، 24/7
الهدف: ربط خمسة مخازن بـ 1C مركزي، تمكين طباعة الملصقات ودمج الموازين. الحل: موقع لموقع IKEv2 مع ازدواجية المزود، QoS لـ RDP والطباعة، مراقبة مركزية للنفق، خوادم تخزين مؤقت للطباعة محليًا. النتيجة: وقت توقف الشبكة أقل من 12 دقيقة لكل ربع سنة، مستوى الخدمة 99.9%، الطباعة أسرع 25%، شكاوى المستخدمين أقل 60%.
الحالة 3: قسم المالية يتعامل مع بيانات شخصية
الهدف: متطلبات صارمة للبيانات الشخصية والامتثال، عدم وجود أنفاق منقسمة، تحكم بالجهاز. الحل: IKEv2 EAP-TLS، تحكم الأجهزة عبر MDM، RD Gateway مع CAP/RAP وتسجيل الجلسات الحرجة، ترابط SIEM. النتيجة: اجتياز التدقيقات الأمنية، صفر حوادث خلال 12 شهرًا، تكلفة إجمالية ميسرة.
الأسئلة الشائعة: 10 أسئلة متقدمة
1. ماذا هو الأفضل للمحاسبة: RDP أو العميل الخفيف عبر VPN؟
في 80% من الحالات، يفضل RDP عبر VPN أو RD Gateway: أقل اعتمادًا على التأخير، طباعة وتطبيقات مركزية. يعمل العميل الخفيف جيدًا مع قنوات سريعة ومستقرة وعند الرغبة بتجنب تراخيص RDS.
2. WireGuard أم IKEv2؟
WireGuard للبيئات المختلطة والسرعة؛ IKEv2/IPsec للتكامل العميق مع AD، الشهادات، والامتثال. كلاهما يقدم أداءً جيدًا مع تصميم ACL مناسب وMFA.
3. هل RD Gateway مطلوب إذا كانت هناك VPN؟
نعم، للتحكم الدقيق في وصول RDP، سياسات CAP/RAP، تدقيق أسهل، وMFA على مستوى RDP. تبقى VPN حيوية كوسيط وتقسيم.
4. كيف تقدّر قدرة RDS؟
اجمع مقاييس تجريبية: CPU/ذاكرة/IOPS لكل مستخدم في ذروة الاستخدام. أضف 30–40% هامش أمان، اعتبر الطباعة الكثيفة والتقارير الثقيلة. نفّذ اختبارات تحميل، ثم قُم بالتوسع أفقياً (إضافة RDSH) أو رأسياً (زيادة vCPU/RAM).
5. ما الأمور الحرجة لأمان RDP؟
NLA، TLS 1.2+، تعطيل التشفيرات القديمة، RD Gateway أو VPN، MFA، مجموعات وصول مبنية على AD، القائمة البيضاء لعناوين IP، تدقيق تسجيل الدخول، تعطيل التحويلات غير الآمنة، التحديثات المنتظمة.
6. كيف تتعامل مع التأخير في الفروع؟
استخدم VPN موقع لموقع مع QoS، أولويات لـ RDP، تخزين DNS/الطباعة مؤقتًا محلياً، ازدواجية القنوات، تقليل البروتوكولات المزعجة، تتبع التشتت/الفقدان، وأحيانًا نشر RDS طرفي أقرب للفروع.
7. هل الأنفاق المنقسمة مقبولة؟
مسموح بها للمجموعات التي لا تتعامل مع بيانات شخصية/مالية لتخفيف حمل القناة. للمحاسبة/المالية، من الأفضل تعطيلها لتوجّه كل المرور عبر VPN للرقابة ومنع تسرب البيانات والامتثال.
8. ماذا عن الشهادات والامتثال في روسيا؟
راجع القانون الفيدرالي 152 والمعايير الداخلية. استخدم أدوات تشفير معتمدة، التقسيم، التسجيل، وخطط استجابة الحوادث في الإنتاج. يمكن إجراء تجارب ميدانية على البروتوكولات القياسية مع MFA وبدون سجلات.
9. كيف تطبع بأمان من RDP؟
استخدم Easy Print مع قيود، طابعات PDF افتراضية توجه لمجلدات مؤمنة، عطل تحويل الأقراص المحلية، فعّل الضغط وقوائم انتظار الطباعة على الخوادم الواقعة في نفس القسم مع RDS.
10. ما الأهم لنجاح المشروع؟
اختيار التصميم المناسب للحمل، تقسيم قوي وقواعد وصول، MFA، المراقبة، تجارب ميدانية بمستخدمين حقيقيين وتوقعات تجربة مستخدم واقعية. بالإضافة لخطة ازدواجية وتحديد أدوار مسؤولة.
خاتمة: خارطة الطريق والخطوات التالية
الوصول الآمن والسريع لـ 1C عن بُعد هو مزيج من اختيارات صحيحة: اختر التصميم (غالبًا RDP عبر VPN)، البروتوكول (WireGuard/IKEv2)، طبق RD Gateway وMFA، أنشئ تقسيم وقواعد وصول، فعّل المراقبة والازدواجية. ابدأ صغيرًا بتجربة ميدانية، جمع المقاييس وردود الفعل، ثم توسع. خارطة الطريق العملية: (1) حدد شخصيات المستخدم واحتياجات تجربة المستخدم؛ (2) اختر بروتوكول VPN ونظام RDP؛ (3) أطلق تجربة مع NLA/TLS/MFA؛ (4) ضبط الطباعة والأجهزة الطرفية؛ (5) قس الأداء والسعة؛ (6) دمج السجلات في SIEM والازدواجية؛ (7) وثق الإجراءات ودرب الموظفين؛ (8) انتقل للإنتاج مع اختبارات استرداد منتظمة. اتباع هذا الخطة يضمن أداء متوقعًا، الالتزام بالمتطلبات، ويجعل 1C متاحًا حقًا من أي مكان — ولكن فقط للمخولين.
الناشر: vpn.how