ZTNA مقابل VPN في عام 2026: متى يفشل خادم VPN التقليدي وكيف تنتقل إليه
الدليل الشامل لاختيار بين Zero Trust Network Access و خوادم VPN التقليدية في عام 2026: افهم الفروقات، قيّم جاهزيتك، خطط انتقالك، تجنب الأخطاء الشائعة، وحقق نتائج ملموسة. يشمل قوائم مراجعة، أُطُر عمل، دراسات حالة، وأدوات.
محتوى المقال
- مقدمة: لماذا يهم هذا الموضوع
- الأساسيات: المفاهيم الجوهرية
- غوص عميق: الجوانب المتقدمة
- الممارسة 1: أُطُر اختيار بين vpn و ztna والهجين
- الممارسة 2: الخطوات التفصيلية للانتقال إلى ztna
- الممارسة 3: كيفية تعزيز أمان خادم vpn المؤسسي في 2026
- الممارسة 4: سيناريوهات هجينة بين vpn و ztna
- الأخطاء الشائعة: ماذا تتجنب
- الأدوات والموارد
- دراسات حالة ونتائج
- الأسئلة المتكررة: أسئلة صعبة حول ztna و vpn
- الخاتمة: ماذا بعد؟
مقدمة: لماذا يهم هذا الموضوع
بحلول عام 2026، أصبح نموذج العمل الهجين هو القاعدة، مما سرّع التحول الرقمي ورفع توقعات المرونة السيبرانية. أصبح خادم VPN التقليدي، الذي كان يُعتبر الحل الأساسي للوصول عن بُعد قبل عقد من الزمن، في كثير من الأحيان عبئًا يعوق الأعمال بزيادة التأخير، توسيع سطح الهجوم، وتعقيد التحكم في وصول التطبيقات والبيانات. في المقابل، تطور Zero Trust Network Access (ZTNA) من تقنية متخصصة إلى المعيار الفعلي لحماية الموارد المؤسسية، متكاملاً بسلاسة مع نظم إدارة الهوية والوصول IAM، وأدوات EDR/MDM، وأنظمة السياسات. في هذا المقال، سنفصّل كيف يختلف ZTNA عن VPN، من ينبغي أن ينتقل ومتى، كيف تدير تجربة تشغيل آمنة، وكيف تُدير البيئات الهجينة التي تتعايش فيها VPN وZTNA بسلاسة. توقع أُطُر اتخاذ قرارات، خطط خطوة بخطوة، قوائم مراجعة، دراسات حالة حقيقية بالأرقام، وأدوات لتحويل النظرية إلى نتائج.
الأساسيات: المفاهيم الجوهرية
ما هو خادم VPN التقليدي؟
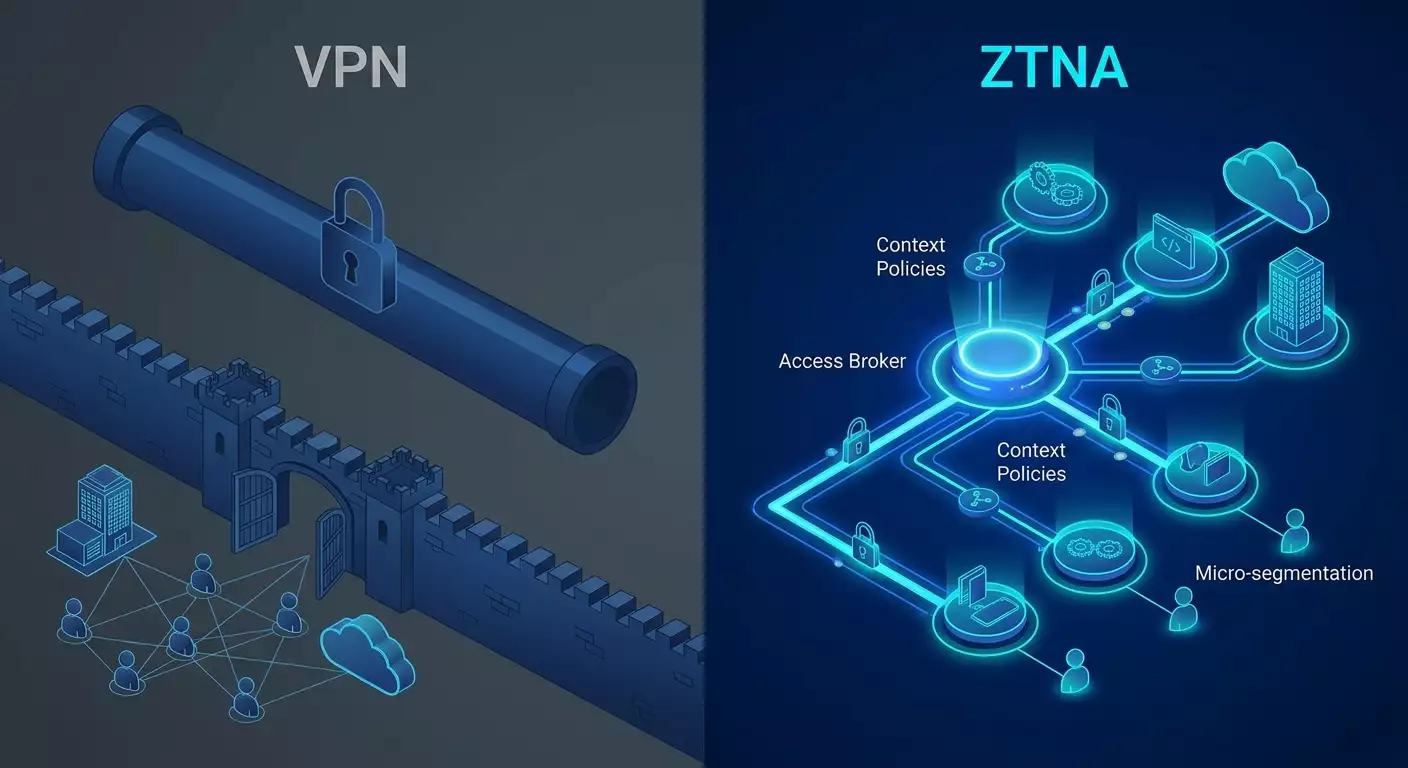
VPN (الشبكة الخاصة الافتراضية) يُنشئ نفقاً مشفراً بين جهاز المستخدم والشبكة المؤسسية في طبقة IP (L3) أو طبقة الربط (L2). عند الاتصال، ينضم الجهاز منطقياً إلى الشبكة، ما يتيح له الوصول إلى عدة أقسام وخدمات ومنافذ ما لم تحدد تصفية إضافية تقييد الوصول. من الميزات الرئيسية: تشفير البيانات، سلامة الاتصال، المصادقة، والوصول الكامل إلى موارد الشبكة. التقنيات المستخدمة عادة تشمل IPsec/IKEv2، SSL VPN، OpenVPN، WireGuard، L2TP، و SSTP. التحكم في الوصول يعتمد عادةً على قوائم التحكم في الوصول ACL للشبكة، مجموعات Active Directory، التوجيه الثابت، وجدران الحماية.
ما هو ZTNA؟
ZTNA (Zero Trust Network Access) يطبق مبدأ الثقة الصفرية: لا تثق بأي شخص أو شيء افتراضياً، وحقق باستمرار من كل طلب في سياقه. لا يُمنح الوصول إلى الشبكة بل إلى تطبيقات محددة (L7) بناءً على هوية المستخدم المؤكدة، وضع الجهاز، مخاطر الجلسة، والسياسات الديناميكية. من الناحية المعمارية، يتألف ZTNA من وسيط وصول (نقطة تطبيق السياسة PEP)، محرك قرار (نقطة اتخاذ القرار PDP)، موصلات التطبيقات، وعميل أو بروكسي بدون عميل. عادةً ما تستخدم الاتصالات TLS/mTLS، بروتوكول QUIC، أنفاق دقيقة لكل جلسة، ومبدأ أقل الامتيازات.
الفروقات الرئيسية
- وحدة الوصول: يمنح VPN وصولاً إلى الشبكة/القسم؛ يمنح ZTNA الوصول على مستوى التطبيق/العملية.
- نموذج الثقة: يثق VPN بعد تسجيل الدخول؛ يطبق ZTNA التحقق المستمر (هوية، وضع الجهاز، المخاطر).
- دقة السياسة: يتحكم VPN عبر IP/منفذ؛ يتحكم ZTNA حسب المستخدم/الدور/السمات (RBAC/ABAC) على مستوى URL/API/طريقة.
- التعرض: يوسع VPN سطح الشبكة؛ يخفي ZTNA الشبكة ويكشف فقط عن التطبيقات المطلوبة (المحيط المعرفة بالبرمجيات).
- الأداء: يعتمد VPN غالباً على مراكز مركزية وتحميل عكسي؛ يستخدم ZTNA نقاط حضور موزعة، خروج محلي، محسّن للسحابة و SaaS.
- الرؤية: يسجل VPN جلسات الشبكة؛ يوفر ZTNA تحليلات جلسة التطبيق، إشارات المخاطر، والأحداث السياقية.
غوص عميق: الجوانب المتقدمة
بنية ZTNA 2.0
ZTNA الحديثة في 2026 ليست مجرد وكيل عكسي. هي وسيط مدرك للهوية يتخذ قرارات بناءً على سمات المستخدم (مزود الهوية، المجموعات، SSO)، حالة الجهاز (EDR/MDM، الشهادات، TPM/إثبات المنصة)، سياق الجلسة (الموقع الجغرافي، الوقت، كشف الشذوذ)، تصنيف التطبيق، وحساسية البيانات. تحت السطح توجد مكونات PDP/PEP، لغات السياسات (OPA/Rego أو DSL خاص بالبائع)، أنفاق دقيقة لكل طلب، mTLS للمصادقة المتبادلة، التكامل مع DLP/CASB، وتقييم مخاطر السلوك.
البروتوكولات والقنوات
- QUIC/HTTP3: يقلل التأخير أثناء فقد الحزم وعلى شبكات الهاتف المحمول، معززًا تجارب العمل عن بُعد.
- mTLS: يضمن الثقة المتبادلة بين العميل والوكيل، مما يقلل مخاطر الهجوم الوسيط MITM وتسريب الرموز.
- DNS-over-HTTPS/TLS: مدمج في عميل ZTNA لتنفيذ السياسات على مستوى DNS قبل إقامة الجلسة.
- تجزئة نفق التطبيقات: يتم توجيه حركة التطبيقات المصرح بها عبر الوكيل؛ وتذهب باقي الحركة مباشرةً إلى الإنترنت مع تحكم محلي.
إدارة السياسة
الانتقال من قواعد الشبكة الثابتة إلى سياسات ديناميكية وواعية للسياق. تُكمل RBAC (مبنية على الأدوار) بـ ABAC (السمات مثل القسم، الجهاز، الموقع، مستوى المخاطر). أولويات: أقل الامتيازات، الوصول في الوقت المناسب JIT، صلاحيات محددة زمنياً، الموافقة الصريحة للإجراءات عالية المخاطر، والوصول المميز عبر PAM.
التجزئة الدقيقة
تتلاشى حدود الشبكة. تنتقل التجزئة الدقيقة إلى التحكم في سياق التطبيق: كل خدمة معزولة، والوصول ممنوح بشكل انتقائي. هذا يقلل التنقل الجانبي بعد الاختراق ويسرع التحقيقات لأن كل الوصول مسجل على مستوى التطبيق.
الرؤية والتحقيق الجنائي
يقدم ZTNA تحليلات طبقة 7: من الذي وصل لأي مورد، متى، بأي طريقة ومع أي سياق مضمن. تُرتبط الأحداث بأنظمة SIEM/SOAR، وتحفّز إشارات المخاطر (مواقع جغرافية غير معتادة، تسلسل الطلبات، المسح عالي التردد) إجراءات تصحيح مثل إعادة المصادقة، تخفيض الامتيازات، أو عزل الجهاز.
الممارسة 1: أُطُر اختيار بين VPN و ZTNA والهجين
معايير التقييم
- ملف التطبيق: الوصول الأحادي L3/الإداري يفضّل VPN؛ تطبيقات الويب، APIs، SaaS تفضل ZTNA.
- الجهاز والوضعية: BYOD والجوال يميلان إلى ZTNA مع عميل؛ الحواسيب المحمولة المؤسسية المُدارة يمكنها استخدام أي منهما.
- الجغرافيا والتأخير: الفرق الموزعة والسحابات تتطلب ZTNA/SDP مع نقاط حضور قريبة من المستخدمين.
- الامتثال: متطلبات التجزئة والتدقيق طبقة 7 توحي بـ ZTNA؛ حركة المرور على مستوى البنية التحتية (OT) تناسب VPN/IPsec الصناعية.
- النضج التشغيلي: إذا كان لديك IAM، MDM/EDR، SIEM، تقدّم أسرع نحو ZTNA؛ وإلا حسن VPN ونفّذ ZTNA تدريجياً.
مصفوفة التقييم (تقديرية)
قييم على مقياس من 1 إلى 5: حصة تطبيق الويب، حصة SaaS، نسبة BYOD، الانتشار الجغرافي، دقة التحكم المطلوبة، متطلبات التدقيق. النقاط فوق 20 تشير إلى ZTNA أولاً، بين 12-20 توحي بالنظام الهجين، وأقل من 12 يوصى بتحسين VPN مع خارطة طريق إلى ZTNA.
القرارات حسب المرحلة
- على المدى القصير: أصلح عنق الزجاجة في VPN (MFA، التجزئة النفقية، الحزم عالية الأداء مثل WireGuard/OpenVPN).
- على المدى المتوسط: انشر ZTNA لتطبيقين أو ثلاثة حاسمين والفرق البعيدة.
- على المدى الطويل: اعتمد ZTNA كاملاً لتطبيقات L7، واحتفظ بـ VPN للوصول الإداري L3 والبروتوكولات الخاصة.
الممارسة 2: الخطوات التفصيلية للانتقال إلى ZTNA
الخطوة 1. الجرد والتصنيف
- أدرج كل التطبيقات: الويب، عميل-خادم، قواعد البيانات، الوصول الإداري، OT.
- صنّف البيانات: عامة، داخلية، سرية، منظمة.
- حدد مالكي التطبيقات وأنماط الوصول الحالية.
الخطوة 2. بناء أساس الثقة الصفرية
- دمج مع مزود الهوية (SSO، SCIM): توحيد الهوية، MFA، الوصول الشرطي.
- MDM/EDR وإثبات الجهاز: سياسات الامتثال (تشفير القرص، EDR فعال، تحديث التصحيحات، عدم وجود صلاحيات الروت/كسر الحماية).
- حدد نماذج السياسات: RBAC كأساس، ABAC للتطبيقات الحساسة.
الخطوة 3. تجربة ZTNA التجريبية
- اختر 1-2 من تطبيقات الويب ذات القيمة العالية ذات الوصول الخارجي (بوابات الشركاء، واجهات الإدارة).
- أعد إعداد موصلات ZTNA في مركز البيانات/السحابة بدون فتحات جدار حماية للداخل.
- اربط SSO، فعّل MFA، وطبق سياسات أقل الامتياز.
- نفّذ فحوص حالة الجهاز وحظر الأجهزة غير الآمنة.
- شغّل اختبار قبول المستخدم مع 20-50 مستخدم، واجمع مقاييس: التأخير، النجاح في الاتصال، تذاكر الدعم.
الخطوة 4. توسيع التغطية
- أضف التطبيقات في مجموعات الأولوية، وأتمتة الإدراج باستخدام Terraform/Ansible وواجهات برمجة التطبيقات الخاصة بالبائع.
- اربط الأحداث بأنظمة SIEM/SOAR: تسجيل الدخول الفاشل، الشذوذ، تصعيد الامتيازات.
- فعّل الوصول في الوقت المناسب المرتبط بتذاكر ITSM (مثلاً وصول لمدة ساعتين عبر طلبات التغيير).
الخطوة 5. إلغاء وصول VPN الزائد
- حلل أنماط الوصول الحقيقية وأغلق تدريجياً أنفاق L3 حيث يغطي ZTNA الاحتياجات.
- احتفظ بـ VPN فقط للوصول الإداري L3، البروتوكولات المتخصصة، وأنفاق الموقع إلى الموقع.
المقاييس الرئيسية
- متوسط التأخير نحو التطبيقات (مللي ثانية) قبل وبعد.
- نسبة الاتصالات الناجحة، ونسبة إعادة المصادقة بناءً على المخاطر.
- عدد حوادث التنقل الجانبي ومسح الشبكة غير المصرح.
- وقت منح الوصول (SLA) ووقت سحبه (SLD).
- انخفاض تذاكر دعم الوصول عن بُعد.
الممارسة 3: كيفية تعزيز أمان خادم VPN المؤسسي في 2026
البروتوكولات والتشفير
- اختر WireGuard للسرعة والبساطة، OpenVPN للمرونة في L3/L4، IKEv2/IPsec للتوافق والدعم الأصلي للنظام. استخدم L2TP/SSTP كخطة بديلة فقط.
- استخدم شفرات حديثة (ChaCha20-Poly1305، AES-GCM)، أسرار مثالية مستقبلية، أوقات مفاتيح قصيرة، تحقق صارم من الشهادات، وعطّل الخوارزميات الضعيفة.
المصادقة والوصول
- اعتماد MFA بشكل افتراضي: TOTP/WebAuthn، مرتبطة بالأجهزة المُدارة.
- قوائم التحكم في الوصول ACL للتجزئة: منح الوصول فقط لشبكات فرعية ومنافذ محددة، واستخدم التجزئة النفقية لتقليل الحمل العكسي.
- الوصول الديناميكي: تكامل مع IAM، تعيين المجموعات تلقائياً، الإلغاء عند الإنهاء عبر SCIM.
الرؤية
- سجلات الجلسات إلى SIEM، NetFlow/IPFIX، تنبيهات لحجم غير طبيعي وشذوذ جغرافي.
- مراجعات دورية للحسابات الملغاة والملفات الشخصية غير المستخدمة.
التشغيل
- اختبارات اختراق منتظمة وفحوص ملء الاعتمادات.
- تحديثات تلقائية للعميل، حظر الإصدارات القديمة، وفرض ضوابط الجهاز (مضاد فيروسات/EDR).
- خطط الطوارئ: حظر المستخدم، إلغاء الشهادات، تدوير المفاتيح، تحريات العميل.
الممارسة 4: سيناريوهات هجينة بين VPN و ZTNA
النمط 1: ZTNA للتطبيقات وVPN للوصول الإداري
يصل المستخدمون إلى تطبيقات الويب عبر ZTNA، في حين يستخدم المسؤولون والمطورون خادم VPN L3 للوصول إلى الأقسام المعزولة عبر SSH/RDP/DB، غالباً من خلال وساطة PAM والوصول في الوقت المناسب JIT. يوازن هذا التوازن بين الدقة وتقليل التعرض.
النمط 2: غلاف ZTNA حول APIs داخلية
لوصول خدمات بين الفرق، استبدل قوائم IP البيضاء بموصلات ZTNA ومصادقة mTLS مع السمات. تتوافق السياسات مع هويات الخدمة والبيئات (تطوير/اختبار/إنتاج)، مع تسجيل منفصل.
النمط 3: تجزئة الفروع
بين المواقع: IPsec/SD-WAN؛ للموظفين البعيدين: ZTNA للتطبيقات؛ التصفح المحلي يتجه مباشرة للسحابة مع DLP/CASB؛ الوصول للتطبيقات الحرجة عبر أقرب نقطة حضور ZTNA.
النمط 4: BYOD والشركاء
يحصل الشركاء الخارجيون على ZTNA بدون عميل عبر المتصفح مع قيود التحميل، علامات مائية، تسجيل الجلسات، وعزل صارم. موظفو BYOD يستخدمون ZTNA مع فحوص الوضعية القائمة على العميل وحاويات بيانات الشركة.
الأخطاء الشائعة: ماذا تتجنب
- نقل قواعد VPN مباشرة إلى ZTNA: الترحيل الأعمى للقوائم الشبكية دون إعادة تصميم لسياق التطبيق يُفقد ZTNA فوائدها.
- تجاهل حالة الجهاز: ZTNA بدون تحقق الجهاز يصبح مجرد وكيل متقدم.
- غياب مالكي التطبيقات: بدون مديرين مسؤولين عن السياسات، يسود الفوضى.
- التقليل من أداء DNS ونقاط الحضور: التأخير يزعج المستخدمين الذين يلومون ZTNA؛ اختيار نقاط الحضور المناسبة حيوي.
- طريقة الانتقال الكاملة دفعة واحدة: محاولة ترحيل كل شيء دفعة واحدة تؤدي للفشل؛ الصدور المتدرجة حسب النطاق/التطبيق أفضل.
- نقص البيانات التحليلية واتفاقيات مستوى الخدمة SLO: بدون مقاييس لا يمكن إثبات القيمة أو التعرف على نقاط الضعف.
- أبواب خلفية متروكة في VPN: المجموعات والحسابات القديمة ذات الحقوق الواسعة تسبب الحوادث غالباً.
الأدوات والموارد
فئات الحلول
- منصات المؤسسة ZTNA/SSE/SASE: نقاط حضور سحابية، تكامل واسع مع IdP/EDR، سياسات طبقة 7، CASB/DLP. مثالية للشركات الموزعة وبيئات SaaS.
- حلول ZTNA/SDP مستقلة: عميل مع موصل، تُنشر على السحابات الخاصة/مراكز البيانات، تحافظ على التحكم في البيانات.
- خوادم VPN للشركات: OpenVPN، WireGuard، IKEv2/IPsec مع تكامل IAM و SIEM، قوائم تحكم وتقسيم، مركّزات عالية الاعتمادية.
- أدوات مكملة: IdP/SSO، MDM/EDR، SIEM/SOAR، PAM، DLP/CASB، CMDB/الاكتشاف.
توصيات للتجربة العملية
- خطط 2-4 أسابيع للبرهان على المفهوم: أسبوع للتكامل، 1-2 أسبوع لاختبار المستخدم، وأسبوع للمراجعات وتثبيت السياسات.
- اجمع مقاييس قبل/بعد: التأخير، نجاح الاتصال، متوسط زمن توفير الوصول، تذاكر الدعم.
- اختر 2-3 تطبيقات متنوعة (بوابة عامة، بوابة داخلية، واجهة إدارة) لتمثيل مختلف الحالات.
أين تنشر سريعاً خادم VPN للشركات للتجربة
إذا كنت بحاجة لتجربة سريعة أو قناة آمنة مؤقتة للموظفين المسافرين أو المدققين أو المندمجين، خوادم VPN الشخصية مع عناوين IP مخصصة وبروتوكولات مرنة تناسب ذلك. ومن الخيارات المؤسسية، يتميز vpn.how بتقديم خوادم VPN شخصية - ليست مشتركة - كل منها بعنوان IP خاص، يدعم WireGuard، OpenVPN، IKEv2، L2TP، SSTP. يتوافر في موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، وستانافير. يقبل بطاقات بنكية روسية (بما في ذلك Tinkoff وOzon)، مدفوعات SBP، و USDT/BTC، مع خطط تبدأ من 490 ₽ يومياً و2490 ₽ شهرياً، خصومات للخطط الطويلة، ولا يحتفظ بالسجلات، ويُشغّل الخوادم تلقائياً خلال 5 دقائق بعد الدفع. حسب تجربتي، هذه الأداة مثالية للتجارب السريعة وPOC التي تحتاج لانطلاق سريع دون تعقيدات شراء طويلة. للبيئات الإنتاجية التي تتطلب امتثالاً صارماً، يُنصح باستخدام البنية التحتية الخاصة أو الحلول المعتمدة (بما في ذلك المتوافقة مع GOST).
دراسات حالة ونتائج
حالة 1: شركة تكنولوجيا منتجات، 800 موظف
المشكلة: ارتفاع التأخير بسبب التحميل العكسي عبر VPN مركزي، شكاوى المطورين والدعم من عدم الاستقرار، امتيازات الشبكة الزائدة زادت خطر التنقل الجانبي. الحل: ZTNA لخدمات الويب الداخلية (CI/CD، جيرا Jira، جرافانا Grafana، لوحات الإدارة)، الاحتفاظ بـ VPN للوصول عبر SSH للأقسام المعزولة والوصول SRE. دمج IdP+MFA، حالة EDR، ترابط SIEM. النتيجة بعد 4 أشهر: خفض التأخير 38% نحو التطبيقات المستهدفة، تقليل تذاكر دعم الوصول عن بُعد بنسبة 52%، إزالة 100% لعناوين IP العامة من التطبيقات، إغلاق جدار الحماية لاستقبال الاتصالات الواردة. انخفضت حوادث التنقل الجانبي إلى الصفر (في 6 أشهر المبلغ عنها).
حالة 2: مجموعة تصنيع، 12 فرع، 3500 موظف
المشكلة: بيئات تطبيق مختلطة، أقسام OT، وصول الشركاء، متطلبات موثوقية صارمة. الحل: SD-WAN/IPsec بين المواقع، ZTNA لتطبيقات الويب المكتبية والهندسية، وصول بدون عميل للشركاء، VPN للوصول الإداري L3 والـ OT. PAM وJIT للإجراءات المميزة. النتيجة: تقليص زمن توفير الوصول من يومين إلى ساعتين، فصل شفاف لوصول المقاولين، تخفيض تكلفة حركة القناة بنسبة 18% بسبب خروج الإنترنت المحلي وتجنب النفق الكامل.
حالة 3: شركة ناشئة في القطاع المالي، 200 موظف، سحابات متعددة
المشكلة: متطلبات تدقيق L7، تجزئة بيئات التطوير/الاختبار/الإنتاج، مراجعين متكررين. الحل: ZTNA مستضاف ذاتياً في السحابات، سياسات حسب حسابات الخدمة، TLS متبادل، تسجيلات SIEM، VPN مخصص مؤقت للمراجعين والشركاء. النتيجة: نجاح في التدقيق الخارجي بدون ملاحظات على الوصول عن بُعد، تسريع الإدماج بنسبة 40%، إدارة موحدة للسياسات والتقارير.
الأسئلة المتكررة: أسئلة صعبة حول ZTNA و VPN
هل يمكن استبدال VPN بالكامل؟
نعم، إذا كانت جميع حالات الاستخدام الخاصة بك تتطلب الوصول على مستوى التطبيقات (HTTP(S)، RDP عبر البوابة، SSH عبر الوسيط) ولا توجد متطلبات لبروتوكولات L3 منخفضة المستوى. في الواقع، 30-50% من الشركات تحافظ على VPN للاحتياجات المتخصصة.
هل يتطلب ZTNA دائماً وجود عميل؟
لا. توجد أوضاع بدون عميل عبر بروكسيات المتصفح وتقنيات تغليف التطبيق العكسية. مع ذلك، توفر العملاء تحكماً أكبر لفحوص الوضعية ونفق التطبيقات غير البروتوكولية، مما يعزز الاستقرار والميزات.
كيف يمكن دمج ZTNA مع DLP وتشفير البيانات؟
ادمج ZTNA مع CASB/DLP لفحص حركة الويب، طبق وسم البيانات وسياسات حسب الحساسية، فَعِّل قيود التنزيل، العلامات المائية، وقلّل النسخ واللصق إلى الحاويات المدارة على أجهزة BYOD.
ماذا عن الأداء؟
تنشئات ZTNA الحديثة التي تستخدم نقاط حضور قريبة من المستخدمين وتحسينات QUIC/TLS غالباً ما تتفوق على خوادم VPN التقليدية التي تعتمد على التحميل العكسي. العوامل الرئيسية هي وضع نقاط الحضور الجغرافية الصحيحة واستخدام تجزئة نفق التطبيقات.
كيف تدعم أدوات الإدارة؟
احتفظ بخادم VPN L3 محدود للوصول الإداري أو استخدم ZTNA مع وسطاء SSH/RDP و PAM. يخفّض الوصول في الوقت المناسب JIT المخاطر المرتبطة بالامتيازات الدائمة.
ما هي المعايير التي يجب النظر إليها؟
اتبع NIST SP 800-207 (بنيوية الثقة الصفرية) كمرشد أساسي، وISO 27001/2 بالإضافة إلى ضوابط CIS لإدارة الأمان والرقابة. تساعد خرائط الامتثال في تواصل فعال مع المراجعين.
كيف تقيس النجاح؟
المقاييس التقنية: التأخير، معدل نجاح الجلسة، أوقات توفير وإلغاء الوصول، عدد الحوادث والشذوذ. المقاييس التجارية: تقليل طلبات الدعم، تسريع الإدماج، الاستعداد للتدقيق بدون ملاحظات.
هل يمكن استخدام ZTNA دون اتصال أو على شبكات غير مستقرة؟
جزئياً. بدون اتصال بالشبكة يصبح الوصول مستحيلاً. مع ذلك، يعمل ZTNA عبر QUIC وإعادة اتصال الجلسات بشكل أفضل على الروابط المتنقلة وغير المستقرة مقارنة بـ SSL VPN فوق TCP.
هل لا تزال التجزئة الدقيقة ضرورية مع ZTNA؟
نعم. تبقى تجزئة L3 لحركة الشرق-غرب في مراكز البيانات أو السحابات مهمة. يضيف ZTNA دقة على مستوى التطبيق لكنه لا يحل محل الحمايات الأساسية للشبكة.
كيف توسع السياسات لمئات التطبيقات؟
قم بتوحيد قوالب السياسات، استخدم العلامات والسمات، أتمتة الإدراج عبر IaC وواجهات API، عيّن مالكي تطبيق، وطبق عمليات مراجعة وتجديد وصول دوري.
الخاتمة: ماذا بعد؟
لقد انتهى عصر «الشبكة تعني الوصول». في عام 2026، الاستراتيجية الذكية لمعظم المؤسسات هي تبني ZTNA كآلية الوصول الأساسية للتطبيقات والبيانات مع الاحتفاظ بـ VPN L3 محدودة النطاق للاحتياجات الخاصة. تقلل هذه المقاربة من سطح الهجوم، تسرّع الوصول للسحابة وSaaS، تحسن الرؤية، وتبسط عمليات التدقيق. ابدأ بجرد وتصنيف التطبيقات، عزز خوادم VPN الحالية، نفّذ أساسيات الثقة الصفرية (IdP+MFA، EDR/MDM، SIEM)، أجرِ تجربة ZTNA على 2-3 تطبيقات، قِس الأثر، ووسع تدريجياً. للتجارب السريعة، تمكّن خوادم VPN الشخصية من قنوات آمنة سريعة؛ وللبيئات الإنتاجية، ركّز على التوحيد، الأتمتة، وبنية الثقة الصفرية المتوافقة مع مبادئ NIST 800-207. خطة 30-60-90 يوم: 30 يوماً — الجرد، تحسينات VPN السريعة، تكامل IdP/MDM؛ 60 يوماً — تجربة ZTNA، التحليلات، ضبط السياسات؛ 90 يوماً — توسيع التغطية، تطبيق PAM/JIT للامتيازات، إلغاء حقوق الشبكة الزائدة. اجعل الوصول قابلاً للإدارة، قابل للقياس، وآمناً حقاً—حوّل محيطك البعيد إلى نقطة قوة وليس عبئاً.