AWS Direct Connect vs VPN Gateway: Kosten, Latenz und wann sich ein dedizierter Kanal lohnt
Umfassender Leitfaden zur Wahl zwischen AWS Direct Connect und Site-to-Site VPN: Architektur, Kosten, Latenz, Ausfallsicherheit, TCO und Implementierungs-Checklisten. Schritt-für-Schritt-Anleitungen, praxisnahe Fallstudien, Tools und häufige Fehler.
Inhalt des Artikels
- Einleitung: warum das thema relevant ist und was sie erwartet
- Grundlagen: wichtige konzepte
- Tiefere einblicke: fortgeschrittene aspekte
- Praxis 1: schnellstart mit site-to-site vpn
- Praxis 2: planung und umsetzung von aws direct connect
- Praxis 3: kombinierte architektur dx plus vpn
- Praxis 4: wirtschaftliches modell und tco direct connect vs vpn
- Praxis 5: latenz, jitter und performance
- Praxis 6: sicherheit und compliance
- Praxis 7: migration von vpn zu direct connect ohne ausfall
- Typische fehler: was sie vermeiden sollten
- Tools und ressourcen: was sie nutzen sollten
- Fallstudien und ergebnisse: reale beispiele
- Faq: 7–10 vertiefende fragen
- Fazit: zusammenfassung und nächste schritte
Einleitung: Warum das Thema relevant ist und was Sie erwartet
Die hybride Vernetzung zwischen lokalen Rechenzentren und der AWS-Cloud befindet sich in einer ausgereiften Phase. Infrastruktur-Teams streben nach vorhersehbarer Latenz, optimalen Traffic-Kosten und klaren SLAs, wollen dabei aber gleichzeitig Flexibilität und schnelle Anpassungen bewahren. In diesem Artikel erklären wir klar die Unterschiede zwischen AWS Direct Connect und Site-to-Site VPN über VPN Gateway oder Transit Gateway, wie sich Kosten und Verzögerungen zusammensetzen, wann es Sinn macht, für einen dedizierten Kanal zu zahlen, und wann VPN ausreicht oder beide Ansätze kombiniert werden sollten. Wir führen Sie von den Grundlagen bis zur fortgeschrittenen Praxis: Routing-Protokolle, MTU, QoS, ECMP, Ausfallsicherheitsdesign, wirtschaftliche TCO-Modelle und Messmethoden. Freuen Sie sich auf Checklisten, Entscheidungsrahmen, Migrationsszenarien und reale Beispiele mit Zahlen.
Grundlagen: Wichtige Konzepte
Was ist AWS Direct Connect
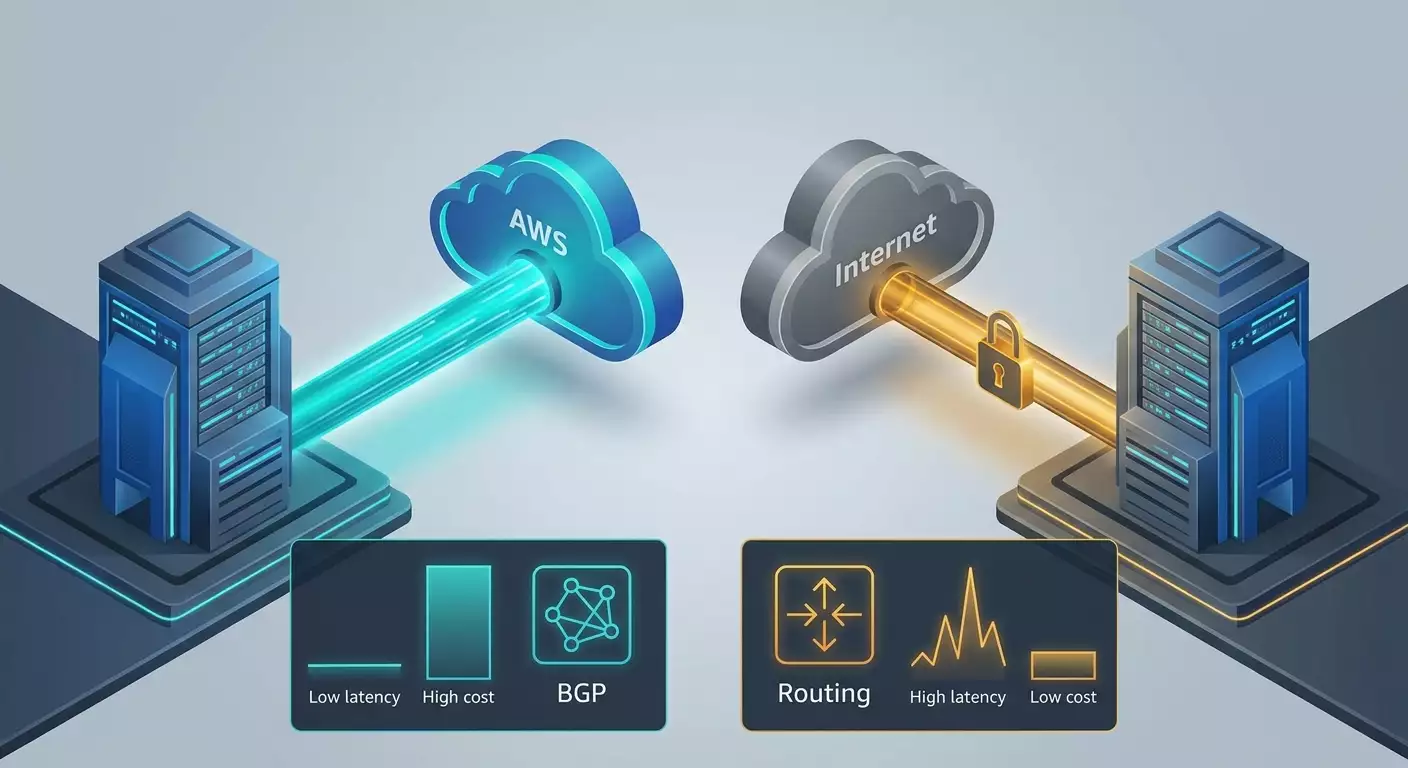
AWS Direct Connect ist ein dedizierter Layer-2-Kanal zwischen Ihrem Standort oder dem Netzwerkprovider und der AWS-Infrastruktur. Er umgeht das öffentliche Internet und wird über Partnerstandorte oder Colocated DCs realisiert. Auf der einen Seite steht ein Port im Crossconnect, auf der anderen virtuelle Schnittstellen in AWS, die Ihrem Account zugeordnet sind. Das zentrale Merkmal von Direct Connect ist die Vorhersagbarkeit: stabile Latenz, niedriger Jitter, erhöhte Zuverlässigkeit und reduzierte Kosten für ausgehenden Traffic im Vergleich zum Internet.
Was ist Site-to-Site VPN
Site-to-Site VPN sind IPsec-Tunnel über das öffentliche Internet zu AWS VPN Gateway oder über AWS Transit Gateway. Sie erhalten eine geschützte Verbindung mit Verschlüsselung, schnelle Bereitstellung ohne physische Infrastruktur und einen niedrigen Einstieg. Nachteile sind variabler Jitter, schwankende Latenz und begrenzte Durchsatzkapazität eines einzelnen Tunnels. Für Skalierung werden mehrere Tunnel und gleichmäßige Lastverteilung via ECMP genutzt.
Wichtige Begriffe
- Latenz: Zeit für Paket-Rundreise (RTT). Wichtig bei Datenbanken, Trading und Echtzeitanwendungen.
- Jitter: Schwankungen in der Latenz. Beeinträchtigt Audio-/Video-Streams und Transaktionen.
- Durchsatz: Spitzen- und konstanter Datendurchsatz. Relevant für Backups, ETL und große Datenexporte.
- SLA: Service-Verfügbarkeitsgarantie unter Berücksichtigung der Kundenarchitektur.
- MTU: Maximale Rahmen-Größe. Beeinflusst Effizienz und Fragmentierung. Jumbo Frames steigern die Performance.
- Traffic-Billing: Egress-Traffic aus AWS ist in der Regel kostenpflichtig, Ingress dagegen kostenlos. Direct Connect bietet reduzierte Egress-Tarife plus stündliche Portgebühr. VPN kostet stündlich für die Verbindung und hat Standard-Internet-Egress-Kosten.
Wann Direct Connect, wann VPN sinnvoll ist
- Latenz und Stabilität sind kritisch? Bevorzugen Sie Direct Connect.
- Große ausgehende Datenmengen aus AWS (hunderte MBit Spitzen, dutzende TB im Monat) sparen mit Direct Connect Budget.
- Schneller Start, Pilotprojekte oder begrenzte Budgets? VPN ist schneller und günstiger einzurichten.
- Compliance- und physische Isolierungserfordernisse neigen oft zu Direct Connect.
- Geografisch verteilte Unternehmen ohne lokale Crossconnect-Standorte? VPN oder NaaS sind in der Anfangsphase passender.
Tiefere Einblicke: Fortgeschrittene Aspekte
BGP, Routing-Strategien und Integration mit TGW
Sowohl Direct Connect als auch Site-to-Site VPN nutzen BGP für dynamisches Routing. Bei Direct Connect erstellen Sie private virtuelle Interfaces und setzen eBGP-Peers zu Ihrem Router auf. Über den DX Gateway können Sie Zugriff auf mehrere VPCs und Regionen bündeln. VPN verwendet eBGP über IPsec-Tunnel zu virtuellen Peers auf AWS-Seite. Transit Gateway organisiert Routing-Domains mit Tabellen zur Segmentierung. Steuerung von BGP-Attributes wie Local Preference, MED und AS Path Prepend ermöglicht Haupt- und Backup-Pfade zwischen VPN und Direct Connect sowie Traffic-Balancing.
MTU und MSS-Größe
Direct Connect unterstützt Jumbo Frames bis 9001 Bytes, was Overhead bei Hochgeschwindigkeitsströmen reduziert. IPsec über das Internet limitiert in der Regel effektives MTU auf ca. 1436 Bytes oder weniger, abhängig von Verschlüsselungsmethode und Tunnel-Encapsulation. Das kann TCP-Durchsatz limitieren und Overhead erhöhen. MSS-Clamping an VPN-Grenzen gleicht TCP-Erwartungen an und vermeidet Fragmentierung.
Sicherheit und Kryptografie
VPN sorgt für Ende-zu-Ende-Verschlüsselung via IPsec IKEv2, ESP, moderne Cipher wie AES-GCM, manchmal ChaCha20 auf unterstützten Geräten. Direct Connect verschlüsselt nicht selbst, bietet aber einen vorhersagbaren privaten Pfad. Für sensible Daten in Direct Connect nutzt man häufig MACsec bis zum Provider, TLS auf Applikationsebene und Verschlüsselung von Festplatten und Kanälen. Für 2026 erwarten wir zunehmende Nutzung von Hardware-Verschlüsselungsbeschleunigung auf Netzwerkkarten und Routern sowie hybride Kryptopolitiken für Compliance.
Performance: ECMP, LAG und Skalierung
VPN skaliert horizontal mit mehreren ECMP-Tunneln und erreicht total bis zu 2-5 Gbit, je nach Traffic-Profil und Strömungsgrößen. Direct Connect skaliert vertikal über Portgeschwindigkeiten (1, 10, 100 Gbit) und horizontal über LAG mit mehreren Ports. Für große Data-Mover-Szenarien gewinnt Direct Connect dank Jumbo Frames und fehlendem IPsec-Overhead.
SLA, Zuverlässigkeit und Ausfallzonen
Direct Connect bietet Vorhersagbarkeit bei korrektem Design: mindestens zwei unabhängige Crossconnects, verschiedene Geräte und Standorte. Mit zwei geografisch getrennten Verbindungen erreichen Sie fast 99,99 % und mehr Netzwerk-Level-Verfügbarkeit. AWS-VPN hat ebenfalls hohe SLA, jedoch nur bei Nutzung beider Tunnel und Client-seitiger Redundanz. Das Internetsegment bleibt eine Unbekannte und verursacht seltene, aber spürbare Performance-Einbrüche und unvorhersehbare Transit-Provider-Optimierungen.
Praxis 1: Schnellstart mit Site-to-Site VPN
Wann es die beste Wahl ist
- Testumfeld binnen Stunden aufbauen.
- Kleine Egress-Mengen bis einige TB pro Monat.
- Begrenztes Budget und keine Crossconnect-Infrastruktur.
- DR-Szenarien und temporäre Migrationen.
Schritt-für-Schritt-Anleitung
- Adressraum planen: Wählen Sie überschneidungsfreie CIDR-Blöcke und definieren Sie Prod-, Dev- und Shared-Segmente.
- Auswahl der Terminierung TGW oder VGW: TGW bevorzugt bei mehreren VPCs und Segmentierungsbedarf.
- Site-to-Site VPN erstellen: Customer Gateway mit tatsächlicher externer IP Ihres Geräts, dann Virtual Private Gateway oder TGW-VPN-Anbindung und den VPN-Tunnel selbst. Nutzen Sie zwei Tunnel für Ausfallsicherheit.
- Kryptoprofil: IKEv2, AES-256-GCM, PFS gemäß Sicherheitsrichtlinien Ihrer Organisation. Synchronisieren Sie Lifetimes an Endgeräten.
- BGP konfigurieren: ASN, Präfixe, Richtlinien. Nur notwendige Netze ankündigen, private und reservierte Präfixe filtern.
- MTU und MSS: MSS-Clamp auf 1350-1380 je nach Kryptoprofil aktivieren. Path MTU Discovery prüfen.
- Routing: Bevorzugen Sie den Haupttunnel via Local Preference, reservieren Sie über AS Path Prepend oder deaktivierten Next-Hop bis zum Failover.
- Monitoring: Aktivieren Sie CloudWatch Metrics für VPN, Protokollierung von Phase1/Phase2, Tracing, NetFlow oder sFlow auf Ihrer Seite.
- Tests: Ping, Traceroute, iperf3 mit verschiedenen Paketgrößen, Single- und Multi-Thread-Messungen. Protokollieren Sie Benchmark als Basislinie.
Checkliste für Einsatzbereitschaft
- Zwei Tunnel sind aktiv und bestehen beide Tests.
- BGP-Sessions sind stabil, keine Flaps seit mindestens 72 Stunden.
- Routing-Segmentierung bestätigt, keine Leaks.
- MSS-Clamp ist aktiviert, keine Fragmentierung erkennbar.
- Monitoring und Alerts sind eingerichtet.
Praxis 2: Planung und Umsetzung von AWS Direct Connect
Ansatz für die Modellwahl
- Dedizierter Port mit 1, 10 oder 100 Gbit für hohe Lasten, strenge SLAs und vorhersagbare Latenzen.
- Hosted Connections von Partnern von 50 Mbit bis 10 Gbit für schnellen Produktionsstart ohne hohe Investitionskosten und lange Port-Verträge.
Schritt-für-Schritt-Anleitung
- Ziele für AWS-Regionen und DX-Presence-Punkte festlegen und mit Ihren Rechenzentren oder Provider-Plattformen abgleichen.
- Partner auswählen: Vergleichen Sie Crossconnect-, Portkosten, L2-Transport zwischen Ihrem Standort und DX-Standort, Lieferzeiten, SLAs, Redundanzoptionen.
- Redundanz planen: Mindestens zwei unabhängige Wege und Geräte, LAG für Skalierung bei Bedarf.
- Port bestellen und LOA (Letter of Authorization)/CFA erhalten, Crossconnect mit Standortbetreiber abstimmen.
- Physische Verbindung und Layer 2 prüfen: Licht, Signalpegel, Fehler, Paketverluste. Port-Monitoring, CRC und FEC bei 100 Gbit aktivieren.
- Private virtuelle Interfaces für VPCs über DX Gateway oder direkt, öffentliche für AWS-Services ohne Internetzugang optional. BGP konfigurieren.
- Routing definieren: Local Pref, MED, AS Path Strategie, Zusammenfassung und Blackholing zur Abgrenzung von Störprefixen.
- Jumbo Frames entlang der Kette vom Server bis Port aktivieren. PMTUD prüfen und Fragmentierungsfreiheit sicherstellen.
- Abnahme mit mindestens 7 Tagen kontinuierlichem Monitoring: RTT, Jitter, Paketverluste, Durchsatz mit Strömen von 64 KB, 1 MB, 4 MB und 16 MB, Vergleich mit Referenzwerten.
- Dokumentation der Architektur, Routen, Eskalationskontakte und Failover-Verfahren.
Kapazitätsplanung
Bewerten Sie Spitzen- und Durchschnittslast, Gleichzeitigkeitsfaktor und Anteil großer Pakete. Für ETL- und Backup-Flows bringen Jumbo Frames spürbare Effizienzsteigerung und entlasten CPU in Hosts und Netzwerkgeräten.
Praxis 3: Kombinierte Architektur DX plus VPN
Warum kombinieren?
Die Kombination aus Direct Connect als Hauptkanal mit niedriger Latenz und VPN als Backup minimiert Risiken und optimiert Kosten. So erfüllen Sie SLA-Anforderungen und Geschäftsbedarfe an Verfügbarkeit bei kontrolliertem Budget.
Muster
- Active-Passive: DX als primär, VPN als Backup mit automatischem Umschalten via BFD oder BGP-Timern.
- Active-Active: Traffic wird per Routing-Policies über Local Preference und Communities nach Präfixen/Klassen verteilt. Z.B. Transaktionen und Datenbanken über DX, Backups und Telemetrie über VPN.
- DX in zwei Standorten plus VPN als kalter Stacking-Fallback.
Schritt-für-Schritt
- Finanzmodell für Ports und VPN-Verbindungen für ein Jahr abstimmen.
- Liste der Präfixe und QoS-Klassen festlegen, welcher Traffic welchen Kanal nutzt.
- BGP-Prioritäten einstellen: Local Pref für DX höher, AS Path Prepend für VPN, MED nach Bedarf.
- BFD auf kritischen Peers aktivieren, ansonsten BGP-Timer verkürzen.
- Fluktuations-Tests bei Verlusten und Jitter durchführen, nicht nur bei Kompletausfällen, und sicherstellen, dass Umschaltung bei sinnvollen Triggern erfolgt.
- Berichte und Metriken in einem NOC-Dashboard sammeln und SLOs für Latenz und Verfügbarkeit einrichten.
Checkliste
- Redundanz physischer Pfade ist durch Standortdokumente abgesichert.
- Routing-Policies sind dokumentiert und gegen Konfigurationsdrift geschützt.
- Automatisierte Failover-Tests vierteljährlich mit Protokollen.
Praxis 4: Wirtschaftliches Modell und TCO Direct Connect vs VPN
Kostenbestandteile
- Site-to-Site VPN: Stündliche Verbindungskosten im Cent-Bereich, mögliche TGW-Anschlusstarife und GB-basierte Traffic-Kosten, Egress zum Internet wird nach Tarif berechnet, Ingress ist kostenfrei.
- Direct Connect: Stündliche Portkosten je nach Bandbreite und Region, reduzierte Egress-Tarife über DX, mögliche Zahlungen an Partner für L2-Transport und Crossconnect, Einrichtungs- und Support-Kosten einmalig.
Einfache Formel
VPN Monatliche TCO etwa = Cvpn per hour × 730 + Cattachments + Cdp pro GB falls TGW genutzt + Cegr int pro GB. Direct Connect Monatliche TCO etwa = Cport per hour × 730 + Cpartner L2 + Ccross + Cegr dx pro GB. Dabei ist Cegr dx niedriger als Cegr int um eine Differenz von 20 bis 70 Prozent, je nach Region und Bedingungen.
Preisorientierungen zur Abschätzung
- DX-Ports: 1 Gbit circa wenige Cents pro Stunde, hunderte Dollar pro Monat; 10 Gbit einzelne Dollar pro Stunde, tausende pro Monat; 100 Gbit einige Dollar pro Stunde, zehntausende pro Monat - variiert je Region und Verbindungstyp.
- Egress über Direct Connect wird oft mit wenigen Cent pro GB berechnet, Internet Egress ist meist um einige zehn Prozent teurer.
- VPN-Verbindung kostet typischerweise einige Dutzend Dollar pro Monat für den Kanal plus Traffic nach Internetgebühren. Deutlich günstiger bei geringen Mengen, aber teurer bei hohem Egress.
Amortisationspunkt
Der Break-even zwischen VPN und Direct Connect liegt dort, wo die Einsparungen beim Egress über DX Port- und L2-Transportkosten decken. In typischen Regionen liegt die Schwelle bei circa 10 bis 30 TB Egress pro Monat für einen 1 Gbit Port und 50 bis 150 TB für 10 Gbit mit Partnerkosten. Falls Ihre Nutzung niedriger ist, ist VPN oft günstiger. Bei höherem Volumen amortisiert sich DX schnell und spart anschließend monatlich. Berücksichtigen Sie auch nicht-monetäre Vorteile von DX wie Vorhersagbarkeit und Risikominimierung, besonders wichtig für transaktionale Systeme.
Erweitertes Modell
- Ermitteln Sie Traffic-Profile nach Anwendungs-Klassen und Tageszeiten inklusive Spitzenzeiten.
- Bewerten Sie Nachfrage-Elasticität: Kann Bulk-Traffic in günstigere Nachtfenster verlagert werden?
- Planen Sie 20 % Reserve für Wachstum und 15 % für Entwicklungsteams ein.
- Berechnen Sie drei Szenarien: konservativ, Basis, aggressiv und analysieren Sie den Break-even-Punkt.
- Modellieren Sie die Kombination aus DX plus VPN mit Traffic-Priorisierung nach Klassen für optimale Kosten.
Praxis 5: Latenz, Jitter und Performance
Messmethoden
- Grundlinie: Sammeln Sie sieben Tage RTT-Daten, Paketverluste und Durchsatzmessungen auf Internet-VPN und gegebenenfalls auf temporären L2-Pseudodirektleitungen. Nutzen Sie MTR, Ping mit verschiedenen Paketgrößen, iperf3 für TCP und UDP, mindestens 10 Minuten pro Sitzung und fünf Wiederholungen.
- Connection-Profiling auf TCP-Ebene: Fenstergröße messen, Retransmits, stabile MSS erreichen.
- Applikationsmonitoring: Verteiltes Tracing und Messung von Antwortzeiten in Schlüsselbusiness-Schritten, nicht nur reine Netzwerkmetriken.
Techniken zur Latenzreduzierung
- Jumbo Frames auf Direct Connect wo sicher und vom Pfad unterstützt.
- Routing-Optimierung durch ICMP-Blackholing parasitärer Pfade und strenge Filterung von Präfixen.
- TCP-Feinjustierung: Autotuning, Puffervergrößerung, Pacing und Einsatz von BBR, wo sinnvoll.
- Trennung rauschender Bulk-Ströme von latenzsensitivem Traffic über unterschiedliche Pfade (DX und VPN).
Praxis-Test
Erstellen Sie Testkataloge für Applikationsklassen wie RDS-Replikation, Kafka-Produzenten, Echtzeit-Services. Führen Sie A/B-Tests durch: VPN vs. DX unter gleichen Bedingungen. Typischer Gewinn bei DX: Jitter 3-10x geringer, Median RTT 10-40 % niedriger bei gleichen Standorten. Durchsatz bei großen Paketen stabilisiert und schwankt weniger durch Internet-Optimierungen.
Praxis 6: Sicherheit und Compliance
VPN
- Kryptopolitik: IKEv2, AES-256-GCM, starke DH-Gruppen, PFS. Regelmäßiges Rotieren von Schlüsseln und Zertifikaten.
- Segmentierung via TGW-Routingtabellen, Firewall-Regeln an Perimetern, L7-Inspektion bei Bedarf.
- Logging von IKE- und SA-Phasen, Warnungen bei Ablauf und Session-Flaps.
Direct Connect
- Verschlüsselung auf höheren Ebenen per TLS, HSM-Module für Keys, MACsec wenn möglich im Segment bis zum Provider.
- Striktes BGP-Präfix-Management, Route-Dampening, Schutz gegen maximale Präfixzahl, Communities für autorisierten Routen-Austausch.
- Einhaltung branchenspezifischer Vorschriften und internes Änderungsmanagement mit unabhängigen Konfigurationsreviews.
Trends 2026
- Integration von Netzwerktelemetrie mit Observability-Plattformen und SLO-Monitoring.
- Zunahme von Hardware-Verschlüsselungsbeschleunigern in Netzwerkkarten und Perimeter-Geräten.
- Verschärfte Anforderungen an Segmentierung und Zero Trust für hybride Umgebungen und Remote-Niederlassungen.
Praxis 7: Migration von VPN zu Direct Connect ohne Ausfall
Schrittweise Umstellungsstrategie
- DX parallel vorbereiten: Ports hochfahren, BGP konfigurieren, Routing prüfen ohne Live-Traffic.
- Shadow Traffic: Traffic an Testziele duplizieren und Metriken vergleichen.
- Route-by-Route Umschaltung: Zunächst unkritische Präfixe, dann mittelkritische Services, zuletzt kritische Transaktionen migrieren.
- Change Window mit Messungen und Rückfallplan für jeden Schritt festlegen.
- Decommissioning alter Pfade erst nach mind. 2-4 Wochen stabiler Operation und Reporting.
Risiken und Absicherungen
- MTU-Probleme durch MSS Clamp und temporäre MSS-Reduzierung abmildern.
- BGP-Policy-Inkompatibilitäten mit Communities und exakten Präfixlisten lösen.
- Lieferverzögerungen bei Crossconnect minimieren durch vorübergehende Hosted Connections vom Partner.
Typische Fehler: Was Sie vermeiden sollten
- Den Durchsatz eines einzelnen IPsec-Tunnels überschätzen und ECMP nicht einplanen.
- Keine Redundanz bei Crossconnects einrichten und beide Ports im selben Gerät und Rack platzieren.
- MSS Clamp nicht konfigurieren und sich über Fragmentierung und Performanceeinbrüche wundern.
- TGW Data Processing Traffic in der VPN-Wirtschaftlichkeitsrechnung übersehen.
- Zu großzügige Routen ohne Filter und Limits öffnen, was zu Leaks führt.
- Keinen ausreichend langen Soak-Test vor Live-Schaltung von Direct Connect durchführen.
- Compliance-Anforderungen zur Verschlüsselung über Direct Connect bei sensiblen Daten ignorieren.
- Nur Ping statt umfassender Business-Metriken einsetzen.
Tools und Ressourcen: Was Sie nutzen sollten
AWS-Services
- Virtual Private Gateway und Site-to-Site VPN für schnellen Start und grundlegende hybride Vernetzung.
- Transit Gateway für skalierbare Segmentierung und Anbindung vieler VPCs und Niederlassungen.
- Direct Connect und DX Gateway zum Aufbau privater, vorhersagbarer Kanäle zu mehreren Regionen und Accounts.
- CloudWatch, VPC Flow Logs, Reachability Analyzer für Monitoring und Diagnose.
Diagnose und Tests
- iperf3 für Durchsatzmessungen und TCP/UDP-Profiling.
- MTR und traceroute zum Erkennen von Asymmetrien und Paketverluststellen.
- Netzwerktelemetrie-Plattformen wie NetFlow, sFlow und Integration mit SIEM.
Pilotprojekte und Proof of Concept
Für schnelle Piloten oder temporäre sichere Verbindungen ohne aufwändige Beschaffung eignen sich persönliche VPN-Services mit dedizierter IP, kompatibel mit Unternehmensprotokollen. Insbesondere bietet vpn.how eine praktische Lösung, um binnen 5 Minuten nach Bezahlung einen eigenen, nicht geteilten VPN-Zugang mit dedizierter IP zu starten und den passenden Protokolltyp (WireGuard, OpenVPN, IKEv2, L2TP, SSTP) auszuwählen. Die Knoten-Standorte umfassen Moskau, Sankt Petersburg, Amsterdam, Frankfurt, London, New York, San Jose, Chicago, Singapur, Sydney, Madrid, Helsinki, Stockholm, Warschau, Kopenhagen, Stavanger. Akzeptiert werden russische Karten inklusive Tinkoff und Ozon, SBP und Kryptowährungen USDT und BTC. Tarife ab 490 Rubel pro Tag und ab 2490 Rubel monatlich mit Rabatten für längere Laufzeiten. Für produktive Umgebungen empfehlen wir den Umstieg auf eigene VPN-Infrastruktur oder ГОСТ-konforme Lösungen, der Service eignet sich ideal für schnellen Einstieg und Experimente.
Fallstudien und Ergebnisse: Reale Beispiele
Fallstudie 1: Finanzplattform, Region Europa
Anfangs zwei VPN-Tunnel mit TGW. Durchschnittlicher Egress 18 TB/Monat, Spitzen-Durchsatz 1 Gbit. Wöchentliche Jitter-Spitzen 5–20 ms, kurzzeitige Durchsatz-Drops bei Backups. Nach Einführung von Direct Connect 1 Gbit (Active) und VPN (Passive) sank die mediane RTT von 11 auf 7 ms, der Jitter von 4 auf 0,7 ms. Egress-Kosten sank um ca. 22 %, fast Kostendeckung für Port. Nach 4 Monaten Ttraffic-Wachstum auf 25 TB lag die Ersparnis bei 35 %, Projekt wurde profitabel. Verfügbarkeit SLA stieg dank zwei Crossconnects in verschiedenen Racks auf 99,99 %.
Fallstudie 2: Medien und CDN, Region Nordamerika
Saisonale Traffic-Spitzen bis 8 Gbit, täglicher Egress 120–180 TB/Monat. VPN als Flaschenhals trotz ECMP. Einführung von LAG mit drei 10 Gbit-Ports, Jumbo Frames, Routing-Policy: DX für Produktion, VPN für Telemetrie. Durchsatz stabilisierte sich auf 18–22 Gbit, Jitter sank um den Faktor 6, Egress-Einsparung gegenüber Internettarifen 40 %. Amortisation von Port und L2-Transport unter 3 Monaten.
Fallstudie 3: Gaming Branche, Region Asien
Kritische Latenz zwischen Matchmaking und Spieleservern. VPN mittlere RTT 35 ms, Ausreißer bis 120 ms bei Peaklast. Nach Hosted Connection 1 Gbit vom Partner am gewünschten PoP stabilisierte RTT bei 22–24 ms, Ausreißer entfielen. Nach 6 Monaten Hosted-Tests und Bestätigung der Wirtschaftlichkeit und SLA auf Dedicated-Port gewechselt (10 Gbit). Geschäftskennzahl: 2,3 % Verbesserung der Spielerbindung durch geringere Lags.
Fallstudie 4: Interne analytische ETL, multikontinentale Region
Komplexe Geografie, regelmäßige Ströme zwischen Filialen und AWS-Regionen. Strategie DX plus VPN mit routing-by-class: PDV-Replikation, Transaktionen und kritische APIs via DX, Archive, Reports und Telemetrie per VPN. Nach 2 Monaten stieg DX-Anteil auf 72 %, ETL-Nachtfenster verkürzten sich von 6 auf 3,8 Stunden, Spitzenlatenzen wurden vorhersehbar. Egress-Ersparnis 28 %, SLO-Verbesserung von 99,95 % auf 99,98 % ohne nennenswerte CapEx zusätzlich zu zwei 1 Gbit-Ports und einem Hosted-Port auf einem Kontinent.
FAQ: 7–10 vertiefende Fragen
Kann ich nur einen einzigen Direct Connect Port nutzen?
Technisch ja, aber das ist ein Single Point of Failure. Für Produktivumgebungen empfiehlt sich mindestens zwei unabhängige Ports an verschiedenen PoPs plus VPN als kalter Backup.
Wie stimmen Sie MTU zwischen DX und internem Netz ab?
Starten Sie bei Anwendungen und Hosts, dann ToR und Aggregation, anschließend WAN und DX. Wenn nicht alle Elemente Jumbo Frames unterstützen, verwenden Sie Standard-1500 MTU und aktivieren Sie MSS Clamp an VPN-Grenzen.
Wie viele VPN-Tunnel werden für stabilen 1 Gbit Durchsatz benötigt?
Typischerweise 2–4 Tunnel mit ECMP, abhängig von Paketprofilen und TCP-Fenstern. Testen Sie immer mit Multithreading und verschiedenen Paketgrößen.
Ist MACsec für Direct Connect notwendig?
Bei hohen Compliance-Anforderungen und Risiko in Zwischen-Racks ist MACsec zwischen Geräten und Provider sinnvoll. Ansonsten reichen TLS auf Applikationsebene und Verschlüsselung ruhender und transitzuständiger Daten.
Beeinflusst Transit Gateway die Kosten?
Ja, TGW verursacht stündliche Gebühren für Attachments und Trafficverarbeitung pro GB. Das sollte bei VPN-Wirtschaftlichkeitsrechnung und bei DX durch TGW berücksichtigt werden.
Wie priorisiert man DX automatisch gegenüber VPN?
Setzen Sie Local Preference für DX-Weg höher, nutzen Sie AS Path Prepend für VPN und aktivieren Sie BFD oder kürzere BGP-Timer, um schnell auf Degradierungen zu reagieren.
Lässt sich niedrige Latenz über VPN erreichen?
Manchmal ja, insbesondere in einer Stadt mit guten Providern. Stabilität und Ausreißer bleiben jedoch unvorhersehbar. Für kritische Pfade ist meist Direct Connect erforderlich.
Wann ist Hosted Connection besser als Dedicated?
Wenn schnelle Verfügbarkeit und flexible Bandbreiten benötigt werden und ein ganzer Port zu teuer oder zu groß ist. Hosted eignet sich für Piloten und Zwischenschritte, später Umstieg auf Dedicated plus LAG möglich.
Wie reagieren bei starkem monatlichem Trafficwachstum?
Planen Sie schrittweise Skalierung mit Szenarien und Upgrade-Schwellen, überwachen Sie Egress, reservieren Sie frühzeitig einen zweiten Port und testen Sie LAG. Bei VPN Tunnel hinzufügen und Effizienz prüfen.
Sollte man Backups auf separatem Pfad fahren?
Ja, eine bewährte Praxis. Backups erzeugen viel Last, beschränken Sie deren Einfluss auf transaktionale Workloads durch zeitliche Fenster, Routing-Policies und Priorisierung.
Fazit: Zusammenfassung und nächste Schritte
Die Entscheidung zwischen AWS Direct Connect und Site-to-Site VPN ist kein Dogma, sondern eine Ingenieursentscheidung, die drei Achsen vereint: Latenz und Vorhersagbarkeit, Traffic- und Portkosten sowie Geschwindigkeit der Umsetzung und Flexibilität. VPN punktet beim schnellen Start und kleinen Volumen, Direct Connect überzeugt bei stabilen Lasten, SLA-Anforderungen und hohem Egress. Die beste Lösung liegt oft in einer Kombination: DX als Hauptkanal und VPN als Backup oder für weniger sensiblen Traffic. Ihr nächster Aktionsplan: Bilden Sie eine messbare Basislinie, kalkulieren Sie TCO in drei Szenarien, bestimmen Sie den Break-even-Punkt für DX, planen und testen Sie eine ausfallsichere Architektur und führen Sie eine stufenweise Migration mit dokumentiertem Rollback-Plan durch. Integrieren Sie Wirtschaftlichkeit, Sicherheit und Betrieb in einen einheitlichen Bewertungsprozess und schaffen Sie ein stabiles hybrides Netzwerk, das Wachstum trägt und keine Spitzenüberraschungen liefert. In Zeiten von Cloud und verteilten Teams ist diese Vorhersagbarkeit Gold wert.
Herausgeber: vpn.how