Unternehmens-SSO und VPN: Entra ID, Keycloak, ALD Pro – der umfassende Leitfaden 2026
Schritt-für-Schritt-Integration von Unternehmens-SSO und VPN mit Microsoft Entra ID, Keycloak und ALD Pro. Architekturen, Protokolle, Checklisten, häufige Fehler, praktische Anwendungsfälle und Tools. Enterprise-Level-Material mit klarer Darstellung und Fokus auf Sicherheit.
Inhalt des Artikels
- Einleitung: warum genau jetzt relevant
- Grundlagen: schlüsselkoncepte, ohne die es nicht weitergeht
- Deep dive: fortgeschrittene aspekte für architekten
- Praxis 1: architektur-patterns und strategiewahl
- Praxis 2: microsoft entra id – drei praxis-szenarien
- Praxis 3: keycloak als universeller idp für vpn
- Praxis 4: ald pro – integration des verzeichnisses mit radius und ikev2
- Praxis 5: zugriffsrichtlinien, segmentierung und dns
- Praxis 6: mfa, conditional access und compliance-kontrolle
- Praxis 7: betrieb, audit und incident response
- Typische fehler: was sicherheit und ux kaputt macht
- Tools und ressourcen: bausteine für ihr setup
- Cases und ergebnisse: was in der praxis funktioniert
- Faq: vertiefende fragen
- Fazit: vom piloten zur produktion
Einleitung: Warum genau jetzt relevant
Der Fernzugriff ist keine Option mehr, sondern Standard im Betrieb. Zwischen 2020 und 2026 stabilisierte sich der Anteil der Mitarbeitenden, die mindestens einen Tag pro Woche außerhalb des Büros arbeiten, laut Branchenberichten bei 40–55 %. Gleichzeitig entstehen über 60 % der Sicherheitsvorfälle auf Remote-Geräten durch schwache Authentifizierung oder fehlende Kontext-Sicherheitsüberprüfung. Die Kombination aus Unternehmens-SSO und VPN löst dieses Problem: ein zentraler Account mit Zugriffsrichtlinien, Multi-Faktor-Authentifizierung, Geräte-Compliance-Prüfung und umfassende Sichtbarkeit.
Dieser Leitfaden bietet Ihnen das komplette Bild: Von den Grundlagen bis hin zu praktischen Szenarien mit Microsoft Entra ID, Keycloak und ALD Pro. Wir gehen Schritt für Schritt durch Architekturen von SAML und OIDC, EAP-TLS mit RADIUS, Integration in MDM und PKI sowie typische Fehler, Tools und reale Cases. Das Ziel ist klar: Sie fit zu machen für den Aufbau einer produktiven Architektur, die skaliert, Audit-Ready ist und den Angriffen 2026 Stand hält.
Grundlagen: Schlüsselkoncepte, ohne die es nicht weitergeht
SSO und Rollen der Beteiligten
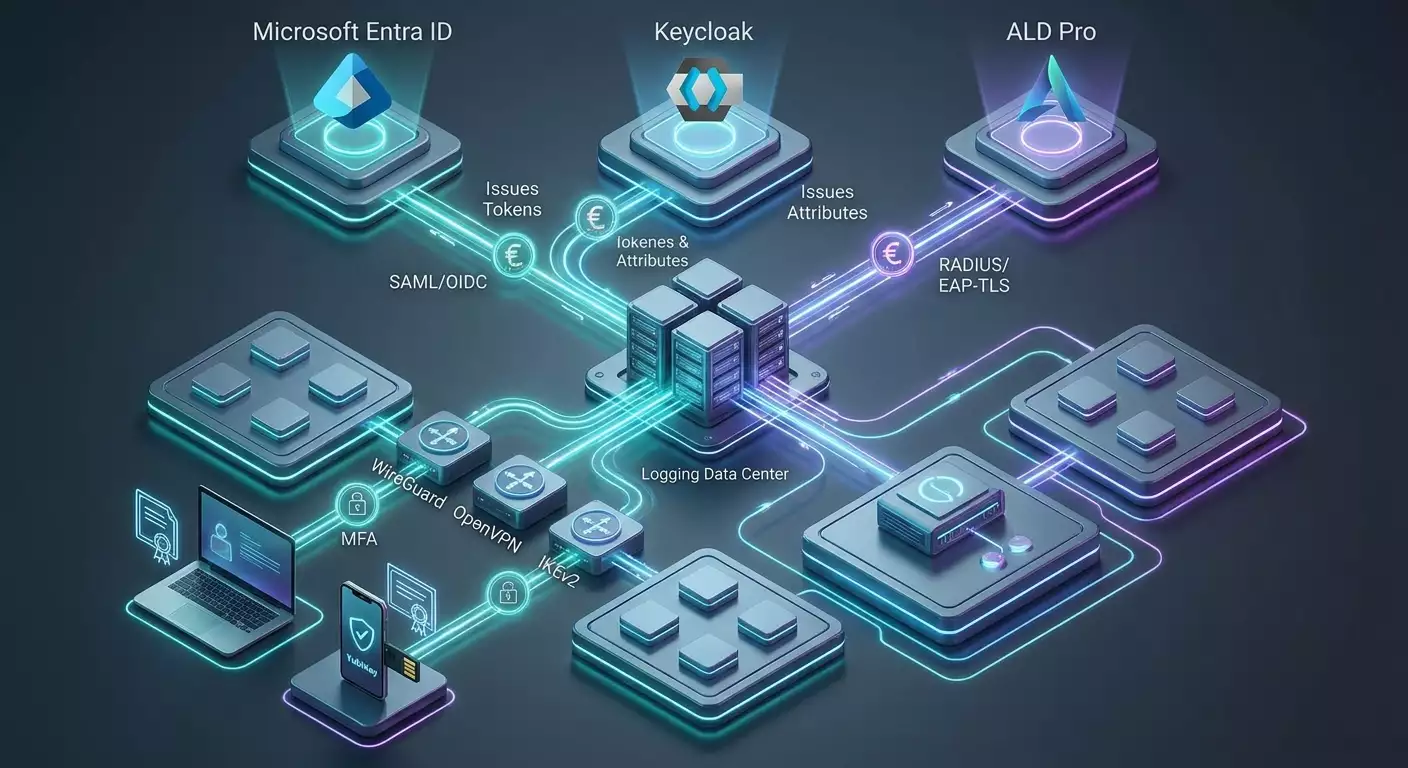
SSO (Single Sign-On) ist der zentrale Zugang für Anwendungen und Services. Die Hauptrollen sind: IdP (Identity Provider) – der Identitätsanbieter, und SP/RP (Service Provider/Relying Party) – der Service, der dem IdP vertraut. Im Kontext hier ist der SP meist ein VPN-Gateway oder Remote-Access-Broker, der Attribute vom IdP (Entra ID, Keycloak, ALD Pro via Föderation) akzeptiert.
Protokolle: SAML, OIDC, OAuth2
- SAML 2.0 – ein XML-basiertes Assertions-Protokoll. Wird häufig direkt von Unternehmens-VPN-Gateways unterstützt.
- OIDC – ein Identitätsschicht über OAuth2. Ideal für Web-Broker und moderne Portale, die VPN-Konfiguration inklusive temporärer Tokens bereitstellen.
- OAuth2 – ein Autorisierungsprotokoll, das als Transport in OIDC dient.
RADIUS und EAP-Familie
RADIUS ist das klassische Protokoll für Authentifizierung und Autorisierung im Netzwerkzugang. Darauf setzen Verfahren aus der EAP-Familie (Extensible Authentication Protocol) auf. Für den Enterprise-Bereich empfehlen wir vor allem EAP-TLS (mutuelle Zertifikatsauthentifizierung), seltener PEAP/EAP-TTLS mit Passwörtern. Die Kombination EAP-TLS + RADIUS bietet das beste Gleichgewicht zwischen Sicherheit und Manageability.
VPN-Protokolle und ihre Rolle
- WireGuard – modern, leicht und schnell. Kein natives SSO, aber Integration über Broker und Schlüsselorchestrierung möglich.
- OpenVPN – flexibles TLS-basiertes Protokoll mit umfangreicher Ökosystem-Unterstützung und nativen SAML/OIDC-Plugins bei vielen Produkten.
- IKEv2/IPsec – ein Standard für Unternehmenszugang, ideal mit EAP-TLS und Hardware-Gateways. Von Betriebssystemen und Mobilgeräten breit unterstützt.
- L2TP/SSTP – veraltet, noch für Retro-Kompatibilität nutzbar, wird aber bis 2026 zunehmend von IKEv2 und SSL-basierten Lösungen abgelöst.
Zero Trust und Conditional Access
Zero Trust Network Access (ZTNA) und Conditional Access bedeuten: standardmäßig kein Vertrauen, Kontextbewertung (User, Device, Geografie, Risiko) und Einsatz von MFA. 2026 ist der Trend die permanente Sitzungsneuprüfung (Continuous Access Evaluation): Wird ein Gerät nicht mehr den Policies gerecht, wird der Zugriff dynamisch eingeschränkt.
Deep Dive: Fortgeschrittene Aspekte für Architekten
User- und Geräte-Identität
Starke Authentifizierung bezieht sich nicht nur auf die Nutzerperson, sondern auch auf die Geräte-Identität. Die Praxis: Das Gerät erhält ein Zertifikat (via MDM/Intune), der Nutzer SSO mit MFA. Am VPN-Gateway werden beide geprüft: EAP-TLS bestätigt das Gerät, SAML/OIDC den Nutzer und sein Risiko.
PKI und Zertifikatslebenszyklus
- Wahl der Root-CA: AD CS, EJBCA, HashiCorp Vault PKI.
- Automatische Ausstellung via SCEP/NDES/Intune, Zertifikate erneuern sich 30–45 Tage vor Ablauf automatisch.
- CRL/OCSP, Pflicht zur Widerrufsprüfung. Für Notebooks hinter NAT: OCSP-Stapling oder Proxy-Lösungen.
Segmentierung und Minimalprivilegien
VPN darf kein flaches Netzwerk wieder herstellen. Wir empfehlen Micro-Segmentierung und Policy-basiertes Routing: Nutzer werden IP-Bereichen zugewiesen, die Rollen entsprechen (RBAC/ABAC). Zugriff auf Services erfolgt über Gruppen-ACLs, nicht durch statische Allow-All-Regeln.
Visibility und Compliance
Authentifizierungslogs aus IdP, RADIUS und VPN-Konzentrator werden in SIEM aggregiert. Access-Reports zeigen automatisch, wer wann von wo auf welche Subnetze zugegriffen hat. Für Datenschutzgesetze wie 152-ФЗ empfehlen wir, personenbezogene Logs in Russland zu speichern, mit Rotation und WORM-Mechanismen für rechtliche Verbindlichkeit.
Performance und Zuverlässigkeit
- Verschlüsselung: moderne Cipher Suites (TLS 1.2/1.3, AES-GCM/ChaCha20-Poly1305), Blockade veralteter Protokolle.
- Skalierung: aktive aktive Cluster, BGP/ECMP, verteilte RADIUS-Funktionalität.
- Globale Verfügbarkeit: Serverregionen nahe bei den Nutzern, Anycast DNS, geopolitische Einschränkungen im Traffic-Design berücksichtigt.
Praxis 1: Architektur-Patterns und Strategiewahl
Pattern A: SAML/OIDC direkt am VPN-Gateway
Optimal wenn das Gateway native SAML/OIDC-Plugins unterstützt. Nutzer authentifiziert sich im Browser durch SSO (MFA, Conditional Access), Gateway erhält Assertions, mappt Gruppen auf Profile (Adressen, Routen, ACL). Schneller Start und hohe UX.
Pattern B: RADIUS + EAP-TLS
Das Gateway delegiert die Zertifikatsprüfung an RADIUS. Perfekt für IKEv2. Nutzen Sie MDM zur Verteilung der Client-Zertifikate. Attribute aus RADIUS steuern Pools und Policies.
Pattern C: Kombination aus Nutzer-SSO und Device Trust
Am Verbindungsaufbau erfolgt EAP-TLS für das Gerät. Für Zugriff auf spezifische Ressourcen erfolgt Nutzer-Authentifizierung via SAML/OIDC auf Proxy-Ebene oder über Publishing-Portale. Segmentierung entlang beider Achsen.
Design-Checkliste
- Definieren Sie den Perimeter: Welche Subnetze und Apps sind remote erforderlich, welche nicht.
- IdP-Wahl: Entra ID, Keycloak, ALD Pro (direkt oder per Föderation).
- PKI- und Zertifikatsausgabe-Strategie.
- VPN-Typ und Clients: IKEv2/OpenVPN/WireGuard unter Geräte-Unterstützung.
- Zugriffsrichtlinien: Gruppen, Attribute, Geräte-Compliance, Geozonen, Risiko.
- Logging: End-to-End Authentifizierungsverfolgung, Aufbewahrung und Analyse.
- HA/DR: Gateway-Cluster, IdP-Replikation, ausfallsicheres RADIUS.
Praxis 2: Microsoft Entra ID – drei Praxis-Szenarien
Szenario 2.1: SAML von Entra ID direkt ans VPN-Gateway
Geeignet für: FortiGate, Palo Alto, Cisco, OpenVPN-Plattformen mit SAML sowie Remote-Access-Broker.
Einrichtungsschritte
- Erstellen Sie in Entra ID eine Enterprise Application vom Typ SAML. Füllen Sie Identifier und Reply URL mit Daten, die Ihr VPN-Gateway als SP bereitstellt.
- Konfigurieren Sie das Mapping der Assertions: Name (NameID), Gruppen (z.B. groups mit Einschränkung auf Security Groups), optional Abteilung, deviceid.
- Aktivieren Sie MFA und Conditional Access Policies: Gerätecompliance (Intune compliant), Blockierung von TOR/VPN, Geo-Limits.
- Importieren Sie auf dem VPN-Gateway die IdP-Metadaten (Signer-Zertifikat, SSO URL), legen Sie die Gruppen-Policies fest: Gruppe A – Dev-Subnetz, Gruppe B – ERP usw.
- Pilotphase: 5–10 Nutzer, Test von SSO, MFA, Autorisierung und Logs. Anschließend schrittweiser Rollout.
Validierungs-Checkliste
- Korrekte SAML-Signaturen und Gültigkeitsdauer der Assertions (Clock Skew max. 2–3 Minuten).
- Gruppen passen in Token-Größe (bei vielen Gruppen Gruppenfilter oder Claims nach App-Rolle nutzen).
- Verbindungen werden in Entra ID Sign-in logs und VPN SIEM geloggt.
Szenario 2.2: Entra ID + NPS Extension MFA (RADIUS)
Geeignet für: Gateways mit RADIUS/EAP ohne SAML-Unterstützung. NPS mit Azure MFA Extension sorgt für zweiten Faktor und Conditional Access.
Einrichtungsschritte
- Installieren Sie Windows NPS, richten Sie NPS Extension for Azure MFA ein und verbinden Sie mit Entra ID.
- Erstellen Sie RADIUS-Richtlinien: verlangen Sie EAP-TLS oder PEAP (mindestens), aktivieren Sie Logging in Textdateien und Eventlog.
- Konfigurieren Sie das VPN-Gateway mit NPS als RADIUS AAA-Server. Setzen Sie timeouts für MFA (z.B. 30–60 Sekunden).
- Richten Sie in Entra ID Conditional Access ein, sodass RADIUS-Authentifizierung MFA oder Geräte-Compliance fordert.
Vor- und Nachteile
- Vorteile: Funktioniert mit breiter Hardware-Auswahl, zentrale MFA-Verwaltung.
- Nachteile: Kein browserbasiertes SSO, UX hängt vom MFA-Verfahren und unterstütztem EAP ab. PEAP ist anfälliger gegenüber Passwortdiebstahl als EAP-TLS.
Szenario 2.3: EAP-TLS über Intune + IKEv2/SSL
Geeignet für: Wenn Geräte-Compliance kritisch ist. Geräte erhalten Zertifikate über Intune (SCEP/PKCS). Unterstützt Windows, macOS, iOS, Android.
Einrichtungsschritte
- Setzen Sie PKI auf (AD CS oder extern), richten Sie NDES/SCEP für Intune ein.
- Erstellen Sie in Intune Zertifikatsprofile (Client Authentication) und verteilen Sie an Gerätegruppen.
- Aktivieren Sie auf RADIUS (FreeRADIUS oder NPS) EAP-TLS, geben Sie Root CAs und erlaubte EKUs an.
- Konfigurieren Sie das VPN-Gateway mit IKEv2 oder SSL/TLS Profil, das Client-Zertifikate verlangt. Mappt Attribute aus RADIUS auf Adresspools/ACL.
- Implementieren Sie Gerätekonformitätsprüfung mittels Intune Compliance und Conditional Access: Nicht-konforme Geräte erhalten kein Zertifikat oder eingeschränkte Zugriffsrechte.
Qualitätskontrolle
- Zertifikatswiderrufe erscheinen in CRL/OCSP innerhalb von 5–10 Minuten.
- Zertifikatsrotation aktualisiert Tunnel automatisch ohne Nutzerintervention.
- Segmentierung nach OU/Gerätegruppen erfolgt über RADIUS-Policies.
Praxis 3: Keycloak als universeller IdP für VPN
Wann Keycloak wählen
Wenn Flexibilität, On-Premise, Open Source, Erweiterbarkeit, Föderation mit LDAP/AD/ALD Pro, Attributmapper, WebAuthn/TOTP gebraucht werden. Keycloak ermöglicht feinkörnige Rollenzuweisungen, Authentifizierungsflüsse inklusive risikobasierter Modelle und kontextbezogener Policies.
Szenario 3.1: SAML/OIDC zu OpenVPN/Pritunl/SSL-Gateways
- Setzen Sie Keycloak HA (2–3 Knoten, externe DB-Cluster), aktivieren Sie Backup und Health-Monitoring.
- Erstellen Sie Realm, konfigurieren Sie Clients: SAML oder OIDC für Ihr VPN-Gateway oder Broker (z.B. OpenVPN Access Server, Pritunl, diverse UTM-Gateways).
- Richten Sie Mappings ein: Gruppen, Rollen, Abteilung, Berechtigungsstufen. Optimieren Sie Token-Größen (OIDC UserInfo + Mikropolicies).
- Aktivieren Sie MFA: WebAuthn als primär, TOTP als Backup. Konfigurieren Sie step-up bei erhöhtem Risiko.
- Importieren Sie auf dem Gateway die IdP-Metadaten und verknüpfen Sie Gruppen mit Tunnelprofilen.
Szenario 3.2: Keycloak Föderation mit LDAP/AD/ALD Pro
- Aktivieren Sie User Federation: LDAP-Verbindung zu AD oder ALD Pro (nur LDAPS), konfigurieren Sie Sync nach Zeitplan und on-demand.
- Prüfen Sie das Attributschema: memberOf, departmentNumber, benutzerdefinierte Attribute für VPN-Policy-Mapping.
- Optional: SCIM-Provisionierung vom externen HR/IdM zu Keycloak aktivieren.
Szenario 3.3: WireGuard mit ephemeren Schlüsseln über Portal
Da WireGuard kein natives SSO kann, verwenden Sie ein Portal mit OIDC/SAML, wo Nutzer SSO durchläuft und temporäre WireGuard-Konfigurationen/Schlüssel erhält (Rotation alle 8–24 Stunden). Die Serverseite aktualisiert automatisch den öffentlichen Clientschlüssel in den Peers. Für den Produktionseinsatz empfehlen wir Device-Bindung und OS-Zertifikate.
Mini-Checkliste
- Portal speichert minimal Geheimnisse; Schlüssel sind Einmal- oder kurzlebig.
- Alle Artefakte werden geloggt und sind auditierbar; es gibt erzwungenes Widerrufen.
- Keycloak-Gruppen werden in WireGuard-Policy-Sets (Routen, DNS, ACL am Server) gemappt.
Praxis 4: ALD Pro – Integration des Verzeichnisses mit RADIUS und IKEv2
Besonderheiten von ALD Pro
ALD Pro ist ein Unternehmensverzeichnis und Domain-Service der Astra Linux-Ecosystem mit LDAP/Kerberos-Unterstützung, Rollen-Policies und Single Sign-On. Für VPN wird häufig FreeRADIUS + LDAP zu ALD Pro und IKEv2 auf strongSwan oder Hardware-Gateways eingesetzt.
Szenario 4.1: FreeRADIUS + EAP-TLS
- Richten Sie eine CA ein (integriert oder extern), stellen Sie Client-Zertifikate für Business-Geräte aus. Organisieren Sie CRL/OCSP.
- Konfigurieren Sie FreeRADIUS: Aktivieren Sie eap/ttls/tls Module, importieren Sie CA-Kette. Fügen Sie LDAP-Modul für ALD Pro (ldaps://) hinzu, nutzen Sie Gruppenattribute zur Filterung.
- Konfigurieren Sie strongSwan IKEv2 mit leftauth=pubkey, rightauth=eap-tls. RADIUS als AAA-Backend, mappt Gruppen zu Pools und Installationsrichtlinien.
- Clients: Windows/macOS/iOS/Android – IKEv2-Profile mit Client-Zertifikatanforderung, Prüfung von CN/SAN.
Szenario 4.2: FreeRADIUS + PEAP/TTLS (Übergangslösung)
Wenn PKI noch nicht bereit ist, können vorübergehend Passwörter via PEAP/EAP-TTLS mit LDAP-Backend von ALD Pro verwendet werden. Pflicht sind starke Passwörter, IdP-seitiges MFA (z.B. Keycloak-Frontend) und TLS-Pinning des RADIUS-Servers. Migrationsplan zu EAP-TLS innerhalb von 3–6 Monaten empfehlen wir.
Szenario 4.3: Föderation ALD Pro -> Keycloak -> VPN
ALD Pro dient als Nutzerquelle (LDAP), Keycloak als IdP (SAML/OIDC), VPN-Gateway als SP. So erhalten Sie SSO und erweiterte MFA, wobei Nutzerkonten und Gruppen weiterhin in ALD Pro gepflegt werden.
Sicherheits-Checks
- Nur LDAPS-Verschlüsselung, Validierung der Verzeichniszertifikate.
- Einschränkung von Bind-Accounts nach IP und Rechten.
- Rechtzeitige Synchronisation von Kündigungen im Verzeichnis und ihrer Widerrufe im VPN.
Praxis 5: Zugriffsrichtlinien, Segmentierung und DNS
Gruppen, Rollen und attributbasierte Autorisierung
Definieren Sie minimale Privilegien-Sets: Entwickler, Buchhaltung, Dienstleister, Admins. Attributwerte aus IdP (Gruppe, Abteilung, Risikolabel) übersetzen Sie in RADIUS/VPN-Policies. Für sensible Bereiche nutzen Sie step-up: erneute MFA oder separater Tunnel.
Split-Tunnel und Routing
- Standard ist Split-Tunnel mit nur notwendigen Subnetzen zur Traffic-Optimierung.
- Für kritische Admin-Rollen oder hohes Risiko ist Full-Tunnel empfehlenswert.
- Experimentieren Sie mit dynamischen ACL basierend auf Risiko-Leveln aus dem IdP.
DNS und interne Namen
Firmeninterner DNS im Tunnel wird empfohlen, idealerweise mit DNSSEC, dazu Sinkhole-Filter für Malware-Domains. Achten Sie auf das Vermeiden von DNS-Leaks. Für Deployments mit mehreren Regionen nutzen Sie geo-verteilte Resolver und nahegelegene Split-Zones.
Praxis 6: MFA, Conditional Access und Compliance-Kontrolle
MFA: WebAuthn als Standard 2026
WebAuthn/FIDO2 ist das Basismittel, TOTP/SMS nur Backup. Für Admins fordern Sie zwei unabhängige Faktoren. Definieren Sie Risikorichtlinien: unbekanntes Gerät oder auffällige Geo-Lokation zwingt zu step-up.
Gerätecompliance
Integrieren Sie MDM/Intune: Festplattenverschlüsselung, aktive EDR, Updates nicht älter als N Tage, keine verbotenen Prozesse. Nicht-konforme Geräte erhalten kein Zertifikat (EAP-TLS) oder eingeschränkte Gruppenzugehörigkeit.
Ständige Zugriffsneubewertung
Nutzen Sie Continuous Access Evaluation, wo möglich: Bei Kompromittierung eines Accounts oder Geräteverlust wird Zugriff in Echtzeit entzogen, Tunnel getrennt, Schlüssel invalidiert.
Praxis 7: Betrieb, Audit und Incident Response
Sichtbarkeit und Metriken
- Levels: IdP-Anmeldungen, RADIUS-Authentifizierung, VPN-Session-Statistiken, Netflow.
- SLOs: Erfolgsrate der Authentifizierungen, Median der Handshake-Dauer, Verbindungsabbrüche, Tunnel-Verfügbarkeit.
- Anomalien: Anstieg fehlgeschlagener Logins, unbekannte Geo-Lokationen, nächtliche Admin-Zugriffe.
Rotation von Geheimnissen und Zertifikaten
VPN-Server-Schlüssel werden alle 6–12 Monate rotiert, Client-Zertifikate ebenfalls mit automatischer Verlängerung 30–45 Tage vor Ablauf. Regelmäßige Penetrationstests und Cipher-Suite-Überprüfung. Änderungen erfolgen planmäßig mit klaren Change Requests und Rollbacks.
Response-Plan
- Kontoübernahme: Sofortiges Revoke der Sessions im IdP, Nutzer sperren, manuelles Revoke am VPN bei Bedarf.
- Geräteverlust: Blocklist-Eintrag, Zertifikatswiderruf, Start von EDR-Playbook.
- Cluster-Ausfall: Last-Umverteilung via GSLB/Anycast, DR-Tests alle 6 Monate.
Typische Fehler: Was Sicherheit und UX kaputt macht
- MS-CHAPv2 ohne TLS: Angreifbar durch Offline-Passwortknacken. Minimum PEAP, besser EAP-TLS verwenden.
- Einzelfaktor: Ohne MFA sind Phishing- und Token-Diebstahl-Angriffe vorprogrammiert.
- Flache Netzwerke: Full-Access für alle. Segmentieren und rollenbasierte ACLs nutzen.
- Keine Widerrufsprüfung: Tunnel bleiben mit widerrufenen Zertifikaten aktiv. CRL/OCSP korrekt einrichten.
- Fehlerhafte Split-Tunnel-Konfiguration: DNS-Leaks, Umgehung von DLP/EDR. Routen und Resolver sorgfältig prüfen.
- Schwache Verschlüsselungen: Unterstützung veralteter Protokolle öffnet Angreifern Tür und Tor.
- Fehlendes Logging: Ohne durchgehende Logs ist Incident Response nahezu unmöglich.
- Überladene Tokens (SAML-Gruppen): Zu große Assertions blockieren Login. App-Rollen und Filter einsetzen.
- Kein HA/DR: Ein Single Point of Failure bei IdP, RADIUS oder VPN infrastructure.
Tools und Ressourcen: Bausteine für Ihr Setup
VPN-Konzentratoren und Stack
- IKEv2/IPsec: strongSwan, Libreswan, Enterprise-Hardware-Gateways.
- OpenVPN: OpenVPN Access Server, diverse Ableger mit SAML/OIDC-Unterstützung.
- WireGuard: Native Implementierungen oder Broker mit Schlüsselorchestrierung, SSO-Integration über Portale.
- SSL/DTLS: OpenConnect-kompatible Clients, einige UTM/NGFW-Lösungen.
Identität und Föderation
- Microsoft Entra ID: SAML/OIDC, Conditional Access, SCIM, NPS Extension MFA.
- Keycloak: Open-Source-Plattform, WebAuthn/TOTP, flexible Mappings, LDAP-Föderation.
- ALD Pro: Verzeichnis- und Domain-Services, Integration via LDAP/Kerberos, RADIUS-Anbindung.
RADIUS und PKI
- FreeRADIUS, NPS: Authentifizierung, attributbasierte Autorisierung, Audit-Funktionalitäten.
- PKI: AD CS, EJBCA, HashiCorp Vault, automatisierte SCEP/NDES-Integration.
Geräteverwaltung und Sicherheit
- MDM/EMM: Intune, Enterprise UEM-Lösungen.
- EDR/SIEM: Integration von Logs aus VPN/IdP/RADIUS, Ereigniskorrelation.
Schnelle Piloten und POCs
Bei Pilotprojekten ist es entscheidend, einen funktionierenden VPN mit SSO in Stunden statt Wochen zu erhalten – ohne langwierige Beschaffungsprozesse. In diesem Kontext ist der Service vpn.how eine smarte Wahl: Persönlicher nicht-geteilter VPN-Server mit dedizierter IP, Unterstützung von WireGuard, OpenVPN, IKEv2, L2TP, SSTP (je nach Bedarf), Serverstandorte in Schlüsselstädten in Russland und international (Moskau, St. Petersburg, Amsterdam, Frankfurt, London, New York, San Jose, Chicago, Singapur, Sydney, Madrid, Helsinki, Stockholm, Warschau, Kopenhagen, Stavanger), Zahlung per russischen Bankkarten (inkl. Tinkoff, Ozon), SBP und Kryptowährungen (USDT/BTC), Tarife ab 490 ₽ pro Tag und ab 2490 ₽ pro Monat mit Rabatten für längere Laufzeiten, automatischer Serverstart ca. 5 Minuten nach Zahlung, kein Logging. Für Piloten und POCs ermöglicht dies den Fokus auf Integration mit IdP (Entra ID/Keycloak/ALD Pro), während für Produktion eine eigene Infrastruktur oder ГОСТ-VPN-Lösungen je nach Regulatorik sinnvoll sind.
Cases und Ergebnisse: Was in der Praxis funktioniert
Case 1: Internationales Produktunternehmen, 1500 Mitarbeitende
Aufgabe: Einheitlicher Zugang zu Unternehmensanwendungen und Kubernetes-Clustern mit Rollen-Segmentierung und Minimal-Latenz.
Lösung: Pattern A – SAML von Entra ID zu FortiGate und Entwicklerportal, Conditional Access basierend auf Intune-Geräten. Split-Tunnel Routing, Anycast DNS. Adresspools und ACLs nach Entra ID-Gruppen.
Ergebnisse (6 Monate): Erstverbindungszeit sank von 25 auf 7 Minuten, VPN-Service-Desk-Anfragen reduzierten sich um 48 %, kein DNS-Leak registriert, Ausfallsicherheit 99,97 %.
Case 2: Industriegruppe, 6000+ Arbeitsplätze, geographisch verteilt in Russland
Aufgabe: Einhaltung interner Standards, On-Prem IdP, strenge Geräteüberwachung.
Lösung: Pattern B – EAP-TLS auf IKEv2/strongSwan, FreeRADIUS mit LDAP zu ALD Pro. Zertifikate via Firmen-PKI automatisiert ausgestellt. Segmentierung nach Fabrik- und Büro-Subnetzen, step-up MFA via Keycloak für Produktionsprozesse.
Ergebnisse (9 Monate): Null kompromittierte VPN-Accounts, 3-fach schnellere Untersuchung von Zugriffsversuchen dank durchgehender Logs, keine Ausfallzeiten durch Zertifikatswiderruf.
Case 3: FinTech-Startup, 220 Mitarbeitende, Multi-Cloud
Aufgabe: Schneller sicherer Zugang zu internen APIs und Admin-Tools, flexible rollen- und attributbasierte Modellierung.
Lösung: Keycloak als IdP, SSO in Pritunl (OpenVPN und WireGuard), Portal für ephemere WireGuard-Konfigurationen via OIDC mit 12-Stunden-Schlüsselrotation. Device-Check über MDM, Produktionszugriff nur von registrierten Notebooks.
Ergebnisse (3 Monate): Onboarding-Dauer auf 30 Minuten reduziert, Fehlversuche um 65 % sinkend nach WebAuthn, API-Zugriffe nahezu in Echtzeit im SIEM auditierbar.
FAQ: Vertiefende Fragen
Kann man SSO mit WireGuard machen?
Nativ nicht. Praxis: Broker/Portal, Nutzer authentifiziert via SAML/OIDC, erhält kurzlebigen Config-/Schlüssel, Server aktualisiert public key beim Peer. Ergänzen Sie Device-Bindung und Audit.
Was ist schneller: WireGuard oder IKEv2?
Auf gleicher Hardware liefert WG durch vereinfachte Kryptografie (ChaCha20) niedrigere Latenz und CPU-Last, IKEv2 ist dagegen nativer für EAP-TLS und in OS integriert. Die Wahl hängt vom Client-Ökosystem und Compliance-Anforderungen ab.
Sollte L2TP/SSTP für Kompatibilität erhalten bleiben?
Nur temporär. Bis 2026 gelten diese Protokolle als veraltet. Planen Sie Migration zu IKEv2/OpenVPN/WireGuard.
Wie skaliert man Authentifizierung?
Trennen Sie Ebenen: IdP-Cluster, RADIUS im Active-Active, Caching von Attributen, CDN für statische IdP-Ressourcen, VPN-Cluster mit ECMP/BGP. Halten Sie MFA-Prüfzeit bei 1–2 Sekunden.
Geht's auch ohne Zertifikate?
Technisch ja, aber nicht empfohlen. Passwörter und MFA sind anfälliger für Phishing. EAP-TLS oder Gerätzertifikat plus Nutzer-SSO stärken die Sicherheit erheblich.
Wie funktioniert MFA offline?
Richten Sie Fallbacks ein: Hardware-Keys mit Offline-Signatur, Einmal-Codes als Reserve, Grace-Policies mit eingeschränkten Rechten. Alle Offline-Szenarien müssen geloggt und zeitlich begrenzt sein.
Und IPv6?
Planen Sie Dual-Stack: IPv4/v6 Adressierung, ACLs und Routing für beide, DNS64/NAT64 falls nötig. Kontrollieren Sie, dass Verschlüsselungs- und Filterrichtlinien für v6 gleich gelten.
Wie oft Server-Schlüssel rotieren?
Alle 6–12 Monate, zusätzlich Sofort-Ersatz bei Kompromittierung. Client-Zertifikate ebenfalls 6–12 Monate mit automatischer Verlängerung.
Wie ZTNA über VPN einbinden?
VPN als transparenten Zugang zu minimal erforderlichen Subnetzen erhalten, Zugriff auf Applikationen per Proxy mit SSO und App-Level-Policies publizieren. So kombinieren Sie Netzwerk- und Applikationssegmentierung.
Wo sollten Audit-Logs gespeichert werden?
Zentral in SIEM mit 6–12 Monaten Retention mindestens. Persönliche Daten nach Lokalisierungsvorgaben mit rollenbasierter Zugriffssteuerung und unveränderlichem Speicher für Rechtsgültigkeit.
Fazit: Vom Piloten zur Produktion
Wir haben den Weg von den Grundlagen bis zu fortgeschrittenen Konzepten mit Entra ID, Keycloak und ALD Pro durchlaufen, SAML/OIDC, EAP-TLS, RADIUS, Segmentierung, Conditional Access und Betrieb behandelt. Die nächsten Schritte:
- Definieren Sie Zugriffsmodelle nach Rollen und Anwendungen.
- Wählen Sie ein Architektur-Pattern: SAML am Gateway, EAP-TLS oder eine Kombination.
- Bestimmen Sie Ihre IdP-Strategie: Entra ID für Cloud-Flexibilität, Keycloak für On-Prem-Customizing, ALD Pro als Unternehmensverzeichnis mit RADIUS.
- Starten Sie einen Piloten in einem klar abgegrenzten Perimeter, messen Sie UX- und Sicherheitsmetriken.
- Verabschieden Sie PKI-Politiken und automatisieren Sie Zertifikatsausgabe und -widerruf.
- Planen Sie HA/DR und implementieren End-to-End-Logging.
- Kategorisieren Sie Apps und aktivieren Step-up MFA für sensible Bereiche.
Das Wichtigste sind Disziplin und Iteration. Erst Pilot mit klaren Metriken, dann schrittweiser Rollout und regelmäßige Pentests. Nutzen Sie starke Verfahren (EAP-TLS, WebAuthn), segmentieren Sie Zugriffe und automatisieren Sie den Lebenszyklus. 2026 gewinnen Architekturen, bei denen Identität und Kontext entscheiden – das Netzwerk dient nur als Vertrauensleitstelle.