Headscale: alternativa self-hosted a Tailscale con installazione e casi d'uso
Analisi approfondita di Headscale, l'alternativa self-hosted a Tailscale. Esploriamo l'architettura, l'installazione tramite Docker e systemd, la configurazione di OIDC e ACL, DERP e routing, offriamo 7 scenari pratici con risultati misurabili, trucchi utili e confronto con soluzioni alternative.
Contenuto dell'articolo
- Introduzione: perché serve headscale self-hosted e quale problema risolve
- Panoramica del servizio headscale: funzionalità principali, architettura e vantaggi
- Scenario 1. homelab senza porte aperte: accesso privato a nas, telecamere e servizi
- Scenario 2. accesso del team a staging e artefatti ci/cd tra cloud
- Scenario 3. connessione di rete industriale chiusa (ot) via subnet router con controllo accessi
- Scenario 4. ibrido: collegare database on-prem a kubernetes cloud senza internet pubblico
- Scenario 5. exit node per dipendenti remoti con policy e internet sicuro
- Scenario 6. gestione parco iot e telecamere su siti remoti
- Scenario 7. accesso temporaneo per collaboratori e auditor: ephemeral, tag, approvazione
- Installazione e configurazione base di headscale: da zero al primo nodo
- Prestazioni e stabilità: cosa aspettarsi e come misurare
- Integrazioni e automazione: come integrare headscale nello stack esistente
- Confronto con alternative: punti di forza di headscale e aspetti da considerare
- Faq: domande pratiche frequenti
- Conclusioni: a chi conviene headscale e come iniziare rapidamente
Introduzione: perché serve Headscale self-hosted e quale problema risolve
Viviamo in un mondo fatto di team distribuiti, infrastrutture ibride e molteplici ambienti: dal server domestico ai cluster cloud in diverse regioni. In questa realtà, la VPN classica non risolve tutti i problemi. Serve una rete privata, autoconfigurante, semplice da collegare, resistente ai guasti e scalabile, che si estenda su internet. Proprio questo offrono le soluzioni mesh basate su WireGuard, e una delle più comode da gestire è Tailscale. Ma Tailscale è un control plane SaaS. Se per motivi di sicurezza, conformità o costi vuoi mantenere il controllo internamente, hai bisogno di una soluzione self-hosted. Qui entra in gioco Headscale: un'implementazione open source del control plane compatibile con i client Tailscale.
Headscale risolve tre problemi chiave: conservi metadati e chiavi di accesso in casa; puoi configurare ciò che in SaaS è limitato; ottieni costi prevedibili senza dipendere da un provider esterno. Inoltre, offre una rete WireGuard privata con cifratura end-to-end, NAT traversal automatico e onboarding semplice dei dispositivi.
Panoramica del servizio Headscale: funzionalità principali, architettura e vantaggi
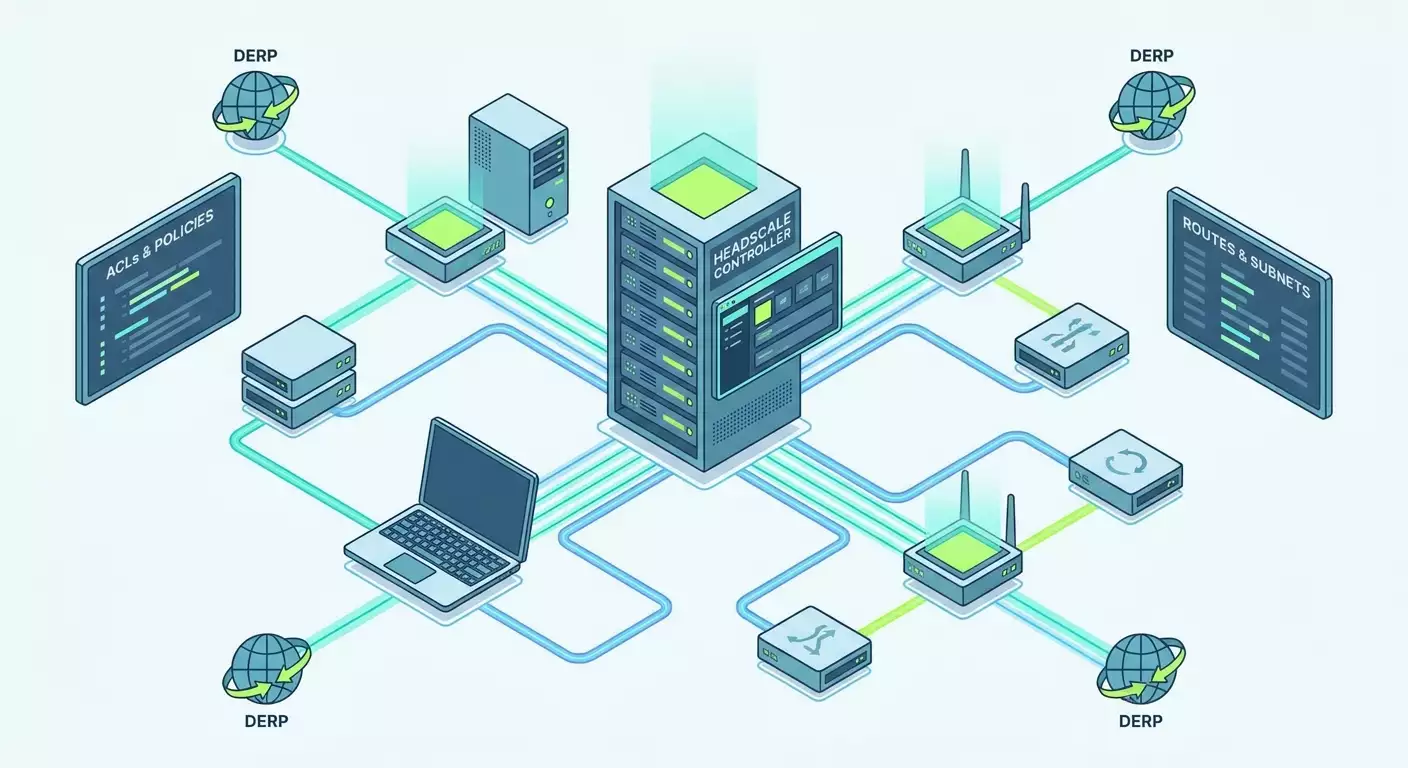
Cos’è Headscale. È un control plane self-hosted, compatibile con i protocolli di gestione dei client Tailscale. I dati viaggiano tramite WireGuard, le chiavi si generano sui dispositivi, i messaggi di controllo passano attraverso il tuo Headscale. Puoi gestire utenti, politiche ACL, percorsi, MagicDNS e se serve i tuoi DERP. Headscale è sviluppato in Go, l’installazione tipica è un singolo binario o container più database.
Architettura. Tre livelli: 1) client tailscaled sui nodi (Linux, Windows, macOS, FreeBSD, container e VM), 2) il tuo Headscale (control plane) con storage (SQLite o database relazionale), 3) server DERP per il relay del traffico in NAT complessi. Per default i client cercano peer WireGuard diretti, altrimenti usano DERP. Il control plane non trasporta traffico utente, distribuisce solo coordinate e chiavi peer.
Funzionalità (aggiornate per implementazioni produttive 2026):
- Compatibilità con le versioni più recenti dei client Tailscale desktop e server.
- Utenti e gruppi, tag per nodi di servizio, chiavi di connessione preconfigurate (preauth keys), chiavi ephemeral per collaboratori temporanei.
- Politiche ACL con modello esplicito di permessi, regole per utenti, gruppi, tag, porte e protocolli. Supporto per tag nelle policy su nodi headless.
- Routing di subnet (subnet routers), annuncio di reti esterne, exit node per instradare tutto il traffico Internet tramite nodo fiduciario.
- MagicDNS per nomi stabili di nodi e servizi nella rete privata.
- Autenticazione OIDC con SSO aziendale, conferma utenti e creazione automatica account.
- Integrazione DERP: si può usare relay pubblici o istanziare DERP propri per ridurre latenze e dipendenze.
- Metriche Prometheus e logging per audit e monitoraggio.
Vantaggi. Il più importante: controllo e isolamento. Gestisci il ciclo di vita di chiavi e politiche, tieni i metadati su tuoi sistemi, e i costi non scalano linearmente col numero di nodi (utile con centinaia e migliaia di dispositivi). La prestazione su WireGuard è elevata: su nodi x86-64 moderni si raggiungono facilmente centinaia di Mbps, con latenze spesso vicine al percorso internet nativo. Headscale si integra bene con strumenti DevOps e IaC, consente onboarding rapido di siti e migrazioni tra cloud senza interruzioni.
Scenario 1. Homelab senza porte aperte: accesso privato a NAS, telecamere e servizi
Per chi e perché
Per ingegneri, DevOps e appassionati con cluster domestici: NAS, mini PC con container, media server, smart home. Lo scopo è l’accesso da lavoro e viaggio senza port forwarding o IP pubblici, con cifratura e nomi host pratici.
Come funziona
Si installa Headscale su VPS o mini-server domestico e si registrano dispositivi con preauth key. Ogni nodo esegue tailscaled che stabilisce un tunnel WireGuard con peer a indirizzi privati. MagicDNS assicura nomi stabili e ACL blocca direzioni non autorizzate.
Istruzioni passo a passo
- Prepara un server con accesso pubblico TCP/UDP e orologio sincronizzato via NTP. Installa Headscale in container o tramite package manager. Inizia con SQLite e poi passa a DB relazionale se serve.
- Attiva TLS termination usando un reverse proxy. La via più semplice in casa è l’ottenimento automatico del certificato. Proxy verso Headscale su indirizzo e porta locali.
- Crea il primo utente Headscale (admin del «dominio»). Genera chiavi preauth riutilizzabili o one-time per ogni dispositivo.
- Installa client Tailscale sui nodi. Avvia tailscaled collegando il nodo con login server e preauth key. Per server senza testa usa tag, ad esempio tag:home-lab.
- Abilita MagicDNS e verifica risoluzione nomi. Prepara ACL semplice: accesso dal laptop verso NAS e media server, non viceversa.
- Se serve, configura DERP locale vicino a casa per dispositivi dietro NAT simmetrico che non riescono peer diretti.
Esempio e risultati
Case study: mini PC N100 con Docker, NAS e Home Assistant. Senza Headscale l’accesso esterno era solo via port forwarding e DDNS. Dopo l’adozione, collegamento a media server e Git runner da laptop mobile senza porte aperte. La latenza tra laptop in rete mobile e nodo domestico è scesa da 65–80 ms a 40–55 ms grazie a WireGuard diretto. La velocità di copia file SMB su rete privata è salita da 12–20 a 80–140 Mbps a seconda di connessione mobile e router.
Trucchi e buone pratiche
- Assegna nomi statici a host e servizi con MagicDNS, usa alias brevi.
- Attiva logging su Headscale ed esporta metriche in Prometheus per visibilità.
- Per SoC a basso consumo limita MTU su interfaccia WireGuard per minimizzare frammentazione.
- Se un nodo fa spesso da relay, dedica un canale o imposta DERP locale per ridurre carico.
Scenario 2. Accesso del team a staging e artefatti CI/CD tra cloud
Per chi e perché
Per team prodotto e piattaforma con ambienti staging distribuiti tra provider e regioni, Git runner che buildano container in un cloud e pushano immagini in un altro. Lo scopo è evitare chiavi SSH individuali, facilitare accesso a servizi e mantenere infrastruttura nascosta da Internet pubblico.
Come funziona
Headscale è in una subnet dedicata; si registrano cluster build, staging e laptop sviluppatori. Traffico inter-servizio su indirizzi privati, autorizzato da ACL. Tag applicati su runner e nodi di servizio per limitare chiavi “utente”. I segreti per registry container restano in rete privata.
Istruzioni passo a passo
- Installa Headscale e configura OIDC con provider SSO aziendale per creazione automatica utenti e revoca in caso di licenziamento.
- Crea gruppi per team (dev, qa) e tag per servizi (tag:runner, tag:staging). Abilita politica default deny.
- Registra Git runner e VM staging con tag. Fornisci chiavi preconfigurate o accesso via SSO.
- Definisci ACL: sviluppatori -> staging sulle porte necessarie, runner -> registry, cache artefatti -> runner e staging, niente internet pubblico.
- Aggiungi subnet router dove ci sono servizi bare-metal per staging senza aprire il perimetro.
Esempio e risultati
Azienda con 45 sviluppatori e 12 runner in due regioni. Prima: SSH bastion multipli, security group aperti e problemi con chiavi dimenticate. Dopo Headscale: onboarding in 10 minuti (SSO + policy), accesso a staging da ore a minuti. Porte esterne aperte scese da 38 a 6. Traffico egress tra regioni ridotto del 28% con tunnel peer diretti.
Trucchi e buone pratiche
- Usa chiavi ephemeral per collaboratori temporanei, durata 8–24 ore, rinnovo su richiesta ticket.
- Assegna solo tag a nodi headless: semplifica rotazione e audit senza legami utenti.
- In CI usa nomi MagicDNS per server artefatti e registry, così resistono a migrazioni IP.
Scenario 3. Connessione di rete industriale chiusa (OT) via subnet router con controllo accessi
Per chi e perché
Per integratori e ingegneri sistemi di controllo, con PLC, HMI e attrezzature di rete senza accessi remoti moderni. Obiettivo: garantire agli ingegneri accesso limitato per diagnostica e aggiornamenti, mantenendo rete isolata da internet.
Come funziona
Installi tailscaled su gateway OT e abiliti annuncio routes subnet. Gli ingegneri si collegano a Headscale, ricevono accesso solo su porte necessarie (Modbus/TCP, HTTPS pannello admin), tutto il resto bloccato da ACL. Si può permettere accesso solo in uscita, senza connessioni in ingresso verso laptop.
Istruzioni passo a passo
- Prepara nodo gateway al confine OT con due interfacce: una su rete tecnologica, l’altra su rete IT/internet normale.
- Installa client Tailscale e registra nodo in Headscale con tag tag:ot-gateway. Abilita annuncio route per subnet tecnologica (es. 10.10.0.0/16).
- Abilita route in Headscale. Crea ACL del tipo “ingegneri -> tag:ot-gateway -> 10.10.0.0/16 tcp:443,502” (porte di esempio). Blocca accesso inverso.
- Attiva logging e audit SIEM, raccogli metriche.
Esempio e risultati
Progetto monitoraggio sito remoto: 3 gateway, 17 PLC e 4 HMI. Prima usavano L2VPN su canali costosi. Dopo Headscale con subnet router, costo canale calato del 42%, MTTR da 2 ore a 25 minuti grazie ad accesso remoto standard. Packet inspection su gateway e tunnel cifrati end-to-end.
Trucchi e buone pratiche
- Definisci rigorosamente porte ammesse, blocca RDP/SSH in OT, dai solo ciò che serve agli ingegneri.
- Abilita logging azioni, conserva registri almeno 90 giorni.
- Per siti sensibili scopri DERP locale onsite per mantenere traffico dentro nazione/regione.
Scenario 4. Ibrido: collegare database on-prem a Kubernetes cloud senza internet pubblico
Per chi e perché
Per team che spostano servizi in Kubernetes ma tengono DB e message queue on-prem. L'obiettivo è semplificare connettività di rete senza IPsec e routing complicato, rollback rapido e migrazioni cloud facili.
Come funziona
Ogni nodo del cluster (o pod gateway) esegue tailscaled. Il database è accessibile tramite subnet router o nodo nella rete DB. Le app Kubernetes si collegano al DB via nome MagicDNS. ACL limita accesso dal namespace app solo alle porte necessarie (5432, 27017, ecc.).
Istruzioni passo a passo
- Crea immagine sidecar o DaemonSet con tailscaled per nodi/pod con accesso privato in uscita, oppure usa tailscaled a livello nodo worker.
- Registra nodi in Headscale con tag tag:k8s. Per DB crea nodo con tag tag:db.
- Configura ACL: tag:k8s -> tag:db tcp:5432 e porte richieste, blocca altri nodi.
- Imposta nome MagicDNS per DB e usalo nelle variabili d'ambiente dei manifest Kubernetes.
- Per alta disponibilità attiva due DERP in region diverse e verifica failover.
Esempio e risultati
Startup fintech con Kubernetes in due regioni e DB on-prem in datacenter con supporto esteso. Prima IPsec complesso tra router con cadute durante rotazione chiavi. Dopo Headscale: deploy ambiente nuovo in 15 minuti, caduta di una regione non compromette connettività. Latenza media lettura DB su tunnel 6–8 ms, scrittura 8–12 ms, SLA > 99.95% senza interventi manuali.
Trucchi e buone pratiche
- Gestisci MTU: Kubernetes CNI + WireGuard aggiungono overhead; testa valori ottimali.
- Assegna tailscaled a cgroup a bassa priorità per non interferire con workload.
- Per richieste cross-regione usa read-replica per operazioni sensibili a latenza locale.
Scenario 5. Exit node per dipendenti remoti con policy e internet sicuro
Per chi e perché
Per aziende con dipendenti in viaggio che si connettono da reti non sicure. Obiettivo: uscita internet tramite nodo aziendale con filtro e monitoraggio, senza esporre servizi interni pubblicamente.
Come funziona
Configuri un server dedicato come exit node, abiliti forwarding e NAT, permetti agli utenti di usarlo come «uscita». Tramite ACL e policy limiti chi può usare l’exit. Logging e filtro contenuti restano lato aziendale.
Istruzioni passo a passo
- Setup server con collegamento performante e CPU adeguata. Attiva parametri di forwarding IPv4/IPv6 e NAT sul firewall.
- Registra nodo in Headscale con tag tag:exit, abilita modalità exit node nel client.
- In ACL dai permesso exit al gruppo travelers, blocca per altri.
- Integra filtraggio DNS e web sul server uscita, collega metriche.
Esempio e risultati
Team outsourcing di 20 specialisti che viaggiano spesso. Prima usavano Wi-Fi pubblici con rischi intercettazione. Dopo exit node: tutto il traffico passa da nodo aziendale, si applicano policy di sicurezza unificate e si registrano incidenti. Latenza aggiuntiva media di 15–25 ms rispetto all’uscita diretta nelle reti regionali.
Trucchi e buone pratiche
- Pianifica due exit node in regioni «vicine» e «lontane». Scegli quello vicino per ridurre latenza.
- Attiva DNS end-to-end via MagicDNS, centralizza blocco domini malevoli.
- Non usare lo stesso nodo come exit e come servizio critico business: separa i ruoli per prevedibilità.
Scenario 6. Gestione parco IoT e telecamere su siti remoti
Per chi e perché
Per system integrator e aziende con molti dispositivi periferici, da telecamere a sensori e gateway. L’obiettivo è accedere a dispositivi per diagnostica e aggiornamenti senza port forwarding o trucchi SIM-APN, con chiara contabilizzazione e audit.
Come funziona
Ogni gate in sito ha un gateway low-cost con tailscaled, che annuncia subnet o agisce da proxy. Server di controllo e ingegneri in sede centrale si connettono via Headscale. ACL regola comunicazione: ingegnere -> gateway -> dispositivi. Chiavi ephemeral attivabili durante finestre manutenzione.
Istruzioni passo a passo
- Standardizza immagine gateway: tailscaled + agenti di sistema, firewall base e monitoraggio. Chiudi SSH da esterno.
- Implementa Headscale, crea tag tag:edge-gw e gruppi ingegneri.
- Aggiungi routing a subnet locali dispositivi e abilitali in console Headscale.
- Definisci ACL: ingegneri -> tag:edge-gw -> dispositivi su porte gestione e streaming.
- Configura raccolta metriche, logging accessi e notifiche nuovi nodi.
Esempio e risultati
Retailer con 120 negozi, 8–12 telecamere per store. Prima tunnel su router consumer, instabili e difficili da supportare. Dopo transizione: connessione stabile al 98.7% del tempo, latenza media verso ufficio centrale 18–32 ms, deploy nuovo store in 30 minuti con immagine gateway pronta. Incidenti per connessioni insolite scomparsi, perché accesso iniziato da ingegneri su IP privati.
Trucchi e buone pratiche
- Su gateway attiva watchdog e riavvio automatico tailscaled in caso di crash rete.
- Genera preauth key a batch per logistica; durata 48–72 ore utile per distribuzione e installazione.
- Se flussi video sono elevati, allestisci DERP locale in regioni chiave per evitare relay distanti.
Scenario 7. Accesso temporaneo per collaboratori e auditor: ephemeral, tag, approvazione
Per chi e perché
Per team con esterni spesso connessi a tempo limitato. Scopo: concedere accesso preciso solo a quello necessario, revocandolo automaticamente a fine lavoro senza pulizia manuale delle chiavi.
Come funziona
Crei preauth key ephemeral o definisci scadenza per chiave standard, assegni tag e ACL solo ai servizi target. Dopo scadenza il nodo sparisce senza tracce residue. Se serve, inneschi approvazione prima di abilitare routing.
Istruzioni passo a passo
- Crea gruppo contractors e tag tag:readonly, tag:reveng.
- Genera preauth key con scadenza 24–72 ore, non riutilizzabile.
- Definisci ACL solo su servizi necessari, es. interfaccia web ambiente test e repository artefatti.
- Monitora apparizione nodi nei log, usa approvazione manuale se serve.
Esempio e risultati
Audit di sicurezza durato 10 giorni. Collaboratore ha avuto accesso a staging e copie log. Allo scadere le chiavi sono state rimosse automaticamente. Al secondo audit, rilascio accesso in 15 minuti. Nessun incidente per chiavi dimenticate.
Trucchi e buone pratiche
- Marca chiaramente questi nodi con tag e prefisso nel nome per trovarli facilmente.
- Non dare a collaboratori permessi su exit node se non indispensabile.
- Configura notifiche prima della scadenza chiavi per evitare blackout inopportuni.
Installazione e configurazione base di Headscale: da zero al primo nodo
Preparazione ambiente
- Server Linux esposto pubblicamente su TCP/UDP. Orologi sincronizzati via NTP.
- Dominio dedicato per comodità. TLS terminato su reverse proxy.
- Connessioni in uscita aperte per client (UDP per traversal NAT).
Deploy
- Installa Headscale come container. Crea docker-compose con headscale e DB se serve. Mappa porta Headscale internamente su localhost, TLS assicura il reverse proxy. Imposta variabili per nome dominio, modalità MagicDNS, provider SSO (se usato).
- Avvia Headscale, verifica risposte servizio e logging. Controlla metriche Prometheus se attive.
- Crea primo utente (es. admin). Genera preauth key. Configura OIDC indicando URL provider, client id e secret, associa domini email a gruppi.
- Opzionale: deploy DERP relay nella stessa infrastruttura. Inserisci coordinate nel config Headscale e verifica accesso da reti diverse.
Connessione primo nodo
- Installa client Tailscale su server o laptop. Avvia servizio di sistema.
- Collega nodo al control plane specificando login server e preauth key. Aggiungi flag per tag o routing se serve.
- Controlla status, lista peer e risoluzione MagicDNS. Ping tra nodi, testa connettività end-to-end.
ACL e routing
- Prepara politica minimale: deny di default, poi permessi puntuali per gruppi e tag.
- Per accesso subnet attiva annuncio route sul nodo, autorizza in Headscale. Verifica forwarding e regole firewall.
- Per exit node abilita forwarding di sistema e NAT. Limita accessi exit per gruppi.
Errori comuni e come evitarli
- Mancanza NTP: desincronizzazione oltre pochi minuti compromette handshake WireGuard. Monitora sincronizzazione.
- UDP bloccato: firewall o provider che tagliano UDP costringono a relay DERP. Controlla permessi UDP, aggiungi DERP vicino ai nodi.
- MTU errato: causa frammentazione e problemi TCP. Debugga MTU con traceroute, riduci di 40–80 byte se serve.
- ACL troppo larghe: segui il principio del minimo privilegio. Permetti porte e direzioni specifiche.
- Chiavi preauth lunghe e riutilizzabili: meglio limitarne durata e usare chiavi one-time soprattutto per utenti esterni.
Prestazioni e stabilità: cosa aspettarsi e come misurare
Velocità. Su x86 moderno con istruzioni crypto si raggiungono facilmente 600–900 Mbps di traffico end-to-end tra data center con peer diretto. Su SoC a basso consumo (N100, N5105) 300–600 Mbps con MTU corretto. Dispositivi ARM medi 100–300 Mbps. DERP riduce banda dipendentemente da risorse relay e posizione geografica.
Latenze. Con peer diretto latenze vicine al percorso internet: 2–10 ms intra regione, 20–40 ms interregione. Attraverso DERP aggiungi 10–40 ms fino al relay. DERP locale riduce penalità di 25–60% rispetto a relay lontani.
Affidabilità. Nelle reti tipiche 90–95% peer si stabiliscono diretti, resto passa via DERP. Per NAT simmetrico e CGNAT pianifica relay. Monitorare metriche (peer diretti/DERP, handshake falliti, jitter) aiuta ad intervenire prontamente.
Integrazioni e automazione: come integrare Headscale nello stack esistente
- Reverse proxy: usa Caddy o Traefik per TLS automatico e routing comodi. Mantieni Headscale su porta interna, esponi solo proxy.
- IaC: conserva configurazioni Headscale (utenti, ACL, tag) in Git. Applica via pipeline, con revisione PR per validazione modifiche.
- Ansible: ruoli per installare tailscaled su nodi, emettere preauth key e abilitare routing. Utile per onboarding di massa.
- Monitoraggio: raccogli metriche Headscale in Prometheus, visualizza con Grafana. Alert su numero peer DERP, errori SSO, problemi routing.
- Log: centralizza su Elastic stack o simili, gestisci retention e ricerca eventi login/logout nodi e errori.
Confronto con alternative: punti di forza di Headscale e aspetti da considerare
Headscale vs Tailscale (SaaS)
- Controllo e storage dati: Headscale mantiene metadati internamente, più semplice rispettare policy interne. Tailscale ha parte della gestione esterna nel cloud.
- Flessibilità: DERP proprio, integrazioni e configurazioni avanzate secondo policy aziendale.
- Costi: con crescita nodi Headscale è prevedibile, paghi infrastruttura, non licenze per ogni nodo.
- Supporto funzionalità: la maggior parte delle funzioni base è supportata, ma alcune feature cloud potrebbero mancare o essere diverse. Verifica elenco aggiornato prima di migrazione.
Headscale vs ZeroTier
- Entrambi sono soluzioni mesh. Headscale si basa su WireGuard ed è compatibile con client Tailscale, ZeroTier usa stack proprio.
- Headscale ha modello semplice a livello OS e forte integrazione con metodi configurazione reti Linux. ZeroTier è comodo per ibridi L2/L3 e switch virtuali.
- In termini di prestazioni WireGuard spesso è più veloce su CPU con accelerazione crittografica.
Headscale vs Netmaker/Netbird
- Netmaker e Netbird sono orchestratori WireGuard con UI ricco. Headscale eccelle per compatibilità con client Tailscale e modello ACL/route maturo, ma UI potrebbe richiedere pannelli esterni.
- Se usi già client Tailscale e vuoi self-hosted, Headscale è la scelta naturale.
Headscale vs VPN classica (OpenVPN/IKEv2)
- Mesh con NAT traversal facilita onboarding e resiste meglio a reti “difficili”. MagicDNS e tag permettono gestione accessi flessibile.
- VPN classica serve in altri casi: uscita internet statica, aggirare blocchi, gateway unico con IP fisso per casi specifici.
Nota esperta sui casi d’uso VPN classica
Se cerchi IP statico personale, accesso bancario dall’estero, bypass blocchi o protocollo specifico per rete provider, è una nicchia diversa, non sostituzione mesh. Qui un VPN server personale su vpn.how è soluzione pratica: IP dedicato, supporto vari protocolli (WireGuard, OpenVPN, IKEv2, L2TP, SSTP), geografia server in città chiave (Mosca, San Pietroburgo, Amsterdam, Francoforte, Londra, NYC, San Jose, Chicago, Singapore, Sydney, Madrid, Helsinki, Stoccolma, Varsavia, Copenhagen, Stavanger), pagamenti comodi (carte russe, SBP, criptovalute), tariffe da 490 ₽ al giorno e 2490 ₽ al mese con sconti su periodi lunghi, avvio in 5 minuti e no log. Questo servizio integra bene Headscale: il primo per privacy e uscita internet IP personale, il secondo per rete interna e accesso servizi.
FAQ: domande pratiche frequenti
1. Si possono usare client mobili?
Su desktop e server nessun problema. Su mobili i client ufficiali variano supporto a login server custom. In produzione si preferisce laptop e gateway, per mobile proxy locali o profili VPN classici. Controlla compatibilità attuale prima di implementazioni estese.
2. Come garantire alta disponibilità di Headscale?
Colloca Headscale dietro reverse proxy con health check, usa DB fault tolerant, esegui secondo istanza in altra AZ/regione. DERP almeno in due regioni. Backup config e DB è obbligatorio.
3. Come sono le prestazioni con molti nodi?
Centinaia di nodi sono standard, migliaia possibili con architettura e monitoraggio adeguati. Tieni d’occhio handshake, quota DERP, carico DB e TLS termination. Separa ruoli control plane e DERP.
4. Serve IP pubblico per ogni nodo?
No. Grazie a NAT traversal i client trovano percorsi diretti. Serve IP pubblico solo per Headscale e DERP accessibili dall’esterno.
5. Si può dividere ambiente in più «organizzazioni»?
Sì, tramite utenti/gruppi e tag. Eventualmente ACL separate per team indipendenti. Per isolamento stretto allestisci più istanze Headscale.
6. Come migrare da Tailscale SaaS a Headscale?
Installa Headscale, ricrea ACL e gruppi, emetti preauth key, riconfigura nodi in blocchi verso nuovo login server. Usa reti parallele durante migrazione. Parti da nodi non produttivi.
7. Taildrop e funzionalità simili funzionano?
Il trasferimento file tra nodi è possibile sulla rete privata, ma comportamenti delle feature utente proprietarie possono differire dal cloud. Verifica su versioni client e Headscale in uso.
8. Come proteggersi da fuga di traffico fuori tunnel?
Usa exit node e instradamento obbligatorio su traffico sensibile. Attiva politiche DNS. Nei client blocca split-tunnel dove necessario.
9. Cosa logga Headscale? È conforme a privacy?
Logga eventi di controllo: autenticazione, registrazione nodi, modifiche policy. Traffico utente non passa dal control plane. Rispetta policy interne su conservazione e minimizzazione dati.
10. Cosa fare se provider blocca UDP?
Aumenta quota DERP. Metti DERP vicino ai nodi; per casi critici valuta fallback TCP solo su siti problematici. Diagnostica politica provider in anticipo.
Conclusioni: a chi conviene Headscale e come iniziare rapidamente
Se vuoi mantenere controllo, conformità e costi prevedibili, Headscale è la soluzione. Ottimo per: 1) homelab e PMI con accesso comodo senza port forwarding; 2) team prodotto con staging e CI/CD multi-cloud; 3) progetti ibridi con DB on-prem; 4) scenari industriali con reti isolate; 5) edge e parchi IoT; 6) accesso temporaneo per collaboratori esterni. Punti forza: onboarding semplice, ACL flessibili, MagicDNS, routing, DERP propri. Avvio efficace: 1) metti Headscale dietro reverse proxy; 2) abilita OIDC per onboarding; 3) registra 3–5 nodi iniziali; 4) definisci ACL minimale con minimo privilegio; 5) attiva metriche e log; 6) testa 2–3 casi chiave; 7) scala con tag e subnet router. Per uscita internet privata e privacy in reti pubbliche considera VPN classica dedicata, servizio come vpn.how è ideale: IP dedicato, protocolli vari, scelta geografica, avvio rapido, tariffe chiare. Per rete interna, DevOps e ibrido Headscale funziona meglio. Così ottieni una rete privata WireGuard robusta, controllo e dati in casa e onboarding nodi in minuti. Raro esempio dove sicurezza, comodità e flessibilità si incontrano davvero.