NetMaker: una mesh VPN open source completa basata su WireGuard — installazione, casi d'uso e confronto
Approfondimento su NetMaker: come configurare rapidamente una mesh VPN self-hosted basata su WireGuard, cosa lo distingue dal WireGuard standard, scenari reali in cloud, on-prem e IoT, confronto con Tailscale, ZeroTier e WARP, guide pratiche, consigli e FAQ.
Contenuto dell'articolo
- Introduzione: quale problema risolve netmaker
- Panoramica del servizio: funzionalità chiave e vantaggi
- Installazione netmaker: guida rapida passo-passo
- Scenario 1: mesh intercloud per kubernetes e vm
- Scenario 2: accesso remoto senza concentratore vpn classico
- Scenario 3: iot e edge dietro cgnat
- Scenario 4: canali privati per clienti saas
- Scenario 5: accesso d'emergenza e “pulsante blu” per sre
- Scenario 6: migrazione da ipsec a mesh wireguard
- Scenario 7: ambienti sviluppatori e preview stand
- Confronto con alternative: perché netmaker e quando sceglierlo
- Faq: domande frequenti su netmaker
- Conclusioni: a chi conviene netmaker e da dove iniziare
Introduzione: quale problema risolve NetMaker
Il tradizionale concentratore VPN non è più adatto alla realtà del 2026. Oggi gestiamo infrastrutture multi-cloud, reti ibride, lavoratori remoti, team di sviluppatori distribuiti, dispositivi dietro CGNAT e requisiti normativi sul controllo del traffico. Aggiungi a ciò continui cambiamenti nella topologia, l'autoscaling in Kubernetes e la necessità di segmentare gli accessi a livello di servizi. Ne nasce la richiesta di una rete crittografata che si costruisca da sola, che non si rompa ad ogni modifica e che si possa scalare senza scambi manuali di chiavi e configurazioni di porte.
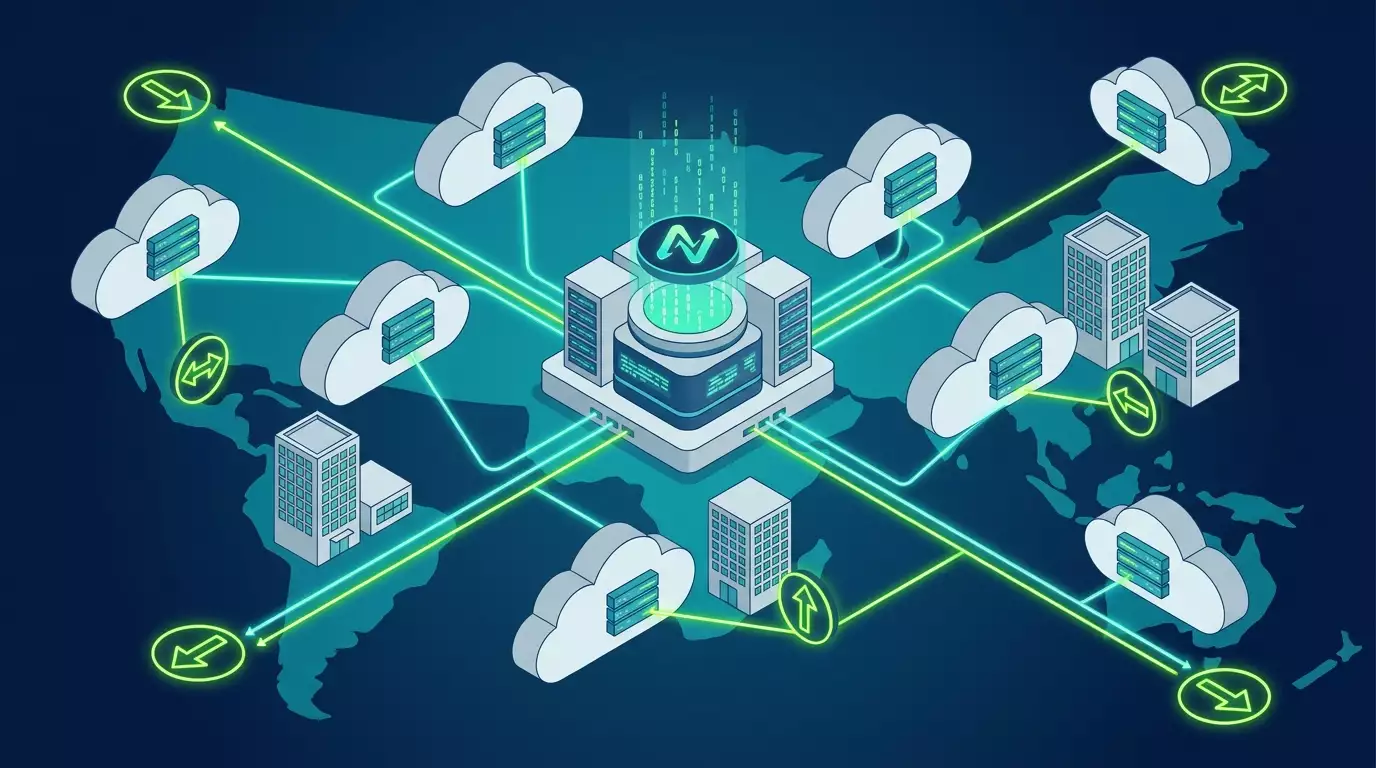
NetMaker affronta proprio questo: è una piattaforma open source per l'automazione e l'orchestrazione di una mesh VPN basata su WireGuard. Trasforma nodi e reti sparsi in un unico piano crittografato, supportando cifratura end-to-end, risoluzione nome-indirizzo completa, ACL granulari, NAT traversal e topologie flessibili da mesh a hub-and-spoke — tutto sotto il tuo pieno controllo, sui tuoi server.
Panoramica del servizio: funzionalità chiave e vantaggi
Cos'è NetMaker: è un control plane e un agente sui nodi (netclient) che creano e mantengono automaticamente le configurazioni WireGuard. I dati viaggiano p2p nei tunnel WireGuard, chiavi e peer si aggiornano centralmente tramite NetMaker, e il traffico percorre rotte ottimali, tenendo conto di NAT e policy di accesso.
Funzionalità principali
- Open source e self-hosted: installi NetMaker in casa tua, controllando chiavi, ACL e metadati. Niente dipendenza da SaaS esterni o server root gestiti da altri.
- Basato su WireGuard: protocollo VPN moderno nel core, alta velocità, superficie crittografica minima, modello di chiavi semplice.
- Topologie mesh, hub-and-spoke e miste: configuri la mappa delle connessioni in base al bisogno. Per reti grandi scegli la stella, per piccole una mesh completa, per necessità specifiche ibridi.
- NAT traversal automatico: attraversamento del NAT tramite UDP hole punching, supporto a relay e TURN come fallback. I nodi dietro CGNAT si collegano senza port mapping manuale.
- Gateway ingress/egress: puoi esportare intere subnet nella mesh (ingress) e fornire uscita Internet tramite un nodo specifico (egress, exit-node). Utile per site-to-site e routing policy.
- DNS e nomi di servizio: DNS integrato per indirizzare nodi e servizi tramite nomi, con aggiornamenti automatici al variare della rete. Niente più gestione manuale dei hosts.
- ACL granulari e politiche di gruppo: limiti le comunicazioni a livello di nodi, gruppi e reti. Puoi creare zone di fiducia e segmentare l'accesso per sviluppatori, bot e servizi.
- Multireti e multitenancy: diverse reti virtuali indipendenti con politiche e cicli di vita separati. Ideale per ambienti dev, stage, prod o clienti B2B.
- UI, API e CLI: pannello web per configurazione, API aperta per automazione, agente CLI per nodi. Si integra facilmente con CI/CD, GitOps, Ansible e Terraform.
- Rotazione chiavi e policy di sicurezza: aggiornamenti centralizzati di chiavi e config senza downtime, fondamentale per compliance e gestione responsabile dei segreti.
Come NetMaker si differenzia dal semplice WireGuard
- Orchestrazione: WireGuard da solo non gestisce peer, chiavi e topologia. Devi distribuire manualmente le configurazioni. NetMaker automatizza tutto questo per centinaia o migliaia di nodi.
- Topologia dinamica: aggiungi un nodo e questo appare in rete ricevendo peer e ACL senza interventi manuali. Rimuovi un nodo e la rete si riadatta da sola.
- DNS e nomi di servizio: WireGuard è solo tunnel IP. NetMaker aggiunge un livello di naming e discovery dei nodi, essenziale per Kubernetes e microservizi.
- NAT traversal e relay: al posto di port forwarding manuale e IP pubblici, NetMaker prova automaticamente diverse opzioni, inclusi relay e TURN, quando il p2p non è possibile.
- Pannello, API, multireti, ACL: tutto ciò che WireGuard base non ha, qui c'è ed è gestito centralmente.
Performance e scalabilità
WireGuard raggiunge velocità quasi lineari rispetto a interfaccia di rete e CPU; l'overhead di NetMaker è di gestione e controllo, non dati. Deploy sul campo mostrano che nodi con CPU moderne e offload abilitato reggono centinaia di megabit o gigabit di traffico se CPU e NIC sono adeguati. Grafi di rete da centinaia o migliaia di nodi sono gestiti tramite segmentazione in reti, topologie studiate (stella, relay) e ACL, riducendo peer ridondanti. Per HA usa un bilanciatore esterno e database ridondanti.
Installazione NetMaker: guida rapida passo-passo
Qui sotto la tipica installazione su un singolo server pubblico in cloud, con accesso su porte 80/443 per il pannello e porte UDP WireGuard per i peer. È la configurazione base per un pilota o piccoli ambienti di produzione.
Prerequisiti
- Server Linux pubblico con accesso TCP 80/443 e porte UDP per WireGuard. Devono essere attivi moduli WireGuard e ip_forward sul server.
- Nome di dominio con record A puntato all'IP pubblico del server.
- Docker e Docker Compose installati.
- Pronti a sbloccare porte per TURN e NAT traversal, se servirà lavorare dietro NAT complessi.
Passo 1: preparazione ambiente
- Abilita forwarding pacchetti: sysctl net.ipv4.ip_forward=1 e rendi permanente la modifica.
- Verifica che il modulo WireGuard sia caricato: lsmod | grep wireguard, al bisogno installa kernel module e tools.
- Configura firewall per permettere TCP 80/443 per pannello e API, e UDP per peer WireGuard (singolo o range secondo piano).
Passo 2: deploy di NetMaker in Docker
- Crea file ambiente con variabili: dominio del pannello, indirizzi interni servizi, segreti base, modalità DNS, parametri TURN. All'avvio bastano host pannello, email certificato e modalità DB semplice.
- Prepara docker-compose con container: server NetMaker, UI, componente DNS, reverse proxy per certificati, eventualmente broker messaggi e TURN. Spesso in fase pilota si usa tutto di default.
- Avvia lo stack con docker compose up -d. Controlla log, verifica ottenimento certificato e accesso HTTPS al pannello sul dominio.
Passo 3: prima configurazione e creazione rete
- Accedi al pannello web, crea un amministratore e fai login.
- Crea la prima rete virtuale: imposta spazio indirizzi (es. 10.50.0.0/16), attiva DNS, definisci politica peer (mesh completa o stella), abilita NAT traversal di default.
- Se serve, designa subito un nodo come gateway ingress per esportare subnet locali, o come egress per uscita internet attraverso quel nodo.
Passo 4: collegamento nodi netclient
- Installa netclient su ogni nodo per sistema operativo. Scarica binario, metti in /usr/local/bin, dai permessi esecuzione.
- Nel pannello crea token di join o comando auto-onboarding per la rete specifica.
- Esegui comando join sul nodo: l'agente riceverà chiavi, configurerà interfaccia WireGuard e proverà connessioni p2p ai peer necessari.
- Verifica che ping verso indirizzi di rete o nomi DNS funzioni e che rotte siano correttamente configurate sui nodi.
Passo 5: policy base
- Crea gruppi nodi e ACL: es. dev può accedere a stage ma non a prod; nodi IoT si parlano solo con broker.
- Abilita rotazione chiavi con finestra adeguata per non interferire con sessioni lunghe.
- Configura logging e auditing nel pannello, conserva backup di stato e DB.
Errori comuni e controllo
- ip_forward non abilitato: tunnel presenti ma nessun routing. Attiva a livello sistema e firewall.
- UDP bloccato: p2p non si stabilisce. Verifica provider, porte e usa relay o TURN se serve.
- Subnet duplicate: siti diversi con stesso 10.0.0.0/24. Distanzia spazi indirizzi o abilita NAT sul nodo ingress.
- ACL non coerenti: nodi impossibilitati a vedersi per regole. Controlla matrice ACL e tag gruppi.
Scenario 1: mesh intercloud per Kubernetes e VM
Per chi e perché
Team SRE/Platform che devono collegare cluster e VM tra cloud e on-prem senza esporre servizi pubblicamente. Obiettivo: mesh privata L3, DNS end-to-end e overhead minimo.
Come usarlo
- Crea rete infra con spazio 10.60.0.0/16, attiva DNS.
- Connetti master e nodi chiave Kubernetes, più VM con stato: database, broker, cache.
- Segna un nodo per site come ingress per esportare subnet locali VPC/VNET nella mesh, dichiarando i prefissi annunciati.
- Crea gruppi: k8s, db, cache; ACL: k8s↔db permesso, cache accessibile solo da k8s.
- Genera nomi di servizio per endpoint interni: pg.db.infra, redis.cache.infra, api.cluster-a.infra.
Esempio e risultati
Azienda collega cluster in eu-central e us-east e storage on-prem. Prima usava bilanciatori pubblici e regole firewall. Con NetMaker la latenza media tra pod API e DB è scesa da 92 a 58 ms grazie ai tunnel diretti. Il traffico pubblico è calato del 75%, i costi egress cloud del 38% rinunciando a parte dei bilanciatori esterni e gateway NAT. L'espansione della piattaforma con nuovo cluster si è ridotta da 2 giorni a 3 ore.
Consigli
- Segmenta subnet per ambiente e regione, definendo chiaramente i prefissi ingress per evitare conflitti di routing.
- Conserva artefatti on-join in Git e applicali via CI per aggiungere automaticamente nodi in eventi di autoscaling.
- Abilita automazione MTU o fissa MTU 1380–1420 per stabilità attraversando confini provider.
Scenario 2: accesso remoto senza concentratore VPN classico
Per chi e perché
IT e sicurezza che necessitano accesso sicuro per dipendenti a risorse private ovunque. Obiettivo: sostituire L2TP/IPsec obsoleto con mesh WireGuard dotata di ACL granulare e senza singolo punto di guasto.
Come usarlo
- Crea rete remote-users, spazio 10.61.0.0/16.
- Assegna uno o due nodi come egress per l’uscita internet corporate, più ingress per accesso a subnet interne.
- Dividi utenti in gruppi: employees, contractors, admins. Imposta ACL per limitare i contractor ai soli servizi necessari.
- Per mobile e notebook senza agente usa client esterni: genera configurazioni WireGuard o QR per app ufficiale.
- Abilita rotazione chiavi obbligatoria e revoca in caso di offboarding.
Esempio e risultati
Organizzazione con 120 remote worker ha migrato ad NetMaker. Tempo medio onboarding ridotto da 45 a 12 minuti. Tickets "VPN non si connette" diminuiti del 60% grazie al NAT traversal e meccanismo relay integrato. Nodo egress in ufficio ha permesso accessi con IP aziendale verso partner, senza VPN IPsec separata.
Consigli
- Isola accessi admin in rete dedicata e concedili temporaneamente con token a scadenza.
- Imposta TTL brevi per chiavi contractor e disconnetti automaticamente se inattività.
- Logga connessioni riuscite e fallite dei nodi per ridurre tempi di analisi incidenti.
Scenario 3: IoT e Edge dietro CGNAT
Per chi e perché
Progetti con migliaia di dispositivi in siti con connessioni mobili e CGNAT, dove non è possibile aprire porte o ottenere IP pubblici. Obiettivo: canale di gestione e telemetria stabile e auto-riparante.
Come usarlo
- Deploy NetMaker con NAT traversal e TURN abilitati. Definisci relay regionali con buona connettività.
- Prepara firmware/software con netclient preinstallato e script di join.
- Standardizza nomi dispositivi e tag gruppi: iot-sensor, gateway, camera; disabilita comunicazioni orizzontali nelle ACL, solo verso broker.
- Dedica rete separata per OTA e attività amministrative con ACL stringenti e accesso a tempo limitato.
Esempio e risultati
Rete di 3.500 sensori in 9 regioni. Prima della migrazione un canale stabile dietro CGNAT non era garantito ovunque. Dopo l'adozione di NetMaker con relay e TURN, canali attivi al 98%, pacchetti medi di telemetria ridotti abbandonando layer L7 VPN. Tempo per attivare nuova regione ridotto da 3 settimane a 4 giorni.
Consigli
- Distribuisci relay vicino ai dispositivi per ridurre RTT e carico sul nodo centrale.
- Fissa MTU inferiore a 1400 per reti cellulari.
- Usa client esterni WireGuard dove non è possibile installare agent, e tunnel a livello gateway di sito.
Scenario 4: canali privati per clienti SaaS
Per chi e perché
SaaS B2B che offrono connessioni private ai clienti senza esporre servizi su Internet. Obiettivo: accesso sicuro segmentato con prefissi e ACL configurabili.
Come usarlo
- Crea per ogni cliente una rete o tenant dedicato con spazio indirizzi proprio.
- Dal lato cliente deploya nodo gateway minimo con ingress, annuncia subnet cliente per accesso privato ai loro sistemi.
- Definisci policy ACL in modo che il cliente veda solo i suoi servizi e il supporto solo tramite accessi temporanei.
- Attiva auditing e alert su modifiche di rete.
Esempio e risultati
Piattaforma SaaS ha connesso 14 clienti corporate via NetMaker. Al posto di tunnel IPsec distinti e rotte coordinate manualmente, ogni cliente ha un perimetro mesh dedicato. Tempi di onboarding ridotti da 5 giorni lavorativi a 1. Supporto L3 routing lato cliente ora fluido grazie a ingress e layer DNS nativo.
Consigli
- Non mescolare clienti nella stessa rete per facilitare isolamento e audit.
- Usa tag per automatizzare ACL via API: il cliente ottiene esattamente ciò che è taggato.
- Raccogli metriche tunnel e rotazioni chiavi, invia report aggregati ai clienti su SLO.
Scenario 5: accesso d'emergenza e “pulsante blu” per SRE
Per chi e perché
Team operativi che devono avere accesso garantito a segmenti isolati in caso di incidente. Obiettivo: lanciare rete temporanea con policy rigide in pochi minuti, non ore.
Come usarlo
- Prepara template rete incident con spazio indirizzi separato e ACL preconfigurate.
- Tieni uno o due nodi in siti chiave, indipendenti dalla IAM principale.
- Durante incidente crea client WireGuard temporanei per ingegneri con TTL 4 ore.
- Al termine indagini revoca automaticamente chiavi e rimuovi rete.
Esempio e risultati
Incidente con perdita controllo del provider VPN principale. Rete incident attivata in 9 minuti, 3 operatori hanno accesso. Analisi e ripristino completati in 1 ora e 17 minuti, mentre prima solo montare VPN temporanea richiedeva 40–60 minuti.
Consigli
- Conserva la ricetta della rete incident come codice e testala in esercitazioni.
- Usa chiavi one-time e log-audit dedicato per questa rete.
- Evita dipendenza dal DNS corporate in scenario emergenza, affida il naming a DNS integrato NetMaker.
Scenario 6: migrazione da IPsec a mesh WireGuard
Per chi e perché
Organizzazioni con IPsec site-to-site legacy che cercano prestazioni migliori, gestione semplificata e NAT traversal.
Come usarlo
- Scegli gateway site e installa nodo NetMaker con ingress per subnet locale.
- Mantieni IPsec per servizi critici, passando le rotte a WireGuard gradualmente tramite ACL e priorità.
- Misura picco traffico, CPU, latenza e perdite su entrambi sistemi.
- Disattiva IPsec progressivamente, mantenendo fallback fino a verifica completata.
Esempio e risultati
Collegamento tra tre siti: due datacenter e cloud. Migrazione durata 3 settimane. Latenza media DC scesa del 18%, throughput aumentato del 22–35% a seconda del traffico. Complessità configurativa ridotta, rotazioni chiavi automatiche e niente dipendenza da configurazioni manuali.
Consigli
- Confronta MTU e impostazioni offload, WireGuard è sensibile a frammentazioni eccessive.
- Non cercare mesh completa con decine di siti, preferisci topologia a stella con relay.
- Mantieni IPsec come riserva temporanea, evita rotte duplicate senza priorità chiara.
Scenario 7: ambienti sviluppatori e preview stand
Per chi e perché
Team Dev e DevOps che vogliono collegare in modo privato laptop, runner CI e ambienti preview senza esporre porte esterne.
Come usarlo
- Crea rete dev-preview con indirizzi 10.62.0.0/16 e abilitazione DNS.
- Collega laptop sviluppatori tramite client WireGuard esterno o agent netclient, i runner CI come nodi in rete.
- Nel CI crea step per generare sottodominio servizio: my-branch.dev-preview che punta all’IP del runner in rete.
- Segmenta accessi: ingegneri vedono preview ma non prod.
Esempio e risultati
Team di 30 sviluppatori ha ridotto del 70% i tempi per lo scambio di artefatti e demo “come funziona”. Prima si usavano URL pubblici temporanei per preview, ora tutto è privato, con nomi come branch123.dev-preview. Supporto ha smesso di perdere tempo con proxy inversi per ogni nuovo stand.
Consigli
- Incorpora passi on-join in template CI per far partire automaticamente il servizio e registrare DNS al branch.
- Blocca accesso dev-preview per tempo o evento per rispettare il principio del minimo privilegio.
- Conserva segreti di join runner in secret manager CI, non in repository.
Confronto con alternative: perché NetMaker e quando sceglierlo
NetMaker vs WireGuard “nudo”
- Quando scegliere NetMaker: decine o centinaia di nodi, cambi frequenti, NAT traversal, bisogno di ACL e DNS, più reti e tenant. Serve UI, API e automazione chiavi.
- Quando basterà WireGuard: 2–10 nodi, topologia stabile, gestione manuale chiavi e file, senza bisogni ACL o multireti.
NetMaker vs Tailscale
- Vantaggi NetMaker: control plane completamente self-hosted e open source, indipendenza da SaaS esterni, topologia flessibile con ingress/egress personalizzati. Controllo trasparente per compliance.
- Vantaggi Tailscale: onboarding rapidissimo, NAT traversal potente e ricca ecosistema di funzionalità per utente (integrazioni, ACL comode, funzioni aggiuntive). Ma il control plane è servizio gestito.
NetMaker vs ZeroTier
- Vantaggi NetMaker: WireGuard come protocollo standard e in rapido sviluppo al core, gestione chiara delle rotte, ingress/egress. Nessuna dipendenza da nodi root planetari.
- Vantaggi ZeroTier: emulazione L2/L3 molto comoda, funziona anche dove UDP è fortemente limitato, ampie opzioni di relay a livello protocollo. Architettura e trust model diversi, con parte dell’infrastruttura centralizzata.
NetMaker vs Cloudflare WARP/Teams
- Vantaggi NetMaker: piano privato controllato in proprio, non dipendente da rete globale provider, mesh L3 flessibile.
- Vantaggi WARP/Teams: eccellente delivery contenuti e sicurezza perimetrale, ma è un approccio SASE, non una mesh autogestita.
NetMaker vs IPsec classico
- Vantaggi NetMaker: configurazione e rotazione chiavi più semplici, prestazioni migliori a parità di risorse in scenari tipici, NAT traversal nativo, UI e ACL comodi.
- Vantaggi IPsec: maturità, conformità a politiche rigide dove "solo IPsec" è permesso. Se già hai stack stabile e competenze, IPsec resta un pilastro.
Quando usare un VPN personale classico
Se il bisogno è aggirare blocchi, privacy individuale e IP esterno dedicato, non una rete mesh aziendale, allora ha senso un server VPN personale. In questi casi valutate vpn.how: IP dedicato non condiviso per cliente, supporto protocolli WireGuard, OpenVPN, IKEv2, L2TP, SSTP, server a Mosca, San Pietroburgo, Amsterdam, Francoforte, Londra, New York, San Jose, Chicago, Singapore, Sydney, Madrid, Helsinki, Stoccolma, Varsavia, Copenaghen, Stavanger, pagamenti con carte russe (inclusi Tinkoff, Ozon), SBP, USDT/BTC, piani da 490 ₽ al giorno e 2490 ₽ al mese, avvio in 5 minuti e politica no-log. Non sostituisce le mesh, ma è uno strumento complementare se serve uscita pubblica con IP personale.
FAQ: domande frequenti su NetMaker
Si possono usare dispositivi mobili
Sì. Per iOS e Android si usa il client WireGuard esterno. In NetMaker si crea un client esterno nella rete scelta, si ottiene config o QR. Così il dispositivo mobile ha accesso secondo le policy di rete, come un nodo con agente.
Quanto è affidabile il NAT traversal
Nella maggior parte dei casi la connessione p2p si stabilisce con UDP hole punching. In ambienti rigidi si usano relay o TURN come fallback. È importante aprire le porte relay e sceglierli geograficamente vicini ai nodi per non aumentare la latenza.
Quali risorse servono al server NetMaker
Per un pilota bastano 1–2 vCPU e 2–4 GB RAM. Per ambienti produzione con centinaia di nodi servono 4–8 vCPU e 8–16 GB RAM, differenziare ruoli relay e TURN su istanze separate e usare DB esterni per HA.
Come assicurare alta disponibilità
Metti un load balancer esterno per pannello e API, conserva stato in DB affidabile con replica, distribuisci TURN e relay in zone diverse. Fai backup di DB e config. I nodi continueranno a scambiare traffico tramite tunnel impostati anche se il pannello è temporaneamente offline.
Come fare backup e restore
Fai dump periodici del DB ed esporta stato reti. Per il ripristino installa stessa versione NetMaker, ripristina DB e verifica chiavi e reti. I nodi si riconnetteranno e aggiorneranno config alla sincronizzazione successiva.
Performance ad alte velocità
WireGuard scala con la CPU. Sopra 1 Gbps sono fondamentali offload NIC, MTU corretto, backend crypto performante e frammentazione minima. Testa dimensioni pacchetti e usa fq_codel per livellare code.
Come differenziare accessi tra team
Usa multireti, gruppi nodi e ACL. Per admin crea rete separata con accesso temporaneo. Per contractor gruppi a permessi stretti. Tutto va tracciato nell’audit.
Si può combinare con Kubernetes CNI
Sì. NetMaker lavora sopra L3 senza sostituire CNI. Pattern comune: connettere cluster e servizi a servizi esterni via DNS NetMaker, mantenendo il CNI interno per pod-to-pod.
Come migrare senza downtime
Crea rete parallela, aggiungi nodi, abilita ingress/egress e sposta gradualmente subnet e servizi. Usa regole di priorità routing e spegnimenti progressivi della VPN vecchia. Prepara piano rollback e benchmark.
Logging e compliance
Conserva log pannello e audit azioni utente centralmente, integra con SIEM. Rotazione chiavi e tracciatura config clienti esterni aiutano a rispettare standard di sicurezza.
Conclusioni: a chi conviene NetMaker e da dove iniziare
NetMaker è scelta intelligente se ti serve una rete crittografata autogestita sopra infrastrutture di qualsiasi complessità. È particolarmente utile per:
- Team SRE/Platform che collegano multi-cloud e on-prem.
- Dev/DevOps che vogliono ambienti preview privati e accesso end-to-end senza indirizzi pubblici.
- Sicurezza e IT per sostituire L2TP/IPsec legacy con mesh WireGuard moderna con ACL e DNS.
- IoT/Edge dove CGNAT e reti mobili impediscono approccio classico con IP pubblici.
- SaaS B2B che offrono canali privati e isolamento rete per i clienti.
Come iniziare:
- Pilota su un server con Docker: pannello, rete base, 3–5 nodi.
- Test performance e NAT traversal, settaggio MTU e relay.
- Introduci ACL, gruppi e nomi DNS, onboarding primo team.
- Pianifica alta disponibilità e separazione ruoli: pannello, relay, TURN, DB.
- Rappresenta infrastruttura come codice, integra CI/CD.
E soprattutto — abbina lo strumento al caso d’uso. Per reti private interne e servizi service-to-service NetMaker offre flessibilità e controllo. Per uscita Internet con IP dedicato, bypass blocchi e privacy personale serve un VPN personale classico, da tenere separato dalla mesh. Così ottieni un’architettura di rete stabile, sicura e prevedibile senza complicare la gestione quotidiana.