NetMaker : un VPN mesh open source complet basé sur WireGuard — installation, cas d'usage et comparatif
Analyse approfondie de NetMaker : comment déployer rapidement un VPN mesh self-hosted basé sur WireGuard, ses différences avec WireGuard classique, cas d'usage réels dans le cloud, on-premise et IoT, comparaison avec Tailscale, ZeroTier et WARP, tutoriels pratiques, astuces et FAQ.
Contenu de l'article
- Introduction : quel problème netmaker résout-il ?
- Présentation du service : fonctionnalités clés et avantages
- Installation de netmaker : guide rapide pas à pas
- Cas d’usage 1 : mesh inter-cloud pour kubernetes et vm
- Cas d’usage 2 : accès distant sans vpn concentrateur classique
- Cas d’usage 3 : iot et edge derrière cgnat
- Cas d’usage 4 : canaux privés pour clients saas
- Cas d’usage 5 : accès d’urgence et « bouton bleu » pour sre
- Cas d’usage 6 : migration d’ipsec vers wireguard mesh
- Cas d’usage 7 : environnements développeurs et prévisualisations
- Comparaison avec les alternatives : pourquoi choisir netmaker et quand il est préférable
- Faq : questions fréquentes sur netmaker
- Conclusion : à qui convient netmaker et comment démarrer ?
Introduction : quel problème NetMaker résout-il ?
Le VPN concentrateur classique ne répond plus aux exigences de 2026. Aujourd’hui, on gère des infrastructures multi-clouds, des réseaux hybrides, des équipes distantes, des développeurs répartis, des appareils derrière des CGNAT, et des obligations réglementaires de contrôle du trafic. Ajoutez à cela des topologies en constante évolution, l’autoscaling sur Kubernetes et la nécessité de segmenter les accès par service. Résultat : on a besoin d’un réseau chiffré qui se construit tout seul, ne se casse pas à chaque modification, et s’adapte sans échange manuel de clés ni redirection de ports.
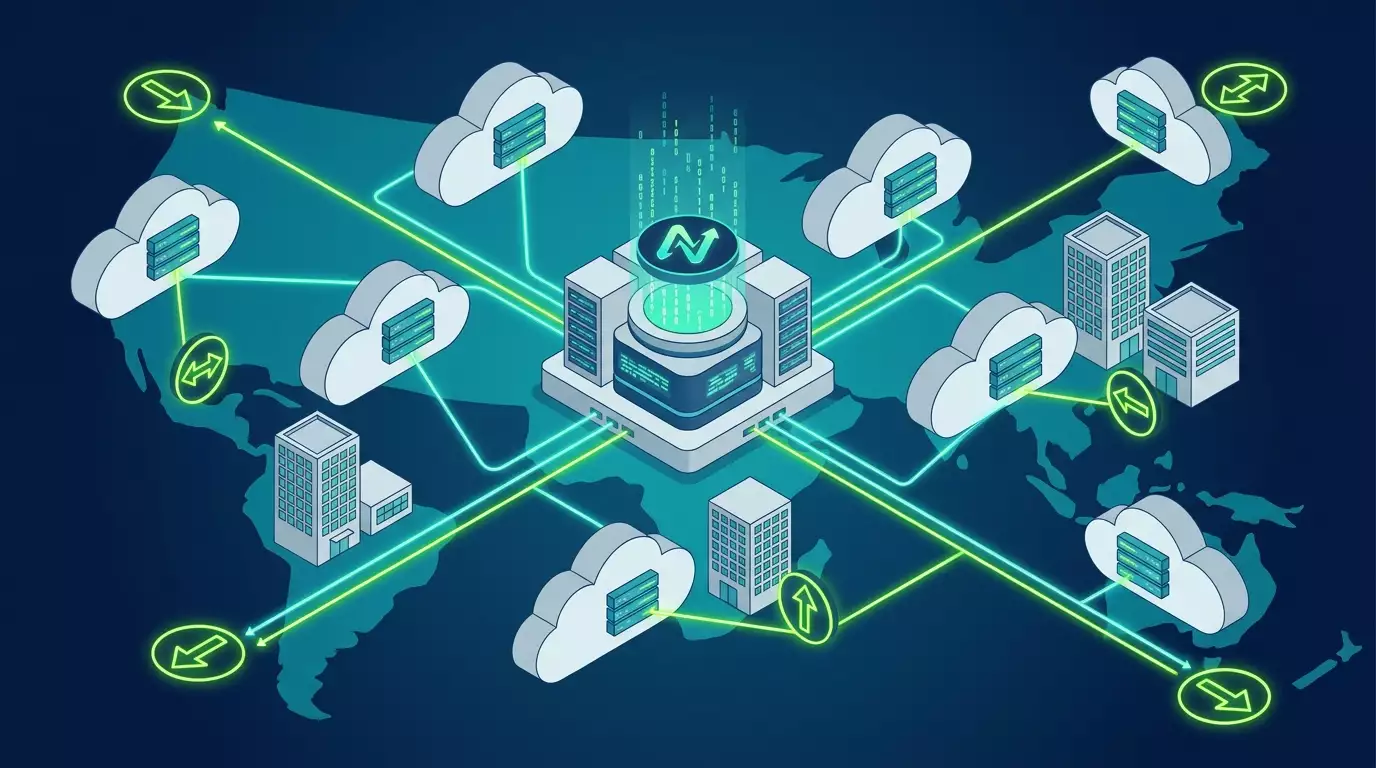
NetMaker répond exactement à ce besoin : c’est une plateforme open source d’automatisation et d’orchestration de mesh VPN reposant sur WireGuard. Elle transforme des nœuds et réseaux disparates en une seule couche chiffrée, garantissant un chiffrement de bout en bout, une résolution nom-adresse transparente, des ACL fines, un NAT traversal et une topologie flexible allant du mesh pur au hub-and-spoke — le tout sous votre contrôle complet, sur vos propres serveurs.
Présentation du service : fonctionnalités clés et avantages
Qu’est-ce que NetMaker : une control plane et un agent sur les nœuds (netclient) qui créent et maintiennent automatiquement les configurations WireGuard. Les données circulent en p2p via des tunnels WireGuard, les clés et paires sont mises à jour centralement via NetMaker, et le trafic suit des routes optimales selon NAT et politiques d’accès.
Fonctionnalités principales
- Open source et self-hosted : vous hébergez NetMaker chez vous, gardant le contrôle des clés, ACL et métadonnées. Pas de dépendance à un SaaS externe ou des serveurs racine opérateurs.
- Basé sur WireGuard : un VPN moderne au cœur, rapide, à surface cryptographique réduite et modèle de clés simple.
- Topologies mesh, hub-and-spoke et hybrides : vous configurez le graphe de connexions selon votre besoin. Pour les grands réseaux, vous optez pour une étoile, pour les petits, un mesh complet, pour les cas particuliers, un hybride.
- NAT traversal auto : passage automatique du NAT via UDP hole punching, relays et TURN en backup. Les nœuds derrière CGNAT se connectent sans configuration manuelle de port-mapping.
- Passerelles ingress/egress : possibilité d’exporter des sous-réseaux entiers dans le mesh (ingress) et permettre un accès internet via un nœud spécifique (egress, exit-node). Idéal pour le site-à-site et l’application de politiques réseau.
- DNS et noms de services : DNS intégré pour adresser nœuds et services par noms, avec mise à jour automatique. Plus besoin de gérer manuellement les fichiers hosts.
- ACL finement granulaires et politiques de groupe : limitez les communications entre nœuds, groupes et réseaux. Créez des zones de confiance et segmentez accès développeurs, bots et services.
- Multi-réseaux et multi-locataires : plusieurs réseaux virtuels indépendants avec politiques et cycles de vie séparés. Pratique pour environnements dev, stage, prod ou clients B2B.
- UI, API et CLI : interface web pour la configuration, API ouverte pour l’automatisation, agent CLI pour les nœuds. Facilement intégrable dans CI/CD, GitOps, Ansible et Terraform.
- Rotation des clés et sécurité : mises à jour centralisées des clés et configurations sans interruption, utile pour la conformité et la gestion sécurisée des secrets.
En quoi NetMaker diffère de WireGuard simple
- Orchestration : WireGuard ne gère pas les pairs, clés ou topologies automatiquement. Configurations à déployer manuellement. NetMaker automatise tout ça pour des centaines ou milliers de nœuds.
- Topologie dynamique : ajoutez un nœud — il rejoint le réseau avec les pairs et ACL nécessaires, sans intervention manuelle. Retirez-en un — le réseau se réorganise automatiquement.
- DNS service et noms : WireGuard propose uniquement des tunnels IP, NetMaker ajoute un système d’identification et découverte des nœuds, indispensable pour Kubernetes et microservices.
- NAT traversal et relays : fini le port-forward manuel et les IP fixes, NetMaker teste automatiquement différentes connexions, relays et TURN si p2p est impossible.
- Interface, API, multi-réseaux, ACL : ce qui manque à WireGuard de base est déjà intégré et centralisé ici.
Performance et scalabilité
WireGuard s’approche de la vitesse linéaire du réseau et CPU, l’overhead NetMaker se limite à la gestion et contrôle, pas aux données. Des déploiements sur nœuds modernes avec offload activé supportent des centaines de Mbps voire des Gbps, à condition que CPU et cartes réseau suivent. Les graphes réseaux de centaines à milliers de nœuds sont gérés via segmentation en réseaux, topologies étudiées (étoile, relay) et ACL, réduisant les pairs redondants. Pour la haute disponibilité, complétez par un load balancer externe et base de données redondante.
Installation de NetMaker : guide rapide pas à pas
Voici un chemin typique d’installation sur un serveur public dans le cloud, accessible sur ports 80/443 pour l’interface et ports UDP pour WireGuard. Cette configuration de départ convient pour un pilote ou un petit environnement de production.
Pré-requis
- Serveur Linux public avec accès TCP 80/443 et ports UDP nécessaires à WireGuard. Modules WireGuard et ip_forward activés sur le serveur.
- Nom de domaine avec enregistrement A vers l’IP publique du serveur.
- Docker et Docker Compose installés.
- Ouverture des ports nécessaires pour TURN et NAT traversal si utilisation derrière NAT strict.
Étape 1 : préparer l’environnement
- Activez le routage IP : sysctl net.ipv4.ip_forward=1 et enregistrez la config pour persister au redémarrage.
- Assurez-vous que le module WireGuard est chargé : lsmod | grep wireguard, installez le paquet kernel et outils si besoin.
- Configurez votre firewall pour autoriser TCP 80/443 pour l’interface/API et les ports UDP pour les pairs (un ou plusieurs selon coordonnée).
Étape 2 : déploiement de NetMaker avec Docker
- Créez un fichier d’environnement avec variables : domaine de l’interface, adresses internes des services, secrets utilisés, mode DNS, paramètres TURN. Initialement, définir l’hôte de l’interface, email pour certificat et mode simple pour la BD suffit.
- Construisez votre docker-compose incluant : serveur NetMaker, UI, composant DNS, reverse proxy pour certificats, éventuellement broker de messages et TURN. En phase pilote, la plupart optent pour les valeurs par défaut.
- Lancez la stack via docker compose up -d. Vérifiez les logs, assurez-vous que le certificat SSL est bien obtenu et l’interface accessible en HTTPS via votre domaine.
Étape 3 : configuration initiale et création du réseau
- Connectez-vous à l’interface web, créez un compte admin et ouvrez une session.
- Créez un premier réseau virtuel : définissez un espace d’adresses (ex. 10.50.0.0/16), activez le DNS, choisissez la politique de peering (mesh complet ou étoile), activez NAT traversal par défaut.
- Si besoin, désignez un nœud comme passerelle ingress pour exposer un sous-réseau local, ou egress pour permettre l’accès Internet via ce nœud.
Étape 4 : connexion des nœuds netclient
- Sur chaque nœud, installez l’agent netclient adapté à votre OS. Téléchargez le binaire, placez-le dans /usr/local/bin, donnez les droits d’exécution.
- Créez dans l’interface un jeton d’intégration ou une commande d’auto-onboarding pour votre réseau.
- Sur le nœud, lancez la commande d’adhésion : l’agent récupère les clés, configure l’interface WireGuard et établit les connexions p2p avec les pairs.
- Vérifiez que le ping vers les adresses du réseau ou noms DNS fonctionne, et que les routes sont correctement configurées sur les nœuds.
Étape 5 : politiques de base
- Créez des groupes de nœuds et ACL : par exemple, dev peut accéder à stage mais pas prod ; les nœuds IoT communiquent uniquement avec des brokers.
- Activez la rotation des clés avec une fenêtre adaptée pour ne pas gêner les sessions longues.
- Configurez la journalisation et audit des actions dans l’interface, sauvegardez état et base de données.
Erreurs fréquentes et vérifications
- ip_forward non activé : tunnels existants mais pas de routage fonctionnel. Activez-le système et firewall.
- Blocage UDP : connexion p2p impossible. Vérifiez fournisseur, ports ouverts, activez relay ou TURN si besoin.
- Conflicts d’adresses : différents sites utilisent la même plage 10.0.0.0/24. Séparez les espaces ou activez NAT à la passerelle ingress.
- ACL divergentes : nœuds ne se voient pas à cause des politiques. Contrôlez la matrice ACL et les tags de groupe.
Cas d’usage 1 : mesh inter-cloud pour Kubernetes et VM
Pour qui et pour quoi
Équipes SRE/Platform souhaitant relier clusters et VM entre clouds et on-prem sans exposer publiquement les services. Objectif : un service mesh privé L3, DNS end-to-end et coût minimal.
Comment faire
- Créez un réseau infra avec plage d’adresses 10.60.0.0/16, activez DNS.
- Connectez masters, nœuds clés Kubernetes et VM (bases, brokers, caches).
- Sur chaque site, désignez un nœud ingress pour exporter le sous-réseau local VPC/VNET dans le mesh. Déclarez les préfixes annoncés.
- Créez des groupes : k8s, db, cache, et ACL : k8s↔db autorisé, cache accessible uniquement par k8s.
- Générez noms de services internes : pg.db.infra, redis.cache.infra, api.cluster-a.infra.
Exemple et résultats
Une entreprise lie un cluster en eu-central avec us-east, plus un stockage on-premisé. Avant, elle utilisait des load balancers publics et règles firewall. Après NetMaker, la latence moyenne entre pods API et BD est descendue de 92 à 58 ms grâce aux tunnels directs. Le trafic public a diminué de 75 %, et les coûts d’egress cloud ont chuté de 38 % en supprimant balanceurs externes et NAT gateways. Le déploiement d’un nouveau cluster est passé de 2 jours à 3 heures.
Astuces
- Segmenter sous-réseaux par environnement et région, définir clairement les préfixes ingress pour éviter les conflits de routage.
- Versionner les artefacts on-join dans Git et les appliquer via CI pour ajouter automatiquement les nœuds lors de l’autoscaling.
- Activer l’automatisation MTU ou fixer MTU entre 1380 et 1420 pour stabilité à travers les fournisseurs.
Cas d’usage 2 : accès distant sans VPN concentrateur classique
Pour qui et pour quoi
Équipes IT et sécurité ayant besoin d’un accès aux ressources privées depuis n’importe où. Objectif : remplacer L2TP/IPsec obsolète par un mesh WireGuard avec ACL fines, sans point de défaillance unique.
Comment faire
- Créez un réseau remote-users, plage 10.61.0.0/16.
- Désignez un ou deux nœuds egress pour qu’utilisateurs aient internet via IP corporate, et plusieurs ingress pour accéder aux sous-réseaux internes.
- Classez utilisateurs en groupes : employees, contractors, admins. Configurez ACL pour limiter l’accès des sous-traitants aux services nécessaires.
- Pour mobiles et laptops sans agent, utilisez des clients externes : générez configs WireGuard ou QR pour l’app officielle WireGuard.
- Activez rotation obligatoire des clés et révocation lors de départs.
Exemple et résultats
Organisation de 120 télétravailleurs passe à NetMaker. Le temps d’onboarding moyen passe de 45 à 12 minutes. Les tickets « VPN ne se connecte pas » chutent de 60 % grâce au NAT traversal et aux relais internes. L’egress en bureau permet des accès via IP corporate à des partenaires, sans IPsec additionnel.
Astuces
- Séparez strictement l’accès admin dans un réseau dédié avec jetons temporaires.
- Mettez en place des TTL courts pour clés sous-traitants et désactivation automatique en cas d’inactivité.
- Consignez les connexions réussies et échouées pour accélérer le diagnostic des incidents.
Cas d’usage 3 : IoT et Edge derrière CGNAT
Pour qui et pour quoi
Projets avec milliers d’appareils en réseaux mobiles CGNAT où ouvrir des ports ou avoir IP publiques est impossible. Objectif : canal stable, autonome pour management et télémétrie.
Comment faire
- Déployez NetMaker avec NAT traversal et TURN activés. Placez plusieurs nœuds relay régionaux bien connectés.
- Préparez image firmware/logiciel avec netclient préinstallé et script d’intégration.
- Standardisez noms appareils et tags : iot-sensor, gateway, camera, en désactivant connexions horizontales dans ACL — communication uniquement vers brokers.
- Créez un réseau séparé pour OTA et admin, avec ACL strictes et accès limités dans le temps.
Exemple et résultats
Réseau de 3500 capteurs sur 9 régions. Avant NetMaker, le canal stable via CGNAT n’était pas garanti partout. Grâce au système de relay et TURN, le taux de connexions établies a atteint 98 %, la taille moyenne des paquets télémétriques a diminué via la suppression des couches VPN L7. Le déploiement d’une nouvelle région est passé de 3 semaines à 4 jours.
Astuces
- Positionnez les relais proches des appareils pour réduire RTT et charge centrale.
- Fixez MTU sous 1400 pour réseaux cellulaires.
- Utilisez clients WireGuard externes là où l’agent est impossible, en établissant le tunnel au niveau de la passerelle locale.
Cas d’usage 4 : canaux privés pour clients SaaS
Pour qui et pour quoi
SaaS B2B offrant à leurs clients des connexions privées aux services, sans exposition internet. Objectif : accès sécurisé, segmenté, avec préfixes et ACL personnalisables.
Comment faire
- Créez un réseau ou tenant dédié par client avec sa propre plage d’adresses.
- Côté client, déployez un nœud passerelle minimal avec ingress, annoncez sous-réseaux clients pour accès privé.
- Établissez une politique ACL où client ne voit que ses services, et support a accès via accès temporaires.
- Activez audit et alertes sur modifications réseau.
Exemple et résultats
Plateforme SaaS connecte 14 clients via NetMaker. Plutôt que dizaines de tunnels IPsec et gestion manuelle des routes, chaque client dispose d’un périmètre mesh propre. Le temps d’intégration baisse de 5 jours à 1 jour, et la gestion du routage L3 client s’allège grâce à ingress et DNS intégré.
Astuces
- Ne mélangez pas clients dans un même réseau pour faciliter isolement et audits.
- Utilisez tags pour automatiser ACL via API : chaque client reçoit uniquement ses permissions.
- Collectez métriques de tunnels et rotations de clés, transmettez rapports agrégés sur SLO aux clients.
Cas d’usage 5 : accès d’urgence et « bouton bleu » pour SRE
Pour qui et pour quoi
Équipes d’exploitation nécessitant un accès garanti à segments isolés en cas d’incident. Objectif : déployer un réseau temporaire avec politiques strictes en quelques minutes, pas heures.
Comment faire
- Préparez un template réseau incident avec plages et ACL préconfigurées.
- Gardez un ou deux nœuds sur sites clés, indépendants de l’IAM principale.
- En cas d’incident, créez des clients WireGuard externes temporaires pour ingénieurs avec TTL de 4 heures.
- Après résolution, révoquez les clés et supprimez le réseau automatiquement.
Exemple et résultats
Incident de perte de contrôle sur fournisseur VPN principal. Le réseau incident a été déployé en 9 minutes, trois ingénieurs ont obtenu l’accès. La résolution a duré 1 h 17, alors que l’ancien déploiement temporaire prenait 40 à 60 minutes rien que pour démarrer.
Astuces
- Gardez la recette du réseau incident en tant que code et testez-la en exercices.
- Privilégiez clés jetables et audit log dédié pour ce réseau.
- Évitez la dépendance au DNS corporate dans ce scénario, fiez-vous au DNS intégré de NetMaker.
Cas d’usage 6 : migration d’IPsec vers WireGuard mesh
Pour qui et pour quoi
Organisations avec site-to-site IPsec historiques souhaitant meilleure performance, gestion simplifiée et NAT traversal.
Comment faire
- Choisissez un site passerelle et déployez-y un nœud NetMaker avec ingress pour sous-réseau local.
- Maintenez IPsec en parallèle pour services critiques, en basculant progressivement les routes vers WireGuard via ACL et priorités.
- Mesurez pics trafic CPU, latences et pertes sur les deux solutions.
- Éteignez IPsec au fur et à mesure du transfert, en gardant un fallback jusqu’à validation finale.
Exemple et résultats
Triangle de sites : deux datacenters et cloud. Migration sur 3 semaines. Latence moyenne entre DC réduite de 18 %, débit augmenté de 22–35 % selon profil trafic. Le « gonflement » de config disparaît, rotation clés est automatisée, fini les échanges manuels.
Astuces
- Comparez MTU et offload, WireGuard est sensible à une fragmentation excessive.
- Évitez un mesh complet parfait avec des dizaines de sites — préférez étoile et relays.
- Laissez IPsec en secours durant la migration, mais ne dupliquez pas routes simultanément sans priorité claire.
Cas d’usage 7 : environnements développeurs et prévisualisations
Pour qui et pour quoi
Équipes Dev et DevOps ayant besoin de relier notebooks, runners CI et environnements de preview sans exposer de ports externes.
Comment faire
- Créez un réseau dev-preview avec plage 10.62.0.0/16, activez DNS.
- Connectez notebooks via client WireGuard externe ou netclient, runners CI comme nœuds réseaux.
- Créez dans CI une étape générant sous-domaine service : my-branch.dev-preview pointant vers l’IP du runner dans le réseau.
- Segmentez l’accès : ingénieurs voient preview, pas prod.
Exemple et résultats
Equipe de 30 développeurs réduit de 70 % le temps d’échange d’artefacts et « montre-moi ton fonctionnement ». Avant, URLs temporaires publiques ; maintenant, tout est privé avec noms branch123.dev-preview. Support ne perd plus de temps sur reverse-proxy par environnement.
Astuces
- Incluez les étapes on-join dans templates CI pour que la branche crée automatiquement le service et enregistre le DNS.
- Révoquez l’accès dev-preview selon planning ou événements pour respecter le principe du moindre privilège.
- Stockez secrets d’intégration runners dans gestionnaire secrets CI, pas dans repo.
Comparaison avec les alternatives : pourquoi choisir NetMaker et quand il est préférable
NetMaker vs WireGuard « nu »
- Quand préférer NetMaker : dizaines ou centaines de nœuds, évolutions fréquentes, NAT traversal, besoin d’ACL et DNS, multi-réseaux et locataires. Vous avez besoin d’interface web, API, automatisation de clés.
- Quand WireGuard suffit : 2 à 10 nœuds, topologie stable, gestion manuelle des clés et configs acceptable, pas d’exigences ACL ou multi-réseaux.
NetMaker vs Tailscale
- Avantages NetMaker : control plane 100 % self-hosted et open source, indépen-dance d’un SaaS externe, topologie flexible, ingress/egress selon vos règles. Contrôle clair et conformité facilitée.
- Avantages Tailscale : onboarding hyper simple, NAT traversal robuste, large écosystème fonctionnel utilisateur (intégrations, ACL pratiques, fonctionnalités avancées). Mais control plane est un service géré.
NetMaker vs ZeroTier
- Avantages NetMaker : WireGuard comme protocole rapide et standard en noyau, gestion transparente des routes, ingress/egress. Pas de dépendance à des nœuds racines planétaires.
- Avantages ZeroTier : émulation L2/L3 très conviviale, fonctionne même si UDP est fortement restreint, riches options de relais au niveau protocole. Architecture et modèle de confiance différents, avec une partie centralisée.
NetMaker vs Cloudflare WARP/Teams
- Avantages NetMaker : plane privée contrôlée par vous, indépendante du réseau global du fournisseur, mesh L3 flexible.
- Avantages WARP/Teams : excellente distribution de contenu et protection périmétrique, plus orienté SASE que mesh autogéré.
NetMaker vs IPsec classique
- Avantages NetMaker : configuration et rotation de clés simplifiées, meilleure performance avec mêmes ressources, NAT traversal natif, interface utilisateur et ACL commodes.
- Avantages IPsec : maturité, conformité aux régulations strictes qui imposent « uniquement IPsec ». Si vous disposez d’un stack et compétences stables, IPsec peut rester au cœur.
Quand un VPN personnel classique est pertinent
Si votre besoin est de contourner des blocages, assurer une confidentialité individuelle et disposer d’une IP dédiée externe, un serveur VPN personnel est pertinent. Dans ces cas, vpn.how mérite l’attention : IP non partagée pour le client, support WireGuard, OpenVPN, IKEv2, L2TP, SSTP, serveurs à Moscou, Saint-Pétersbourg, Amsterdam, Francfort, Londres, New York, San José, Chicago, Singapour, Sydney, Madrid, Helsinki, Stockholm, Varsovie, Copenhague, Stavanger, paiement par cartes russes (Tinkoff, Ozon), SBP, USDT/BTC, tarifs dès 490 ₽ par jour et 2490 ₽ par mois, démarrage en 5 minutes et politique zéro logs. Ce n’est pas un substitut aux mesh, mais un outil complémentaire si vos exigences métiers incluent une sortie publique avec IP perso.
FAQ : questions fréquentes sur NetMaker
Peut-on utiliser des appareils mobiles ?
Oui. Pour iOS et Android, on utilise le client WireGuard externe. Dans NetMaker, créez un client externe dans le réseau désiré, récupérez config ou QR. Cela donne à l’appareil mobile un accès conforme aux règles réseau comme un nœud avec agent.
Fiabilité du NAT traversal ?
Dans la plupart des cas, la connexion p2p s’établit via UDP hole punching. En environnement strict, relays ou TURN servent de secours. Il est important d’ouvrir les ports nécessaires sur les relais et de les choisir proches géographiquement pour limiter la latence.
Ressources serveur NetMaker nécessaires ?
Pour un pilote, 1–2 vCPU et 2–4 Go RAM suffisent. Pour un environnement prod avec centaines de nœuds, comptez 4–8 vCPU et 8–16 Go RAM. Séparez les rôles relay et TURN sur des instances distinctes, utilisez une base de données externe pour la haute disponibilité.
Comment assurer la haute disponibilité ?
Mettez en place un load balancer externe pour l’interface et API, stockez l’état dans une base de données fiable répliquée, répartissez TURN et relais sur plusieurs zones. Sauvegardez les bases et configurations. Les nœuds continueront à transmettre via les tunnels existants même si l’interface est temporairement inaccessible.
Backup et restauration ?
Effectuez régulièrement des dumps de la base et exportez l’état des réseaux. Pour restaurer, déployez la même version de NetMaker, restaurez la base, vérifiez la cohérence des clés et réseaux. Les nœuds récupèrent automatiquement les configs à la resynchronisation.
Performance à haut débit ?
WireGuard évolue avec le CPU. À 1 Gbps et plus, offload NIC, MTU correct, backend cryptographique performant et absence de fragmentation excessive sont essentiels. Testez différentes tailles de paquets et activez fq_codel pour lisser les files d’attente.
Comment segmenter les accès des équipes ?
Utilisez multi-réseaux, groupes de nœuds et ACL. Créez un réseau distinct pour les admins avec accès temporaire. Pour les sous-traitants, groupes séparés avec droits limités. Toutes les modifications sont tracées dans l’audit.
Peut-on combiner avec Kubernetes CNI ?
Oui. NetMaker opère en L3 par-dessus, sans remplacer le CNI. Le pattern courant consiste à relier clusters et services externes via le DNS NetMaker, tout en conservant le CNI intra-cluster pour la communication pod-à-pod.
Comment migrer sans interruption ?
Créez un réseau parallèle, ajoutez les nœuds, activez ingress/egress et migrez progressivement sous-réseaux et services. Utilisez l’ordonnancement des priorités de routes et extinctions progressives de l’ancien VPN. Ayez un plan de repli et mesures à disposition.
Logs et conformité ?
Centralisez les logs interface et audit utilisateur, intégrez à un SIEM. La rotation des clés et le suivi des configs clients externes aident à respecter de nombreux standards de sécurité.
Conclusion : à qui convient NetMaker et comment démarrer ?
NetMaker est un choix judicieux si vous cherchez un réseau chiffré autogéré, adapté à des infrastructures complexes. Il est particulièrement utile pour :
- Les équipes SRE/Platform connectant multi-clouds et on-premise.
- Les Dev/DevOps nécessitant des previews privées et accès end-to-end sans adresses publiques.
- La sécurité et l’IT remplaçant les anciens L2TP/IPsec par un mesh WireGuard moderne avec ACL et DNS.
- Le IoT/Edge où CGNAT et réseaux mobiles empêchent les approches classiques à IP publique.
- Le SaaS B2B offrant des canaux privés et isolation réseau par client.
Pour débuter :
- Lancez un pilote sur un serveur Docker : interface, réseau de base, 3–5 nœuds.
- Testez performance et NAT traversal, ajustez MTU et relais.
- Mettez en place ACL, groupes et noms DNS, intégrez la première équipe.
- Préparez la haute disponibilité et séparation des rôles : interface, relais, TURN, base de données.
- Formalisez l’infra en code et intégrez dans le CI/CD.
Enfin, adaptez l’outil à vos besoins. Pour des réseaux privés internes et communication service-à-service, NetMaker offre flexibilité et contrôle. Pour une sortie Internet avec adresse dédiée, contournement de blocages et confidentialité individuelle, préférez un VPN personnel classique à garder hors du mesh. Cette séparation garantit une architecture réseau robuste, sûre et prévisible sans complexifier l’exploitation au quotidien.