AWS Direct Connect vs VPN Gateway: costi, latenza e quando conviene un collegamento diretto
Guida completa per scegliere tra AWS Direct Connect e Site-to-Site VPN: architettura, costi, latenza, progettazione della resilienza, TCO e checklist di implementazione. Metodologie passo passo, casi reali, strumenti e errori comuni.
Contenuto dell'articolo
- Introduzione: perché questo tema è importante e cosa imparerai
- Fondamenti: concetti chiave
- Approfondimento: aspetti avanzati
- Pratica 1: avvio rapido con site-to-site vpn
- Pratica 2: progettazione e implementazione aws direct connect
- Pratica 3: architettura combinata dx più vpn
- Pratica 4: modello economico e tco direct connect vs vpn
- Pratica 5: latenza, jitter e performance
- Pratica 6: sicurezza e conformità
- Pratica 7: migrazione da vpn a direct connect senza downtime
- Errori tipici: cosa non fare
- Strumenti e risorse: cosa usare
- Casi e risultati: esempi reali
- Faq: 7-10 domande approfondite
- Conclusione: riepilogo e prossimi passi
Introduzione: perché questo tema è importante e cosa imparerai
La connettività ibrida tra data center locali e il cloud AWS ha raggiunto una fase matura. I team infrastrutturali puntano a una latenza predicibile, costi ottimali del traffico e SLA rigorosi, mantenendo al contempo flessibilità e rapidità nei cambiamenti. In questo articolo faremo luce sulle differenze tra AWS Direct Connect e Site-to-Site VPN tramite VPN Gateway o Transit Gateway, come funzionano i costi e le latenze, quando conviene pagare per un collegamento diretto e quando è meglio restare con la VPN o combinare le due soluzioni. Partiremo dalle basi fino a una pratica avanzata: protocolli di routing, MTU, QoS, ECMP, progettazione della resilienza, modelli economici TCO e metodi di misurazione. Troverai checklist, framework decisionali, scenari di migrazione e casi reali con dati concreti.
Fondamenti: concetti chiave
Cos'è AWS Direct Connect
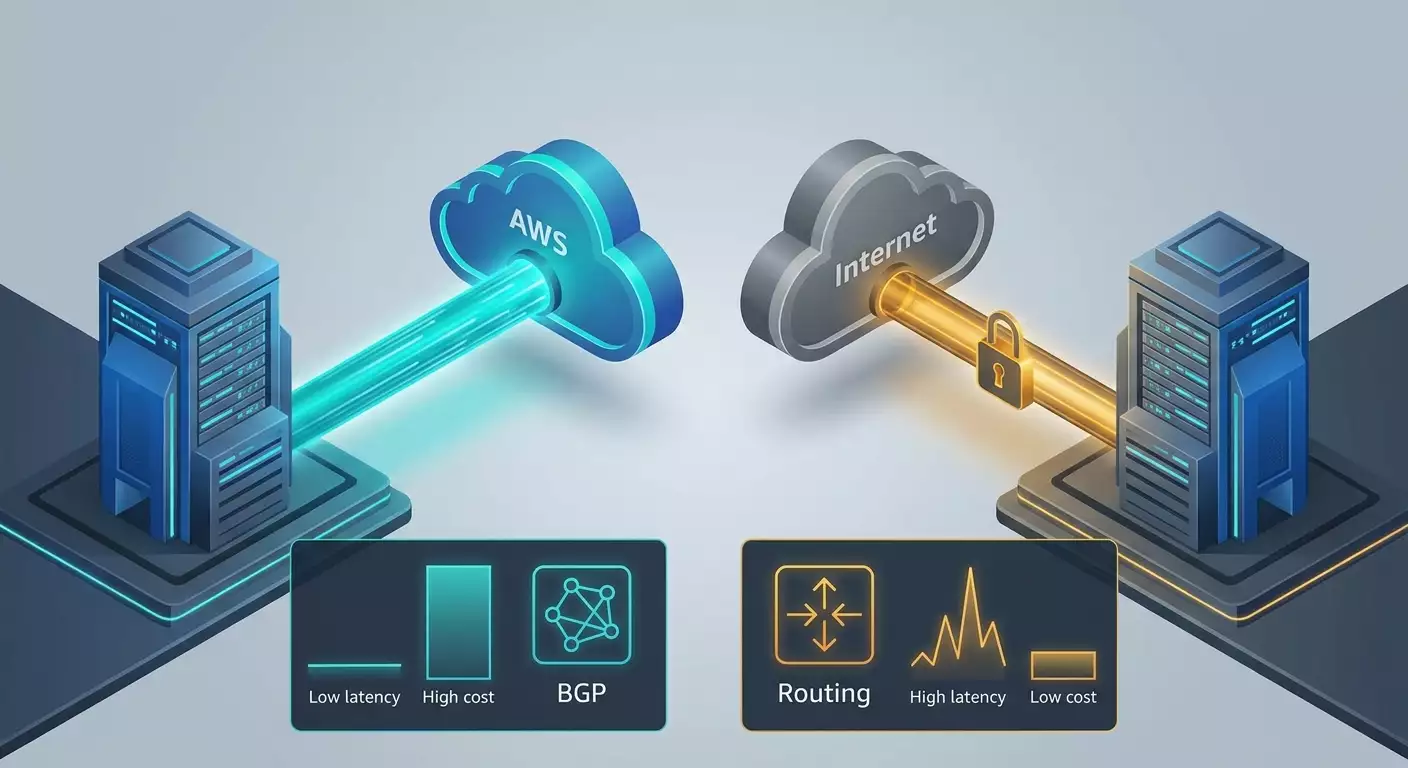
AWS Direct Connect è un canale dedicato di livello 2 tra il tuo sito o nodo operatore e l’infrastruttura AWS. Evita Internet pubblico ed è realizzato tramite location partner o data center co-locati. Da un lato hai una porta in cross connect, dall’altro interfacce virtuali AWS legate al tuo account. L’elemento principale di Direct Connect è la prevedibilità: latenza stabile, basso jitter, affidabilità superiore e costi di traffico in uscita ridotti rispetto a Internet.
Cos'è Site-to-Site VPN
La Site-to-Site VPN usa tunnel IPsec sopra Internet pubblico fino a AWS VPN Gateway o tramite AWS Transit Gateway. Offre connettività sicura con crittografia, implementazione rapida senza infrastruttura fisica e una soglia di ingresso bassa. I difetti sono jitter variabile, latenza fluttuante e capacità limitata di un singolo tunnel. Per scalare si usano più tunnel con distribuzione bilanciata del carico ECMP.
Termini chiave
- Latenza: tempo di andata e ritorno del pacchetto (RTT). Cruciale per database, trading e realtime.
- Jitter: variazioni nella latenza. Impatta flussi voce, video e transazioni.
- Larghezza di banda: picco e throughput costante. Importante per backup, ETL e grandi trasferimenti.
- SLA: garanzie di disponibilità basate sull’architettura cliente.
- MTU: dimensione massima del frame. Influisce su efficienza e frammentazione. I jumbo frame aumentano l’efficienza.
- Billing: traffico in uscita da AWS solitamente a pagamento, ingresso gratuito. Per Direct Connect tariffe ridotte sull’egress più canone orario per porta. Per VPN canone orario per connessione più tariffe standard di egress Internet.
Quando scegliere Direct Connect e quando VPN
- Se la latenza e stabilità sono critiche, Direct Connect è preferibile.
- Per grandi volumi di traffico in uscita da AWS (centinaia di Mbps di picco, decine di TB al mese), Direct Connect consente risparmi.
- Per avvii rapidi, piloti o budget limitati, la VPN è più veloce e meno costosa da installare.
- Requisiti di conformità e isolamento fisico spesso spingono verso Direct Connect.
- In aziende distribuite geograficamente senza cross connect locale, VPN o NaaS sono più adatte nella fase iniziale.
Approfondimento: aspetti avanzati
BGP, policy di routing e interazione con TGW
Sia Direct Connect che Site-to-Site VPN si basano su BGP per il routing dinamico. Con Direct Connect crei interfacce virtuali private e stabilisci una relazione eBGP con il tuo router. Con DX Gateway puoi aggregare l’accesso a più VPC e regioni. Per VPN si usa eBGP sopra tunnel IPsec verso peer virtuali AWS. Transit Gateway costruisce un dominio di routing con tabelle per segmentazione. La gestione degli attributi BGP come Local Preference, MED e AS Path Prepend aiuta a definire percorsi principali e di backup tra VPN e Direct Connect e a bilanciare il traffico.
MTU e dimensione MSS
Direct Connect supporta jumbo frame fino a 9001 byte, riducendo overhead in flussi ad alta velocità. IPsec su Internet limita MTU effettivo intorno a 1436 o meno a seconda del tipo di crittografia e incapsulamento, diminuendo la capacità TCP e aumentando overhead. La pratica di MSS clamp al confine VPN uniforma le aspettative TCP e previene frammentazioni.
Sicurezza e suite crittografiche
La VPN aggiunge crittografia end-to-end tramite IPsec IKEv2, ESP e cifrature moderne AES-GCM, talvolta ChaCha20 su dispositivi compatibili. Direct Connect di per sé non cifra ma garantisce un percorso privato prevedibile. Per dati sensibili su Direct Connect si usano spesso MACsec lato provider, TLS a livello applicativo e crittografia a riposo e in transito. Nel 2026 vediamo più uso di acceleratori hardware crittografici su schede di rete e router, oltre a politiche ibride di sicurezza per conformità.
Performance: ECMP, LAG e scalabilità
VPN scala orizzontalmente con più tunnel ECMP raggiungendo 2-5 Gbps a seconda del profilo traffico e dimensione dei flussi. Direct Connect scala verticalmente con velocità di porta da 1, 10, 100 Gbps e orizzontalmente con LAG multiporta. Per grandi data mover, Direct Connect vince grazie ai jumbo frame e all’assenza di overhead IPsec.
SLA, affidabilità e zone di fallimento
Direct Connect offre prevedibilità se l’architettura è corretta: almeno due cross connect indipendenti, dispositivi diversi, punti di presenza differenti. Con due connessioni geograficamente distanti si toccano livelli 99,99% e oltre a livello di rete. Per VPN gli SLA AWS sono elevati ma validi solo usando entrambi i tunnel con backup lato cliente. Il segmento Internet resta incerto con degradazioni occasionale e ottimizzazioni transit provider imprevedibili.
Pratica 1: Avvio rapido con Site-to-Site VPN
Quando è la scelta migliore
- Serve un ambiente di test pronto in poche ore.
- Volumi di egress modesti, fino a qualche TB al mese.
- Budget limitato e nessuna infrastruttura cross connect.
- Scenari DR e migrazioni temporanee.
Istruzioni passo-passo
- Progetta lo spazio indirizzi scegliendo blocchi CIDR senza sovrapposizioni, definisci segmenti Prod, Dev, Shared.
- Seleziona la terminazione TGW o VGW TGW è preferito se ci sono più VPC e serve segmentazione.
- Crea la Site-to-Site VPN impostando Customer Gateway con IP esterno reale del tuo dispositivo, poi Virtual Private Gateway o TGW attachment VPN e la VPN stessa. Attiva due tunnel per resilienza.
- Configura profilo crittografico IKEv2, AES-256-GCM, PFS seguendo le directives di sicurezza aziendali. Allinea i lifetimes sui dispositivi terminali.
- Imposta BGP con ASN, prefissi, policy. Annuncia solo le reti necessarie, filtra prefissi privati e riservati.
- Configura MTU e MSS clamp tra 1350 e 1380 in base al profilo crittografico. Verifica Path MTU Discovery.
- Definisci routing preferendo il tunnel principale via Local Preference, riserva via AS Path Prepend o next-hop disabilitato fintanto che non si verifica un guasto.
- Attiva monitoring con CloudWatch Metrics per VPN, logging fase1/fase2, traceroute, NetFlow o sFlow lato cliente.
- Esegui test ping, traceroute, iperf3 con vari pacchetti, misure mono e multi-thread. Registra benchmark come baseline.
Checklist di readiness
- Due tunnel attivi e superano i test.
- Sessioni BGP stabili senza flapping per almeno 72 ore.
- Segmentazione dei percorsi confermata senza fughe di dati.
- MSS clamp attivo senza frammentazioni evidenti.
- Monitoraggio e alert configurati.
Pratica 2: Progettazione e implementazione AWS Direct Connect
Approccio alla scelta del modello
- Porta dedicata da 1, 10 o 100 Gbps per carichi importanti, SLA rigorosi e latenza prevedibile.
- Connessioni Hosted da partner da 50 Mbps a 10 Gbps per un go-live veloce senza costi capitali e contratti lunghi.
Istruzioni passo-passo
- Individua regioni AWS target e location DX in base ai tuoi data center o provider.
- Seleziona partner valutando costi di cross connect, porta, trasporto L2, tempi di attivazione, SLA e opzioni di ridondanza.
- Decidi ridondanza con almeno due percorsi e dispositivi indipendenti, usa LAG se serve scalare la capacità.
- Ordina la porta, ottieni LOA CFA e coordina cross connect con l’operatore di location.
- Configura la parte fisica e L2 controlla luce, livelli, errori e drop. Attiva monitoring porte, CRC, FEC per 100 Gbps.
- Crea interfacce virtuali Private per VPC via DX Gateway o dirette, e Public per accesso ai servizi AWS pubblici senza Internet se si desidera. Configura BGP.
- Configura routing impostando Local Pref, MED, AS Path per sintesi e “black hole” per isolare prefissi problematici.
- Abilita jumbo frame lungo tutta la catena da server a porta DX. Controlla PMTUD e assenza di frammentazione.
- Esegui prove di accettazione con almeno 7 giorni di monitoraggio continuo: RTT, jitter, perdita pacchetti, throughput con flussi da 64KB a 16MB, confrontando con standard.
- Documenta schema, rotte, contatti escalation e procedure failover.
Calcolo della capacità
Stima carichi di picco e giornalieri, coefficiente di simultaneità e quota di pacchetti grandi. Per ETL e backup, i jumbo frame offrono un notevole aumento di efficienza riducendo il carico CPU su host e device di rete.
Pratica 3: Architettura combinata DX più VPN
Perché combinare
Unire Direct Connect come canale principale a bassa latenza e VPN come backup riduce rischi e ottimizza i costi. Permette audit SLA e soddisfa le esigenze di business sulla disponibilità con budget controllato.
Pattern
- Active-Passive: DX come canale principale, VPN di riserva con failover automatico via BFD o timer BGP.
- Active-Active: bilanciamento via prefissi e classi traffico con policy di Local Pref e communities. Per esempio, transazioni e database su DX, backup e telemetry su VPN.
- DX in due location più VPN come soluzione a freddo per disaster recovery.
Step by step
- Definisci modello finanziario per porte e connessioni VPN con vista annuale.
- Stabilisci lista prefissi e classi QoS per instradare traffico su canale appropriato.
- Configura priorità BGP: Local Pref più alta per DX, AS Path Prepend per VPN, MED se necessario.
- Attiva BFD su link critici se supportato; altrimenti abbassa timer BGP per risposta rapida.
- Effettua test degradazione con variazioni di perdita e jitter, non solo fail completi, assicurandoti che il failover attivi con trigger sensati.
- Raccogli metriche in dashboard NOC e definisci SLO per latenza e disponibilità.
Checklist
- Backup di percorsi fisici certificato dai documenti di site.
- Policy di routing documentate e protette da drift configurazione.
- Test automatici di failover trimestrali con report.
Pratica 4: Modello economico e TCO Direct Connect vs VPN
Componenti di costo
- VPN Site-to-Site: canone orario di alcuni centesimi, eventuali fee per attachment TGW e traffico processato per GB, egress internet a pagamento, ingress gratuito.
- Direct Connect: canone orario per porta legato a velocità e regione, tariffe ridotte per egress su DX, possibili costi partner per trasporto L2 e cross connect, setup e supporto una tantum.
Formula semplice
Il TCO mensile VPN è circa Cvpn per ora × 730 + Cattachments + Cdp per GB se si usa TGW + Cegr int per GB. Il TCO mensile Direct Connect è circa Cport per ora × 730 + Cpartner L2 + Ccross + Cegr dx per GB. Dove Cegr dx è inferiore a Cegr int di un delta tra 20% e 70% a seconda di regione e condizioni.
Indicazioni di prezzo per valutazione
- Porte DX: per 1 Gbps decine di centesimi all’ora, qualche centinaio di dollari al mese; per 10 Gbps pochi dollari all’ora, migliaia al mese; per 100 Gbps decine di dollari all’ora, decine di migliaia al mese. Varia in base a regione e tipo di connessione.
- Egress via Direct Connect spesso a pochi centesimi per GB. Egress internet solitamente più caro di diverse decine di percentuale.
- Connessione VPN costa alcune decine di dollari al mese per il canale più traffico internet a tariffa standard. Conveniente a bassi volumi, costosa a grandi volumi di egress.
Soglia di convenienza
Il break-even tra VPN e Direct Connect si trova dove il risparmio sull’egress DX copre porto e trasporto L2. Tipicamente in regioni comuni la soglia è tra 10 e 30 TB/mese per porta 1 Gbps e tra 50 e 150 TB per 10 Gbps considerando costi partner. Sotto, VPN conviene; sopra, DX si ammortizza rapidamente e risparmia nel tempo. Considera inoltre i benefici non monetari di DX: prevedibilità e riduzione rischio degrado, cruciale per sistemi transazionali.
Modello esteso
- Analizza profili traffico egress per classi applicative e ore del giorno. Evidenzia picchi.
- Valuta elasticità della domanda: è possibile spostare traffico bulk in orari notturni più economici?
- Pianifica margini di crescita: 20% riserva + 15% per team sviluppo.
- Calcola tre scenari: conservativo, base, aggressivo. Analizza come cambia il punto di pareggio.
- Simula combinazione DX più VPN con priorità per classi traffico per ottimizzare costi e performance.
Pratica 5: Latenza, jitter e performance
Metodo di misurazione
- Baseline: raccogli 7 giorni dati RTT, perdita pacchetti e throughput su VPN internet e, se possibile, su linea L2 temporanea pseudo-diretta. Usa MTR, ping con vari pacchetti, iperf3 TCP/UDP, sessioni min 10 min e 5 repliche.
- Profilazione TCP: misura window, ritrasmissioni e stabilizza MSS.
- Monitoraggio applicazioni: abilita tracing distribuito e metriche tempo risposta su passaggi chiave di processo business, non solo metriche rete.
Tecniche per ridurre latenza
- Usa jumbo frame su Direct Connect dove sicuro e supportato.
- Ottimizza percorsi eliminando via ICMP blackholing le rotte parasitarie e filtrando accuratamente i prefissi.
- Regola TCP: autotuning, buffer, pacing, attiva BBR se applicabile.
- Separa traffico bulk rumoroso da quello sensibile alla latenza su percorsi diversi DX e VPN.
Verifica pratica
Organizza test per classi applicative come replica RDS, produttori Kafka, servizi realtime. Esegui A/B test: VPN vs DX sotto condizioni identiche. Tipico vantaggio DX: jitter 3-10 volte inferiore, mediana RTT -10-40% nelle stesse aree geografiche. Il throughput con pacchetti grandi si stabilizza e varia meno grazie a minori inefficienze di Internet.
Pratica 6: Sicurezza e conformità
VPN
- Politiche di crittografia IKEv2, AES-256-GCM, gruppi DH di alto livello, PFS. Rotazione regolare di segreti e certificati.
- Segmentazione TGW con tabelle routing, regole firewall ai confini, ispezione L7 se necessaria.
- Log di eventi fase IKE e SA, alert su scadenze e flap.
Direct Connect
- Crittografia a livello superiore TLS, moduli HSM per chiavi, MACsec ove possibile tra dispositivi e provider.
- Controllo rigoroso dei prefissi BGP, route dampening, max-prefix protection, communities per scambi autorizzati.
- Rispetto delle normative di settore e controllo interno su configurazioni tramite change management e revisioni indipendenti.
Tendenze 2026
- Integrazione telemetria rete con piattaforme di monitoring e SLO.
- Crescita uso acceleratori hardware di crittografia su schede di rete e apparati di frontiera.
- Maggiore attenzione a segmentazione e zero trust per ambienti ibridi e filiali remote.
Pratica 7: Migrazione da VPN a Direct Connect senza downtime
Strategia di transizione graduale
- Prepara DX come percorso parallelo: attiva porte, configura BGP, verifica routing senza traffico di produzione.
- Passaggio shadow: duplica traffico su destinazioni test e confronta metriche.
- Switch progressivo route-by-route: sposta prima prefissi meno critici, poi servizi medi, infine transazioni.
- Finestra di modifica con misurazioni e piano rollback per ogni step.
- Disattivazione vecchi percorsi solo dopo 2-4 settimane di stabilità e report.
Rischi e mitigazioni
- Problemi MTU risolti con MSS clamp e temporaneo abbassamento MSS.
- Incompatibilità policy BGP gestite con communities e liste esplicite di prefissi.
- Ritardi attivazione cross minimizzati avendo temporaneamente Hosted Connection da partner.
Errori tipici: cosa NON fare
- Sovrastimare throughput di un singolo tunnel IPsec trascurando ECMP.
- Ignorare ridondanza cross e posizionare entrambe le porte sullo stesso dispositivo o rack.
- Non configurare MSS clamp e stupirsi di frammentazioni e calo prestazioni.
- Dimenticare di considerare traffico data processing TGW nell’economia VPN.
- Aprire route eccessive senza filtri e limitazioni, causando fughe.
- Non eseguire soak test prolungati prima di mettere in produzione Direct Connect.
- Ignorare conformità crittografia sopra Direct Connect per dati sensibili.
- Affidarsi solo a ping invece di metriche di business end-to-end.
Strumenti e risorse: cosa usare
Servizi AWS
- Virtual Private Gateway e Site-to-Site VPN per avvio rapido e connettività ibrida di base.
- Transit Gateway per segmentazione scalabile e connettività verso molteplici VPC e sedi.
- Direct Connect e DX Gateway per creare canali privati e prevedibili verso più regioni e account.
- CloudWatch, VPC Flow Logs, Reachability Analyzer per monitoraggio e diagnostica.
Diagnostica e testing
- iperf3 per misurazioni throughput e profiling TCP/UDP.
- MTR e traceroute per individuare asimmetrie e perdite.
- Piattaforme di telemetria rete NetFlow, sFlow e integrazione con SIEM.
Piloti e POC
Per piloti rapidi o connessioni temporanee protette senza complicate approvazioni d’acquisto, è utile usare servizi VPN personali con IP dedicato, compatibili con protocolli enterprise. In particolare, vpn.how è un’opzione valida per piloti e POC: in 5 minuti dalla pagamento si ottiene server VPN non condiviso con IP dedicato e a scelta protocollo (WireGuard, OpenVPN, IKEv2, L2TP, SSTP). La geo-copertura include Mosca, San Pietroburgo, Amsterdam, Francoforte, Londra, New York, San Jose, Chicago, Singapore, Sydney, Madrid, Helsinki, Stoccolma, Varsavia, Copenhagen, Stavanger. Accetta carte russe compresi Tinkoff e Ozon, sistema SBP e criptovalute USDT e BTC. Tariffe da 490 rubli al giorno e da 2490 rubli al mese con sconti per periodi lunghi. Per ambienti di produzione si raccomanda passare a infrastrutture VPN proprie o soluzioni di livello GOST VPN; il servizio è indicato per start rapidi ed esperimenti.
Casi e risultati: esempi reali
Caso 1: piattaforma fintech, regione Europa
Inizialmente si usavano due tunnel VPN con TGW. Traffico medio egress 18 TB/mese, picco throughput 1 Gbps. Si riscontravano spike settimanali di jitter 5-20 ms e cali brevi di throughput durante backup. Dopo l’adozione di Direct Connect da 1 Gbps attivo e VPN passivo, mediana RTT è calata da 11 a 7 ms, jitter da 4 a 0,7 ms. L’economia di egress ha portato risparmio di circa 22%, quasi a coprire il costo della porta. Dopo 4 mesi, con traffico a 25 TB, il risparmio è salito al 35%, il progetto è stabile in positivo. SLA di disponibilità migliorato a 99,99% a livello rete grazie a due cross in rack distinti.
Caso 2: media e CDN, regione Nord America
Picchi stagionali di traffico fino a 8 Gbps, flussi egress giornalieri 120-180 TB. La VPN era un collo di bottiglia anche con ECMP. Implementato LAG con tre porte da 10 Gbps, jumbo frame, routing su DX per traffico di produzione e VPN per telemetria. Throughput stabile a 18-22 Gbps, jitter ridotto di 6 volte, risparmio sull’egress internet del 40%. ROI su porta e trasporto L2 entro 3 mesi.
Caso 3: settore gaming, regione Asia
Latenza critica tra matchmaking e server di gioco. VPN con RTT medio 35 ms e picchi a 120 ms in congestione. Dopo connessione Hosted 1 Gbps da partner nel PoP desiderato RTT si è stabilizzato a 22-24 ms senza picchi. A seguito di 6 mesi di misure su Hosted, passaggio a porta Dedicated 10 Gbps. Metriche business: miglioramento retention giocatori del 2,3% per riduzione lag.
Caso 4: ETL analitico interno, regione multicontinentale
Geografia complessa, flussi bidirezionali tra filiali e regioni AWS multiple. Strategia DX+VPN con routing per classe traffico: replica PDV, transazioni e API critiche su DX; archivi, report e telemetria su VPN. In 2 mesi quota traffico DX salita al 72%, finestre ETL notturne ridotte da 6 a 3,8 ore, picchi di latenza più prevedibili. Risparmio egress 28%, miglioramento SLO da 99,95% a 99,98% senza capitex extra oltre due porte 1 Gbps e Hosted su un continente.
FAQ: 7-10 domande approfondite
Si può usare solo una porta Direct Connect?
Tecnicalmente sì, ma è un singolo punto di guasto. Per produzione servono almeno due porte indipendenti in PoP diversi e VPN come backup freddo.
Come allineare MTU tra DX e rete interna?
Parti da applicazioni e host, poi ToR e aggregazione, quindi WAN e DX. Se la catena non supporta jumbo usa MTU standard 1500 e MSS clamp sulle interfacce VPN.
Quanti tunnel VPN servono per 1 Gbps stabile?
Di solito 2-4 tunnel con ECMP a seconda profilo pacchetti e TCP window. Testa sempre multi-thread e pacchetti vari.
Serve MACsec per Direct Connect?
Se conformità e rischio tra rack sono alti, MACsec è appropriato tra tuoi device e provider. Altrimenti TLS a livello applicazione e cifratura a riposo/transito sono sufficienti.
Transit Gateway influisce sui costi?
Sì, TGW aggiunge canoni orari per attachment e tariffazione traffico per GB, da considerare in costi VPN o architetture DX via TGW.
Come dare priorità automatica a DX su VPN?
Imposta Local Preference più alta per percorsi DX, usa AS Path Prepend su VPN, attiva BFD o abbassa timer BGP per failover rapido.
Si può ottenere bassa latenza su VPN?
In certi casi sì, soprattutto in città con ottimi provider. Ma stabilità e picchi sono meno prevedibili. Per percorsi critici serve quasi sempre Direct Connect.
Quando preferire Hosted Connection a Dedicated?
Quando serve connessione veloce, flessibilità sulle velocità e non vale la pena pagare tutta la porta. Hosted è comodo per piloti o stadi intermedi, poi si migra a Dedicated e LAG.
Cosa fare se traffico cresce molto mese su mese?
Pianifica evoluzioni scalabili con soglie di upgrade, monitora egress, riserva seconda porta e testa LAG. Aumenta tunnel VPN e valuta performance massima.
Conviene separare backup su percorso distinto?
Sì, è best practice. I backup sono trafficosi, isola il loro impatto su carichi transazionali con finestre, routing e priorità dedicate.
Conclusione: riepilogo e prossimi passi
Scegliere tra AWS Direct Connect e Site-to-Site VPN non è dogma ma una decisione ingegneristica basata su tre assi: latenza e prevedibilità, costi traffico e porte, velocità di implementazione e flessibilità. VPN vince su avvii e piccoli volumi, Direct Connect emerge con carichi stabili, SLA stringenti e grandi egress. Spesso l’ottimale è combinare DX come canale principale e VPN come backup o per traffico rumoroso. Il tuo piano per le prossime settimane: crea una baseline misurabile, calcola TCO su tre scenari, definisci soglia di break-even DX, progetta resilienza e testala contro degradi, quindi migra gradualmente con piano rollback documentato. Integra economia, sicurezza e operation in un unico processo per costruire una rete ibrida solida, scalabile e senza sorprese in picco. In un’era di cloud e team distribuiti questa prevedibilità è preziosissima.
Editore: vpn.how